Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Ist Nature Box Tierversuchsfrei?
Ja, Nature Box ist tierversuchsfrei. Das Unternehmen setzt sich für den Schutz von Tieren ein und lehnt Tierversuche ab. Sie verwenden nur natürliche Inhaltsstoffe, die auf ihre Wirksamkeit und Sicherheit getestet wurden, ohne dabei Tierversuche durchzuführen. Nature Box ist zertifiziert tierversuchsfrei und transparent über ihre Praktiken in Bezug auf Tierversuche. Kunden können sich darauf verlassen, dass die Produkte von Nature Box ohne Grausamkeit hergestellt werden. **
Was ist Nature One?
Nature One ist ein jährliches Musikfestival, das in Kastellaun, Deutschland, stattfindet. Es ist eines der größten elektronischen Musikfestivals in Europa und zieht jedes Jahr Tausende von Besuchern an. Das Festival bietet eine Vielzahl von Bühnen mit verschiedenen Musikstilen, darunter Techno, House, Trance und Hardcore. Nature One ist bekannt für seine beeindruckende Bühnenproduktion, seine energiegeladenen Auftritte und seine einzigartige Atmosphäre, die die Besucher jedes Jahr aufs Neue begeistert. **


Ähnliche Suchbegriffe für Zolux-Podściółka-Chambiose-Nature
Top-Angebote
Produkte zum Begriff Zolux-Podściółka-Chambiose-Nature:
-
Marvel, Kate: Human NatureHuman Nature , Nine Ways to Feel About Our Changing Planet , > , Erscheinungsjahr: 20250603, Produktform: Leinen, Autoren: Marvel, Kate, Seitenzahl/Blattzahl: 320, Themenüberschrift: SCIENCE / Global Warming & Climate Change~POLITICAL SCIENCE / Public Policy / Environmental Policy~SCIENCE / Philosophy & Social Aspects, Keyword: climate crisis;climate change books;climate change through emotions;wild fires;animals;nature;sea levels;global warming;kate marvel;ecology;hope;wonder;climate change essays;the sixth extinction;end of nature;love;hopeful climate change;environment;rain forests;natural world;nasa;uninhabitable earth;earth, Fachschema: Environmental Studies, Fachkategorie: Wissenschaftsphilosophie und -theorie~Wissenschaft, Technologie und Gesellschaft ~Umweltpolitik und Umweltrecht, Imprint-Titels: Ecco, Warengruppe: HC/Umwelt, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 229, Breite: 152, Höhe: 25, Gewicht: 454, Produktform: Gebunden, Genre: Importe,23,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
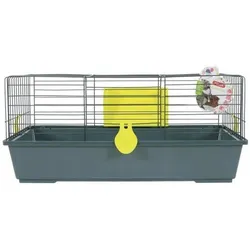
Zolux Classic, GehegeDer Zolux Classic Käfig ist eine durchdachte Lösung für die artgerechte Haltung von Meerschweinchen und anderen Nagetieren. Mit einem stabilen Design aus Metall und Kunststoff bietet dieser Käfig nicht nur Sicherheit, sondern auch eine einfache Handhabung. Die grosszügigen Abmessungen von 810 mm in der Breite und 540 mm in der Tiefe sowie eine Höhe von 350 mm schaffen ausreichend Platz für die Tiere, um sich zu bewegen und zu spielen. Die Pflege des Käfigs gestaltet sich unkompliziert, was ihn zu einer praktischen Wahl für Tierhalter macht. Zudem ist der Käfig für den Innenbereich konzipiert und erfüllt die Anforderungen der Tierschutzverordnung für Nagetiere. Im Lieferumfang ist eine Heuraufe enthalten, die das Füttern erleichtert und für eine artgerechte Ernährung sorgt. - Hergestellt aus robustem Metall und Kunststoff für Langlebigkeit - Einfache Reinigung für eine hygienische Tierhaltung - Inklusive Heuraufe für eine artgerechte Fütterung.36,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind Nature Box Haarpflegeprodukte?
Nature Box Haarpflegeprodukte sind eine Linie von natürlichen Haarpflegeprodukten, die aus hochwertigen Inhaltsstoffen wie kaltgepressten Ölen hergestellt werden. Sie enthalten keine künstlichen Farbstoffe, Parabene oder Silikone und sind daher besonders schonend für das Haar. Die Produkte von Nature Box versprechen eine intensive Pflege und Feuchtigkeit für das Haar, um es gesund und glänzend zu halten. **
-
Was ist Nature Box Haarausfall?
Nature Box Haarausfall ist eine Haarpflegeserie, die speziell für Menschen entwickelt wurde, die unter Haarausfall leiden. Die Produkte enthalten natürliche Inhaltsstoffe wie Avocadoöl, Kokosnussöl oder Mandelöl, die das Haar stärken und das Haarwachstum fördern sollen. Die Serie umfasst Shampoo, Conditioner und Haarmasken. **
-
Wie schlimm ist Nature One?
Die Meinungen über Nature One sind sehr unterschiedlich. Einige Menschen lieben die Atmosphäre und die Musik und empfinden die Veranstaltung als großartig. Andere hingegen finden sie zu laut, überfüllt oder einfach nicht ihr Geschmack. Es hängt also von den individuellen Vorlieben und Erwartungen ab, wie jemand Nature One empfindet. **
-
Was ist Real Nature Hundefutter?
Real Nature Hundefutter ist eine Marke, die hochwertiges und naturnahes Hundefutter herstellt. Es wird aus hochwertigen Zutaten wie Fleisch, Gemüse und Kräutern hergestellt und enthält keine künstlichen Zusatzstoffe. Das Futter ist speziell auf die Bedürfnisse von Hunden abgestimmt und bietet eine ausgewogene Ernährung. **


Was ist ein Brut Nature?
Ein Brut Nature ist ein Champagner oder Sekt, der ohne Zusatz von Zucker oder Süßungsmitteln hergestellt wird. Dies bedeutet, dass der Wein während der zweiten Gärung in der Flasche trocken bleibt und keinen zusätzlichen Zucker hinzugefügt bekommt. Dadurch entsteht ein besonders trockener und mineralischer Geschmack, der die natürlichen Aromen der Trauben betont. Brut Nature Champagner sind daher oft sehr frisch, spritzig und haben eine lebendige Säure. Sie sind ideal für Liebhaber von trockenen und puristischen Weinen. **
Was ist das echte Nature Hundefutter?
Das echte Nature Hundefutter ist eine Marke von Hundefutter, die sich auf natürliche und hochwertige Zutaten spezialisiert hat. Es enthält keine künstlichen Zusatzstoffe, Farbstoffe oder Konservierungsmittel und wird aus hochwertigem Fleisch, Gemüse und Getreide hergestellt. Es ist eine gesunde und ausgewogene Ernährungsoption für Hunde. **
Top-Angebote
Produkte zum Begriff Zolux-Podściółka-Chambiose-Nature:
-
Zolux Podściółka Chambiose Nature 200 l (Einstreu), EinstreuDie Zolux Chambiose Nature Einstreu ist eine hochwertige, natürliche Lösung für die Haltung von Kleintieren wie Kaninchen, Meerschweinchen, Hamstern und Mäusen. Diese Einstreu bietet nicht nur eine komfortable und hygienische Umgebung für Ihre Haustiere, sondern ist auch umweltfreundlich und nachhaltig. Sie eignet sich hervorragend für Käfige sowie als Unterlage für Aussengehege. Die natürliche Zusammensetzung sorgt für eine optimale Feuchtigkeitsaufnahme und reduziert unangenehme Gerüche, was zu einem gesunden Lebensraum für Ihre Tiere beiträgt. Die Zolux Chambiose Nature Einstreu ist einfach zu handhaben und sorgt für ein angenehmes Wohlfühlklima für Ihre kleinen Begleiter. - Natürliche Zusammensetzung für ein gesundes Umfeld - Optimale Feuchtigkeitsaufnahme zur Geruchsreduktion - Geeignet für Käfige und Aussengehege - Einfach zu handhaben und zu reinigen.42,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zolux Neolife, GehegeDer Neolife 80 Käfig für Rennmäuse bietet Ihren Tieren dank der grossen, 80 cm langen Glastoilette echte Freiheit. Der Käfig ist an der Seite und an der Oberseite mit Türen ausgestattet, um ein sicheres Ein- und Aussteigen des Tieres zu ermöglichen. Die Böden und Leitern bestehen aus Metall, und das Haus, das Spinnrad und die Schüssel bestehen aus recyceltem Kunststoff. Das klassische, schlichte Design des Käfigs passt problemlos in jedes Interieur. Erhältlich in Grau.120,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Marvel, Kate: Human NatureHuman Nature , Nine Ways to Feel About Our Changing Planet , > , Erscheinungsjahr: 20250603, Produktform: Leinen, Autoren: Marvel, Kate, Seitenzahl/Blattzahl: 320, Themenüberschrift: SCIENCE / Global Warming & Climate Change~POLITICAL SCIENCE / Public Policy / Environmental Policy~SCIENCE / Philosophy & Social Aspects, Keyword: climate crisis;climate change books;climate change through emotions;wild fires;animals;nature;sea levels;global warming;kate marvel;ecology;hope;wonder;climate change essays;the sixth extinction;end of nature;love;hopeful climate change;environment;rain forests;natural world;nasa;uninhabitable earth;earth, Fachschema: Environmental Studies, Fachkategorie: Wissenschaftsphilosophie und -theorie~Wissenschaft, Technologie und Gesellschaft ~Umweltpolitik und Umweltrecht, Imprint-Titels: Ecco, Warengruppe: HC/Umwelt, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 229, Breite: 152, Höhe: 25, Gewicht: 454, Produktform: Gebunden, Genre: Importe,23,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zolux Classic, GehegeDer Zolux Classic Käfig ist eine durchdachte Lösung für die artgerechte Haltung von Meerschweinchen und anderen Nagetieren. Mit einem stabilen Design aus Metall und Kunststoff bietet dieser Käfig nicht nur Sicherheit, sondern auch eine einfache Handhabung. Die grosszügigen Abmessungen von 810 mm in der Breite und 540 mm in der Tiefe sowie eine Höhe von 350 mm schaffen ausreichend Platz für die Tiere, um sich zu bewegen und zu spielen. Die Pflege des Käfigs gestaltet sich unkompliziert, was ihn zu einer praktischen Wahl für Tierhalter macht. Zudem ist der Käfig für den Innenbereich konzipiert und erfüllt die Anforderungen der Tierschutzverordnung für Nagetiere. Im Lieferumfang ist eine Heuraufe enthalten, die das Füttern erleichtert und für eine artgerechte Ernährung sorgt. - Hergestellt aus robustem Metall und Kunststoff für Langlebigkeit - Einfache Reinigung für eine hygienische Tierhaltung - Inklusive Heuraufe für eine artgerechte Fütterung.36,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Nature Box Tierversuchsfrei?
Ja, Nature Box ist tierversuchsfrei. Das Unternehmen setzt sich für den Schutz von Tieren ein und lehnt Tierversuche ab. Sie verwenden nur natürliche Inhaltsstoffe, die auf ihre Wirksamkeit und Sicherheit getestet wurden, ohne dabei Tierversuche durchzuführen. Nature Box ist zertifiziert tierversuchsfrei und transparent über ihre Praktiken in Bezug auf Tierversuche. Kunden können sich darauf verlassen, dass die Produkte von Nature Box ohne Grausamkeit hergestellt werden. **
-
Was ist Nature One?
Nature One ist ein jährliches Musikfestival, das in Kastellaun, Deutschland, stattfindet. Es ist eines der größten elektronischen Musikfestivals in Europa und zieht jedes Jahr Tausende von Besuchern an. Das Festival bietet eine Vielzahl von Bühnen mit verschiedenen Musikstilen, darunter Techno, House, Trance und Hardcore. Nature One ist bekannt für seine beeindruckende Bühnenproduktion, seine energiegeladenen Auftritte und seine einzigartige Atmosphäre, die die Besucher jedes Jahr aufs Neue begeistert. **
-
Was sind Nature Box Haarpflegeprodukte?
Nature Box Haarpflegeprodukte sind eine Linie von natürlichen Haarpflegeprodukten, die aus hochwertigen Inhaltsstoffen wie kaltgepressten Ölen hergestellt werden. Sie enthalten keine künstlichen Farbstoffe, Parabene oder Silikone und sind daher besonders schonend für das Haar. Die Produkte von Nature Box versprechen eine intensive Pflege und Feuchtigkeit für das Haar, um es gesund und glänzend zu halten. **
-
Was ist Nature Box Haarausfall?
Nature Box Haarausfall ist eine Haarpflegeserie, die speziell für Menschen entwickelt wurde, die unter Haarausfall leiden. Die Produkte enthalten natürliche Inhaltsstoffe wie Avocadoöl, Kokosnussöl oder Mandelöl, die das Haar stärken und das Haarwachstum fördern sollen. Die Serie umfasst Shampoo, Conditioner und Haarmasken. **
Ähnliche Suchbegriffe für Zolux-Podściółka-Chambiose-Nature
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie schlimm ist Nature One?
Die Meinungen über Nature One sind sehr unterschiedlich. Einige Menschen lieben die Atmosphäre und die Musik und empfinden die Veranstaltung als großartig. Andere hingegen finden sie zu laut, überfüllt oder einfach nicht ihr Geschmack. Es hängt also von den individuellen Vorlieben und Erwartungen ab, wie jemand Nature One empfindet. **
-
Was ist Real Nature Hundefutter?
Real Nature Hundefutter ist eine Marke, die hochwertiges und naturnahes Hundefutter herstellt. Es wird aus hochwertigen Zutaten wie Fleisch, Gemüse und Kräutern hergestellt und enthält keine künstlichen Zusatzstoffe. Das Futter ist speziell auf die Bedürfnisse von Hunden abgestimmt und bietet eine ausgewogene Ernährung. **
-
Was ist ein Brut Nature?
Ein Brut Nature ist ein Champagner oder Sekt, der ohne Zusatz von Zucker oder Süßungsmitteln hergestellt wird. Dies bedeutet, dass der Wein während der zweiten Gärung in der Flasche trocken bleibt und keinen zusätzlichen Zucker hinzugefügt bekommt. Dadurch entsteht ein besonders trockener und mineralischer Geschmack, der die natürlichen Aromen der Trauben betont. Brut Nature Champagner sind daher oft sehr frisch, spritzig und haben eine lebendige Säure. Sie sind ideal für Liebhaber von trockenen und puristischen Weinen. **
-
Was ist das echte Nature Hundefutter?
Das echte Nature Hundefutter ist eine Marke von Hundefutter, die sich auf natürliche und hochwertige Zutaten spezialisiert hat. Es enthält keine künstlichen Zusatzstoffe, Farbstoffe oder Konservierungsmittel und wird aus hochwertigem Fleisch, Gemüse und Getreide hergestellt. Es ist eine gesunde und ausgewogene Ernährungsoption für Hunde. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.