Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Was bedeutet "double dumbs"?
"Double dumbs" ist kein gebräuchlicher Ausdruck oder Begriff. Es könnte sich um einen Schreibfehler oder eine kreative Wortkombination handeln. Ohne weitere Kontextinformationen ist es schwierig, eine genaue Bedeutung zu bestimmen. **
Wie rundet "double" falsch?
"double" rundet nicht falsch, sondern es rundet auf die nächstgelegene ganze Zahl. Wenn die Dezimalstelle 0,5 oder größer ist, wird aufgerundet, ansonsten wird abgerundet. **


Ähnliche Suchbegriffe für Sisley-Double-Tenseur-Instant
Top-Angebote
Produkte zum Begriff Sisley-Double-Tenseur-Instant:
-
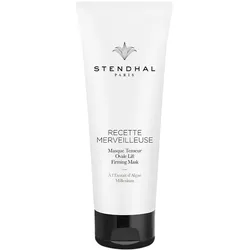
Stendhal, Gesichtsmaske, Masque Tenseur (75 ml)Die Stendhal Recette Merveilleuse Masque Tenseur ist eine hochwertige Gesichtsmaske, die speziell entwickelt wurde, um der Haut ein straffendes und revitalisierendes Erlebnis zu bieten. Mit einem Inhalt von 75 Millilitern ist diese Maske ideal für die gezielte Pflege und das Peeling der Gesichtshaut. Sie wurde in Frankreich hergestellt und vereint innovative Formulierungen mit bewährten Inhaltsstoffen, um die Haut zu pflegen und ihr ein frisches, jugendliches Aussehen zu verleihen. Die Maske zielt darauf ab, die Haut zu straffen und zu glätten, wodurch das Erscheinungsbild feiner Linien und Falten reduziert wird. Sie eignet sich für verschiedene Hauttypen und kann in die regelmässige Hautpflegeroutine integriert werden. Der Lieferumfang umfasst eine Einheit der Maske, die einfach anzuwenden ist und schnell in die Haut einzieht. Die Stendhal Recette Merveilleuse Masque Tenseur ist somit eine wertvolle Ergänzung für alle, die ihre Haut intensiv pflegen und revitalisieren möchten.58,51 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was bedeutet "double you"?
"Double you" ist die englische Aussprache des Buchstabens "W" und wird oft als Abkürzung für "W" verwendet. Es kann auch als Spitzname für jemanden mit dem Namen William verwendet werden, da "William" oft mit "W" abgekürzt wird. **
-
Was ist Crème Double?
Crème Double ist eine französische Sahne mit einem höheren Fettgehalt als normale Sahne. Sie enthält mindestens 40% Fett und hat eine besonders cremige Konsistenz. Crème Double wird oft in der französischen Küche verwendet, um Saucen, Suppen oder Desserts eine reichhaltige und cremige Textur zu verleihen. **
-
Was bedeutet "double compression"?
"Double compression" bezieht sich auf eine Technik, bei der Daten zweimal komprimiert werden, um die Dateigröße weiter zu reduzieren. Dies wird oft verwendet, um große Dateien zu verkleinern und den Speicherplatz zu optimieren. Allerdings kann dies zu einem Verlust an Datenqualität führen. **
-
Was ist Double Gauze?
Was ist Double Gauze? Double Gauze ist ein leichtes und luftiges Stoffmaterial, das aus zwei dünnen Schichten Baumwolle besteht, die miteinander verwebt sind. Durch diese Konstruktion entsteht ein doppellagiger Stoff, der besonders weich, atmungsaktiv und saugfähig ist. Double Gauze wird häufig für Kleidung wie Blusen, Kleider und Babykleidung verwendet, da es angenehm auf der Haut liegt und eine schöne Textur hat. Es ist auch einfach zu pflegen und wird mit jedem Waschen weicher. **


Wie groß ist Double?
Double ist ein primitiver Datentyp in der Programmierung, der zur Darstellung von Fließkommazahlen mit doppelter Genauigkeit verwendet wird. In den meisten Programmiersprachen nimmt ein Double 64 Bits oder 8 Bytes im Speicher ein. Dies ermöglicht eine größere Genauigkeit und einen größeren Wertebereich im Vergleich zu einem Float, der nur einfache Genauigkeit bietet. Aufgrund seiner Größe und Genauigkeit wird Double häufig für Berechnungen verwendet, bei denen eine hohe Präzision erforderlich ist, wie beispielsweise in wissenschaftlichen Anwendungen oder Finanzberechnungen. Insgesamt bietet Double eine gute Balance zwischen Genauigkeit und Speicherplatzbedarf. **
Ist Instant-Gaming.com legal? - Ist Instant-Gaming.com legal?
Ja, Instant-Gaming.com ist eine legale Website, die digitale Spiele-Keys verkauft. Die Website arbeitet mit offiziellen Vertriebspartnern zusammen und bietet eine sichere Plattform für den Kauf von Spielen zu günstigen Preisen. Es ist wichtig, darauf zu achten, dass die gekauften Keys für die jeweilige Region und Plattform geeignet sind, um mögliche Probleme zu vermeiden. Insgesamt ist Instant-Gaming.com eine vertrauenswürdige und legale Option für den Kauf von Videospielen. **
Top-Angebote
Produkte zum Begriff Sisley-Double-Tenseur-Instant:
-
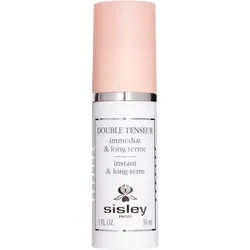
Sisley, Primer + Base, Double Tenseur Instant & Long-Term (Keine Farbe)Sisley Double Tenseur Instant and Long Term - 30ml Die Double Tenseur Instant and Long Term Tagespflege von Sisley verbessert das Hautbild und verleiht einen Lifting-Effekt. Die Verbindung der Aktivstoffe pflanzlichen Ursprungs wird reguliert und gestrafft. Schon nach 4 Wochen täglicher Anwendung wird sich die Haut deutlich verbessern, und die Hautstruktur erscheint ebenmässiger. Vorteile: - Hautstraffung - Erfrischung der Haut - Tägliche Anwendung - Pflanzliche Aktivstoffe - Leichte Gel-Textur - Tiefenwirksame Stärkung - Angenehme und effektive Wirkung Hauttyp: Diese wundervolle Double Tenseur Instant and Long Term Tagespflege von Sisley ist geeignet für alle Hauttypen. Sie glättet das Hautbild und bringt wieder Struktur hinein. Problemstellung: Bist du auf der Suche nach einer Creme, die du morgens täglich anwenden kannst? Möchtest du deine Haut straffen? Sehnst du dich nach einer Erfrischung deiner Haut? Dann bist du hier genau richtig! Diese Tagescreme deckt all deine Bedürfnisse ab und verleiht deiner Haut eine belebende Wirkung. Anwendung: Nimm eine kleine Menge dieser Tagescreme und trage sie morgens täglich auf dein Gesicht auf. Sie dient ausserdem auch hervorragend als Grundlage für dein Makeup und verbessert den Halt. Erlebnis: Ein überwältigender, frischer und einzigartiger Duft, den du einfach zu deiner täglichen Gesichtsroutine brauchst. Erfrische jetzt dein Gesicht und lasse es jünger und ebenmässiger aussehen.124,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "double dumbs"?
"Double dumbs" ist kein gebräuchlicher Ausdruck oder Begriff. Es könnte sich um einen Schreibfehler oder eine kreative Wortkombination handeln. Ohne weitere Kontextinformationen ist es schwierig, eine genaue Bedeutung zu bestimmen. **
-
Wie rundet "double" falsch?
"double" rundet nicht falsch, sondern es rundet auf die nächstgelegene ganze Zahl. Wenn die Dezimalstelle 0,5 oder größer ist, wird aufgerundet, ansonsten wird abgerundet. **
-
Was bedeutet "double you"?
"Double you" ist die englische Aussprache des Buchstabens "W" und wird oft als Abkürzung für "W" verwendet. Es kann auch als Spitzname für jemanden mit dem Namen William verwendet werden, da "William" oft mit "W" abgekürzt wird. **
-
Was ist Crème Double?
Crème Double ist eine französische Sahne mit einem höheren Fettgehalt als normale Sahne. Sie enthält mindestens 40% Fett und hat eine besonders cremige Konsistenz. Crème Double wird oft in der französischen Küche verwendet, um Saucen, Suppen oder Desserts eine reichhaltige und cremige Textur zu verleihen. **
Ähnliche Suchbegriffe für Sisley-Double-Tenseur-Instant
-
Stendhal, Gesichtsmaske, Masque Tenseur (75 ml)Die Stendhal Recette Merveilleuse Masque Tenseur ist eine hochwertige Gesichtsmaske, die speziell entwickelt wurde, um der Haut ein straffendes und revitalisierendes Erlebnis zu bieten. Mit einem Inhalt von 75 Millilitern ist diese Maske ideal für die gezielte Pflege und das Peeling der Gesichtshaut. Sie wurde in Frankreich hergestellt und vereint innovative Formulierungen mit bewährten Inhaltsstoffen, um die Haut zu pflegen und ihr ein frisches, jugendliches Aussehen zu verleihen. Die Maske zielt darauf ab, die Haut zu straffen und zu glätten, wodurch das Erscheinungsbild feiner Linien und Falten reduziert wird. Sie eignet sich für verschiedene Hauttypen und kann in die regelmässige Hautpflegeroutine integriert werden. Der Lieferumfang umfasst eine Einheit der Maske, die einfach anzuwenden ist und schnell in die Haut einzieht. Die Stendhal Recette Merveilleuse Masque Tenseur ist somit eine wertvolle Ergänzung für alle, die ihre Haut intensiv pflegen und revitalisieren möchten.58,51 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "double compression"?
"Double compression" bezieht sich auf eine Technik, bei der Daten zweimal komprimiert werden, um die Dateigröße weiter zu reduzieren. Dies wird oft verwendet, um große Dateien zu verkleinern und den Speicherplatz zu optimieren. Allerdings kann dies zu einem Verlust an Datenqualität führen. **
-
Was ist Double Gauze?
Was ist Double Gauze? Double Gauze ist ein leichtes und luftiges Stoffmaterial, das aus zwei dünnen Schichten Baumwolle besteht, die miteinander verwebt sind. Durch diese Konstruktion entsteht ein doppellagiger Stoff, der besonders weich, atmungsaktiv und saugfähig ist. Double Gauze wird häufig für Kleidung wie Blusen, Kleider und Babykleidung verwendet, da es angenehm auf der Haut liegt und eine schöne Textur hat. Es ist auch einfach zu pflegen und wird mit jedem Waschen weicher. **
-
Wie groß ist Double?
Double ist ein primitiver Datentyp in der Programmierung, der zur Darstellung von Fließkommazahlen mit doppelter Genauigkeit verwendet wird. In den meisten Programmiersprachen nimmt ein Double 64 Bits oder 8 Bytes im Speicher ein. Dies ermöglicht eine größere Genauigkeit und einen größeren Wertebereich im Vergleich zu einem Float, der nur einfache Genauigkeit bietet. Aufgrund seiner Größe und Genauigkeit wird Double häufig für Berechnungen verwendet, bei denen eine hohe Präzision erforderlich ist, wie beispielsweise in wissenschaftlichen Anwendungen oder Finanzberechnungen. Insgesamt bietet Double eine gute Balance zwischen Genauigkeit und Speicherplatzbedarf. **
-
Ist Instant-Gaming.com legal? - Ist Instant-Gaming.com legal?
Ja, Instant-Gaming.com ist eine legale Website, die digitale Spiele-Keys verkauft. Die Website arbeitet mit offiziellen Vertriebspartnern zusammen und bietet eine sichere Plattform für den Kauf von Spielen zu günstigen Preisen. Es ist wichtig, darauf zu achten, dass die gekauften Keys für die jeweilige Region und Plattform geeignet sind, um mögliche Probleme zu vermeiden. Insgesamt ist Instant-Gaming.com eine vertrauenswürdige und legale Option für den Kauf von Videospielen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.