Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Rotes Meer Städte
HurghadaMarsa AlamScharm El-ScheichEilatMehr Ergebnisse **
Warum rotes Licht?
Rotes Licht wird oft in bestimmten Situationen verwendet, weil es eine beruhigende Wirkung auf den Körper hat. Es wird angenommen, dass rotes Licht den Melatoninspiegel im Körper erhöht, was dazu beiträgt, dass man schneller einschlafen kann. Zudem wird rotes Licht oft in dunklen Umgebungen verwendet, da es die Nachtsicht verbessert und die Pupillen nicht so stark verengt wie helles Licht. In einigen Fällen wird rotes Licht auch verwendet, um die Produktion von Adenosintriphosphat (ATP) zu stimulieren, was die Zellregeneration fördern kann. Letztendlich kann die Verwendung von rotem Licht je nach Anwendungsbereich verschiedene positive Effekte auf den Körper haben. **

Ähnliche Suchbegriffe für Rotes-Gold
Top-Angebote
Produkte zum Begriff Rotes-Gold:
-
Rotes GoldRotes Gold , Eine Leseprobe finden Sie unter "https://verlag.sandstein.de/reader/98-823_RotesGold" An den Sprüchen der vergoldeten Kupfergefäße aus der einstigen niederungarischen Bergstadt Herrengrund ist das Staunen der ansässigen Bergleute über die plötzliche Verwandlung ihres Eisenwerkzeugs in Kupfer abzulesen. Der allgegenwärtige Wunsch der Menschheit, schnell reich zu werden, bekam durch die Geschehnisse im 16. und frühen 17. Jahrhundert im slowakischen Erzgebirge neue Dynamik. Fortan beschäftigte man sich intensiv mit der Frage, ob es nicht möglich wäre, Gold zu produzieren. Dieser Kult hat sich in großer Vielfalt auch in der Kunst manifestiert, bspw. in Form von Handsteinen, vergoldeten Schalen, Tummlern und Fassbechern aus Kupfer. In Kunstkammern und Naturalienkabinetten der Frühen Neuzeit waren sie schließlich allgegenwärtig. Das Grüne Gewölbe Dresden, die Slowakische Nationalgalerie Bratislava und das Bergbau- und Gotikmuseum Leogang eint das Ziel, diese herausragenden Kunstwerke in einem größeren Kontext zu erfassen sowie mit Ausstellung und Katalog zu würdigen. Die einzigartige Möglichkeit, zehn der bedeutendsten Handsteine der Welt und zahlreiche Herrengrunder Gefäße präsentieren zu können, zeigt den kulturellen Reichtum der mittelslowakischen Bergregion sowie das Standesbewusstsein derer Bergleute. , Sonstige > Kraftstoffversorgung , Erscheinungsjahr: 20240704, Redaktion: Bergbau- und Gotikmuseum Leogang~Slovenská národná galéria Bratislava~Skd, Grünes Gewölbe~Herzog, Andreas~Buran, Du¿an~Winzeler, Marius, Seitenzahl/Blattzahl: 204, Abbildungen: 246 farbige Abbildungen, Keyword: Handsteine; Verwandlung Eisen in Kupfer; niederungarische Bergstadt Herrengrund; slowakisches Erzgebirge; vergoldete Kupfergefäße, Fachschema: Schmuck, Fachkategorie: Edelmetalle, Edelsteine und Schmuck: Kunst und Design~Sozial- und Kulturgeschichte, Warengruppe: TB/Geschichte/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 278, Breite: 210, Höhe: 14, Gewicht: 970, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Was bedeutet Rotes?
"Rotes" bezieht sich auf die Farbe Rot, die oft mit Leidenschaft, Liebe, Energie und Wärme in Verbindung gebracht wird. In vielen Kulturen symbolisiert Rot auch Glück, Wohlstand und Stärke. Es kann aber auch Aggressivität, Gefahr oder Aufmerksamkeit signalisieren. Die Bedeutung von Rot kann je nach Kontext und Kultur variieren, aber es wird oft als eine kraftvolle und auffällige Farbe wahrgenommen. Was bedeutet Rotes für dich? **
-
Wann rotes Kennzeichen?
Ein rotes Kennzeichen wird in der Regel von Autohändlern, Werkstätten oder anderen gewerblichen Fahrzeugnutzern verwendet, um Fahrzeuge für Probe- oder Überführungsfahrten zu nutzen. Es wird benötigt, wenn ein Fahrzeug noch nicht zugelassen ist, aber dennoch im Straßenverkehr bewegt werden muss. Die genauen Voraussetzungen für die Nutzung eines roten Kennzeichens können je nach Land oder Region variieren. In Deutschland beispielsweise müssen bestimmte Bedingungen erfüllt sein, wie eine gültige Haftpflichtversicherung und eine gewerbliche Nutzung des Fahrzeugs. Es ist wichtig, sich vor der Nutzung eines roten Kennzeichens über die jeweiligen gesetzlichen Bestimmungen zu informieren, um Bußgelder oder andere rechtliche Konsequenzen zu vermeiden. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Warum hat eine Fliege rotes Blut, obwohl sie rotes Spinnenblut hat?
Fliegen haben tatsächlich kein rotes Blut, sondern ein farbloses Blut. Der Grund, warum sie oft als "rotes Blut" bezeichnet werden, liegt darin, dass sie häufig von roten Pigmenten umgeben sind, die in ihrem Gewebe vorkommen. Diese Pigmente können das Blut der Fliegen rot erscheinen lassen, obwohl es eigentlich farblos ist. **


Ist rotes Burgerfleisch schlimm?
Rotes Burgerfleisch ist an sich nicht schlimm, solange es richtig zubereitet wird. Die Farbe des Fleisches hängt von verschiedenen Faktoren ab, wie zum Beispiel der Fleischsorte und dem Reifegrad. Es ist jedoch wichtig, dass das Fleisch gut durchgegart ist, um potenziell schädliche Bakterien abzutöten. **
Was bedeutet rotes Licht?
Rotes Licht wird oft als Symbol für Gefahr oder Stop verwendet. Es kann auch auf eine Warnung oder ein Verbot hinweisen. In einigen Fällen kann rotes Licht auch eine romantische oder sinnliche Stimmung erzeugen. **
Top-Angebote
Produkte zum Begriff Rotes-Gold:
-
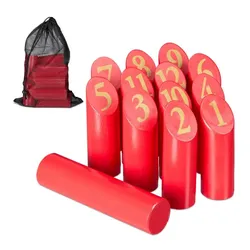
Relaxdays Rotes Kubb Wikingerspiel mit Tasche Gold,RotBist Du ein cleverer Nordmann und kannst mit Strategie und Geschick genug Holzkegel abwerfen, um genau die 50-Punktemarke zu erreichen? Mit dem kultigen Wurfspiel, wirst Du eine spaßige Zeit auf der Wiese mit Freunden und Familie haben. Egal ob im Garten, im Park oder beim Camping – das Wikingerspiel aus rot lackiertem Kiefernholz passt perfekt zu Sommer, Sonne und das Leben im Freien genießen. Auch Erwachsene dürfen spielen!Kubb Wikingerspiel im Detail- 1x Wurfholz Maße H x D: ca. 20 x 5 cm / ca. 180 g- 12x Spielhölzer mit Zahlen Maße H x D: ca. 14,5 x 4,5 cm / je ca. 100 g- Tragetasche H x B: ca. 43 x 30 cm / ca. 20 g- Material: Kiefernholz, Polyester- Farbe: Rot, Gold, SchwarzOutdoor-Holzwurfspiel mit Nummern- Spielspaß für Erwachsene und Kinder- Nordisches Trendspiel für den Sommer- Outdoorspiel für Garten, Park und Camping- Mit Tasche zur Aufbewahrung und zum Mitnehmen- Mit Freunden und Familie spielen- Strategisch abwerfen bis zum 50-PunktezielSpielanleitung- Empfohlene Spieleranzahl: 2 bis 6 Personen- Spielhölzer nach gängigen Regeln im stumpfen Dreieck aufstellen- Pro Spieler ein Wurf - Ergebnis muss notiert werden- Wird ein Holz getroffen, entspricht Punktezahl der Nummer auf dem Holz- Werden mehrere Hölzer getroffen, entspricht Punktezahl der Anzahl der gefallenen Hölzer- Fällt kein Holz, zählt dies als Fehlwurf (bei 3 Fehlwürfen Disqualifikation)- Gewinner: Exakt 50 Punkte sammeln - Beim Übersteigen auf 25 zurücksetzenLieferumfang- 1x Wikingerspiel- 1x Aufbewahrungstasche- Dekorationsartikel sind nicht im Lieferumfang enthalten12,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nialaya Rotes Korallen Gold CZ Kreuz 925 SilberarmbandNIALAYA ArmbandWunderschönes, 100% authentisches, brandneues NIALAYA Armband mit Etiketten. Ein sehr cooler und robuster Look, der das gesamte Outfit aufwerten kann und von Prominenten auf der ganzen Welt getragen wird.Material: 18 Karat vergoldetes 925 Sterling SilberStein/Perle: Rote Korallenperlen, CZ-DiamantkreuzGeschlecht: DamenFarbe: Gold und RotLogo-DetailsHandgefertigt in Hollywood, USA180,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rotes GoldRotes Gold , Eine Leseprobe finden Sie unter "https://verlag.sandstein.de/reader/98-823_RotesGold" An den Sprüchen der vergoldeten Kupfergefäße aus der einstigen niederungarischen Bergstadt Herrengrund ist das Staunen der ansässigen Bergleute über die plötzliche Verwandlung ihres Eisenwerkzeugs in Kupfer abzulesen. Der allgegenwärtige Wunsch der Menschheit, schnell reich zu werden, bekam durch die Geschehnisse im 16. und frühen 17. Jahrhundert im slowakischen Erzgebirge neue Dynamik. Fortan beschäftigte man sich intensiv mit der Frage, ob es nicht möglich wäre, Gold zu produzieren. Dieser Kult hat sich in großer Vielfalt auch in der Kunst manifestiert, bspw. in Form von Handsteinen, vergoldeten Schalen, Tummlern und Fassbechern aus Kupfer. In Kunstkammern und Naturalienkabinetten der Frühen Neuzeit waren sie schließlich allgegenwärtig. Das Grüne Gewölbe Dresden, die Slowakische Nationalgalerie Bratislava und das Bergbau- und Gotikmuseum Leogang eint das Ziel, diese herausragenden Kunstwerke in einem größeren Kontext zu erfassen sowie mit Ausstellung und Katalog zu würdigen. Die einzigartige Möglichkeit, zehn der bedeutendsten Handsteine der Welt und zahlreiche Herrengrunder Gefäße präsentieren zu können, zeigt den kulturellen Reichtum der mittelslowakischen Bergregion sowie das Standesbewusstsein derer Bergleute. , Sonstige > Kraftstoffversorgung , Erscheinungsjahr: 20240704, Redaktion: Bergbau- und Gotikmuseum Leogang~Slovenská národná galéria Bratislava~Skd, Grünes Gewölbe~Herzog, Andreas~Buran, Du¿an~Winzeler, Marius, Seitenzahl/Blattzahl: 204, Abbildungen: 246 farbige Abbildungen, Keyword: Handsteine; Verwandlung Eisen in Kupfer; niederungarische Bergstadt Herrengrund; slowakisches Erzgebirge; vergoldete Kupfergefäße, Fachschema: Schmuck, Fachkategorie: Edelmetalle, Edelsteine und Schmuck: Kunst und Design~Sozial- und Kulturgeschichte, Warengruppe: TB/Geschichte/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 278, Breite: 210, Höhe: 14, Gewicht: 970, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rotes Meer Städte
HurghadaMarsa AlamScharm El-ScheichEilatMehr Ergebnisse **
-
Warum rotes Licht?
Rotes Licht wird oft in bestimmten Situationen verwendet, weil es eine beruhigende Wirkung auf den Körper hat. Es wird angenommen, dass rotes Licht den Melatoninspiegel im Körper erhöht, was dazu beiträgt, dass man schneller einschlafen kann. Zudem wird rotes Licht oft in dunklen Umgebungen verwendet, da es die Nachtsicht verbessert und die Pupillen nicht so stark verengt wie helles Licht. In einigen Fällen wird rotes Licht auch verwendet, um die Produktion von Adenosintriphosphat (ATP) zu stimulieren, was die Zellregeneration fördern kann. Letztendlich kann die Verwendung von rotem Licht je nach Anwendungsbereich verschiedene positive Effekte auf den Körper haben. **
-
Was bedeutet Rotes?
"Rotes" bezieht sich auf die Farbe Rot, die oft mit Leidenschaft, Liebe, Energie und Wärme in Verbindung gebracht wird. In vielen Kulturen symbolisiert Rot auch Glück, Wohlstand und Stärke. Es kann aber auch Aggressivität, Gefahr oder Aufmerksamkeit signalisieren. Die Bedeutung von Rot kann je nach Kontext und Kultur variieren, aber es wird oft als eine kraftvolle und auffällige Farbe wahrgenommen. Was bedeutet Rotes für dich? **
-
Wann rotes Kennzeichen?
Ein rotes Kennzeichen wird in der Regel von Autohändlern, Werkstätten oder anderen gewerblichen Fahrzeugnutzern verwendet, um Fahrzeuge für Probe- oder Überführungsfahrten zu nutzen. Es wird benötigt, wenn ein Fahrzeug noch nicht zugelassen ist, aber dennoch im Straßenverkehr bewegt werden muss. Die genauen Voraussetzungen für die Nutzung eines roten Kennzeichens können je nach Land oder Region variieren. In Deutschland beispielsweise müssen bestimmte Bedingungen erfüllt sein, wie eine gültige Haftpflichtversicherung und eine gewerbliche Nutzung des Fahrzeugs. Es ist wichtig, sich vor der Nutzung eines roten Kennzeichens über die jeweiligen gesetzlichen Bestimmungen zu informieren, um Bußgelder oder andere rechtliche Konsequenzen zu vermeiden. **
Ähnliche Suchbegriffe für Rotes-Gold
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Warum hat eine Fliege rotes Blut, obwohl sie rotes Spinnenblut hat?
Fliegen haben tatsächlich kein rotes Blut, sondern ein farbloses Blut. Der Grund, warum sie oft als "rotes Blut" bezeichnet werden, liegt darin, dass sie häufig von roten Pigmenten umgeben sind, die in ihrem Gewebe vorkommen. Diese Pigmente können das Blut der Fliegen rot erscheinen lassen, obwohl es eigentlich farblos ist. **
-
Ist rotes Burgerfleisch schlimm?
Rotes Burgerfleisch ist an sich nicht schlimm, solange es richtig zubereitet wird. Die Farbe des Fleisches hängt von verschiedenen Faktoren ab, wie zum Beispiel der Fleischsorte und dem Reifegrad. Es ist jedoch wichtig, dass das Fleisch gut durchgegart ist, um potenziell schädliche Bakterien abzutöten. **
-
Was bedeutet rotes Licht?
Rotes Licht wird oft als Symbol für Gefahr oder Stop verwendet. Es kann auch auf eine Warnung oder ein Verbot hinweisen. In einigen Fällen kann rotes Licht auch eine romantische oder sinnliche Stimmung erzeugen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.