Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Sind 100 g 100 ml?
Nein, 100 g und 100 ml sind nicht immer dasselbe. Gramm (g) ist eine Maßeinheit für Masse, während Milliliter (ml) eine Maßeinheit für Volumen ist. Die Umrechnung zwischen den beiden hängt von der Dichte der Substanz ab. Zum Beispiel wiegt 100 ml Wasser etwa 100 g, da die Dichte von Wasser ungefähr 1 g/ml beträgt. Bei anderen Substanzen kann das Verhältnis jedoch variieren. Daher ist es wichtig, die spezifische Dichte der Substanz zu kennen, um zwischen Gramm und Millilitern umzurechnen. **
Sind es 100 ml insgesamt oder 100 ml pro Tube?
Es sind 100 ml insgesamt, also die Gesamtmenge aller Tuben zusammen. **

Ähnliche Suchbegriffe für Marwa---100-ml
Top-Angebote
Produkte zum Begriff Marwa---100-ml:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Paul, Pamela: 100 Things We've Lost to the Internet100 Things We've Lost to the Internet , "The acclaimed editor of The New York Times Book Review takes readers on a nostalgic tour of the pre-Internet age, offering powerful insights into both the profound and the seemingly trivial things we've lost. Remember all those ingrained habits, cherished ideas, beloved objects, and stubborn preferences from the pre-Internet age? They're gone. To some of those things we can say good riddance. But many we miss terribly. Whatever our emotional response to this departed realm, we are faced with the fact that nearly every aspect of modern life now takes place in filtered, isolated corners of cyberspace-a space that has slowly subsumed our physical habitats, replacing or transforming the office, our local library, a favorite bar, the movie theater, and the coffee shop where people met one another's gaze from across the room. Even as we've gained the ability to gather without leaving our house, many of the fundamentally human experiences that have sustained us have disappeared. In one hundred glimpses of that pre-Internet world, Pamela Paul, editor of The New York Times Book Review, presents a captivating record, enlivened with illustrations, of the world before cyberspace-from voicemails to blind dates to punctuation to civility. There are the small losses: postcards, the blessings of an adolescence largely spared of documentation, the Rolodex, and the genuine surprises at high school reunions. But there are larger repercussions, too: weaker memories, the inability to entertain oneself, and the utter demolition of privacy. 100 Things We've Lost to the Internet is at once an evocative swan song for a disappearing era and, perhaps, a guide to reclaiming just a little bit more of the world IRL"-- , > , Erscheinungsjahr: 20211026, Produktform: Leinen, Autoren: Paul, Pamela, Abbildungen: LINE DRAWINGS T/O, Themenüberschrift: SOCIAL SCIENCE / Popular Culture, Keyword: social;anthropology;psychology;social media;humor;white elephant gifts;funny gifts;pop culture gifts;swan song;100 things;modern history;cursive handwriting;cursive;rolodex card holder;internet password book;myspace;history;privacy;cultural studies;rolodex;lost;funny books;sociology books;society;new york times;cultural history;cyberspace;social science;culture;21st century;sociology;millennial;pop culture;evolution;tablets;computers;internet;internet of things;comedy;history books;meme, Fachschema: Amerikanische Belletristik / Essay, Feuilleton, Reportage~Englische Bücher / Belletristik / Essay~Internet / Politik, Gesellschaft~Populärkultur~Trivialkultur~Soziologie~Comedy, Fachkategorie: Soziologie~Internet und digitale Medien: Kunst und Performance~Humor im Fernsehen, TV-Comedys, Imprint-Titels: Crown Books, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 218, Breite: 151, Höhe: 27, Gewicht: 402, Produktform: Gebunden, Genre: Importe,22,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Sind 100 ml auch 100 g?
Nein, 100 ml entspricht nicht zwangsläufig 100 g. Die Masse eines Stoffes hängt von seiner Dichte ab, während das Volumen die Menge an Raum angibt, die ein Stoff einnimmt. Daher können verschiedene Stoffe mit unterschiedlichen Dichten unterschiedliche Massen haben, obwohl sie das gleiche Volumen haben. Um die Masse eines Stoffes in Gramm zu berechnen, muss man die Dichte des Stoffes kennen und mit dem Volumen multiplizieren. Daher ist es wichtig, zwischen Volumen und Masse zu unterscheiden und nicht automatisch anzunehmen, dass 100 ml immer 100 g entsprechen. **
-
Warum ergibt 50 ml plus 50 ml nicht 100 ml?
Die Addition von 50 ml und 50 ml ergibt tatsächlich 100 ml. Es könnte sein, dass es zu einer Verwirrung kommt, wenn das Volumen nicht korrekt gemessen oder abgelesen wurde. Es ist wichtig, genau zu sein und sicherzustellen, dass die Messungen korrekt durchgeführt werden, um genaue Ergebnisse zu erhalten. **
-
Sind 100 ml Parfüm auch 100 Gramm?
Nein, 100 ml Parfüm entsprechen nicht automatisch 100 Gramm. Die Masse eines Stoffes hängt von seiner Dichte ab, und die Dichte von Parfüm kann je nach Zusammensetzung variieren. Daher ist es möglich, dass 100 ml Parfüm mehr oder weniger als 100 Gramm wiegen. **
-
Wie viel Prozent sind 15 ml von 100 ml?
15 ml sind 15% von 100 ml. **


Wie viel wiegt 100 ml?
Das Gewicht von 100 ml hängt von der Substanz ab, die gemessen wird. Bei Wasser wiegt 100 ml etwa 100 Gramm. Bei anderen Flüssigkeiten oder Substanzen kann das Gewicht jedoch variieren. **
Was kostet Glycowohl 100 ml?
Glycowohl 100 ml ist ein Nahrungsergänzungsmittel, das zur Unterstützung des Blutzuckerspiegels entwickelt wurde. Es enthält eine spezielle Mischung aus Pflanzenextrakten und Vitaminen, die dazu beitragen können, den Blutzuckerspiegel zu regulieren. Der genaue Preis kann je nach Anbieter und Verkaufsstelle variieren. Es ist daher ratsam, sich direkt an den Hersteller oder Verkäufer zu wenden, um den aktuellen Preis zu erfragen. Darüber hinaus können auch Rabatte oder Sonderangebote verfügbar sein, die den Preis beeinflussen können. **
Top-Angebote
Produkte zum Begriff Marwa---100-ml:
-
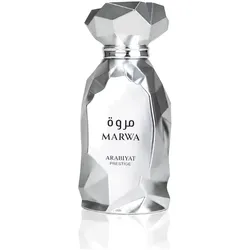
Marwa - 100 mlArabiyat Prestige Marwa ist ein frischer, aromatischer Duft mit einer modernen, eleganten Ausrichtung. Statt auf klassische aquatische Frische setzt Marwa auf die kühle Wirkung von chinesischem Schwarztee und die würzige Frische von Ingwer. Der Duft wirkt klar, leicht herb und gepflegt, ohne dabei zu schwer oder aufdringlich zu sein. Die Tee-Note verleiht ihm eine ruhige, elegante Frische, während Ingwer für eine spritzige und belebende Facette sorgt. Marwa eignet sich besonders für Alltag, Büro, Frühling und Sommer. Ein passendes Parfüm für alle, die frische, saubere und gleichzeitig etwas außergewöhnlichere Duftprofile mögen.39,99 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Marwa Extrait - 60 mlArabiyat Prestige führt Marwa Extrait von einem strahlenden Zitrusauftakt über ein würziges Herz in eine rauchig-harzige Tiefe – ein Duft, der sich im Verlauf deutlich wandelt. Kalabrische Bergamotte, sizilianische Orange und Zitrone eröffnen saftig und hell, mit jener herben Kante, für die gerade die Bergamotte steht. Schon nach kurzer Zeit schiebt sich die Würze nach vorn: Ceylon-Zimt bringt eine warme, leicht süßliche Schärfe mit, nigerianischer Ingwer eine trockene, prickelnde Frische. Tunesisches Neroli hält als weiß-blumiger Faden dagegen und verbindet die Zitrusfrüchte mit den Gewürzen, statt sie nebeneinander stehen zu lassen. In der Basis wird Marwa Extrait ernst. Weihrauch legt eine harzige Ruhe über den Duft, Guajakholz steuert eine rauchige, fast teerige Holzigkeit bei, und chinesischer schwarzer Tee bringt eine trockene, herbe Note dazu. Ambroxan sorgt für die Strahlkraft und dafür, dass Marwa Extrait trotz seiner Tiefe präsent bleibt und lange auf der Haut hält.57,99 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Paul, Pamela: 100 Things We've Lost to the Internet100 Things We've Lost to the Internet , "The acclaimed editor of The New York Times Book Review takes readers on a nostalgic tour of the pre-Internet age, offering powerful insights into both the profound and the seemingly trivial things we've lost. Remember all those ingrained habits, cherished ideas, beloved objects, and stubborn preferences from the pre-Internet age? They're gone. To some of those things we can say good riddance. But many we miss terribly. Whatever our emotional response to this departed realm, we are faced with the fact that nearly every aspect of modern life now takes place in filtered, isolated corners of cyberspace-a space that has slowly subsumed our physical habitats, replacing or transforming the office, our local library, a favorite bar, the movie theater, and the coffee shop where people met one another's gaze from across the room. Even as we've gained the ability to gather without leaving our house, many of the fundamentally human experiences that have sustained us have disappeared. In one hundred glimpses of that pre-Internet world, Pamela Paul, editor of The New York Times Book Review, presents a captivating record, enlivened with illustrations, of the world before cyberspace-from voicemails to blind dates to punctuation to civility. There are the small losses: postcards, the blessings of an adolescence largely spared of documentation, the Rolodex, and the genuine surprises at high school reunions. But there are larger repercussions, too: weaker memories, the inability to entertain oneself, and the utter demolition of privacy. 100 Things We've Lost to the Internet is at once an evocative swan song for a disappearing era and, perhaps, a guide to reclaiming just a little bit more of the world IRL"-- , > , Erscheinungsjahr: 20211026, Produktform: Leinen, Autoren: Paul, Pamela, Abbildungen: LINE DRAWINGS T/O, Themenüberschrift: SOCIAL SCIENCE / Popular Culture, Keyword: social;anthropology;psychology;social media;humor;white elephant gifts;funny gifts;pop culture gifts;swan song;100 things;modern history;cursive handwriting;cursive;rolodex card holder;internet password book;myspace;history;privacy;cultural studies;rolodex;lost;funny books;sociology books;society;new york times;cultural history;cyberspace;social science;culture;21st century;sociology;millennial;pop culture;evolution;tablets;computers;internet;internet of things;comedy;history books;meme, Fachschema: Amerikanische Belletristik / Essay, Feuilleton, Reportage~Englische Bücher / Belletristik / Essay~Internet / Politik, Gesellschaft~Populärkultur~Trivialkultur~Soziologie~Comedy, Fachkategorie: Soziologie~Internet und digitale Medien: Kunst und Performance~Humor im Fernsehen, TV-Comedys, Imprint-Titels: Crown Books, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 218, Breite: 151, Höhe: 27, Gewicht: 402, Produktform: Gebunden, Genre: Importe,22,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind 100 g 100 ml?
Nein, 100 g und 100 ml sind nicht immer dasselbe. Gramm (g) ist eine Maßeinheit für Masse, während Milliliter (ml) eine Maßeinheit für Volumen ist. Die Umrechnung zwischen den beiden hängt von der Dichte der Substanz ab. Zum Beispiel wiegt 100 ml Wasser etwa 100 g, da die Dichte von Wasser ungefähr 1 g/ml beträgt. Bei anderen Substanzen kann das Verhältnis jedoch variieren. Daher ist es wichtig, die spezifische Dichte der Substanz zu kennen, um zwischen Gramm und Millilitern umzurechnen. **
-
Sind es 100 ml insgesamt oder 100 ml pro Tube?
Es sind 100 ml insgesamt, also die Gesamtmenge aller Tuben zusammen. **
-
Sind 100 ml auch 100 g?
Nein, 100 ml entspricht nicht zwangsläufig 100 g. Die Masse eines Stoffes hängt von seiner Dichte ab, während das Volumen die Menge an Raum angibt, die ein Stoff einnimmt. Daher können verschiedene Stoffe mit unterschiedlichen Dichten unterschiedliche Massen haben, obwohl sie das gleiche Volumen haben. Um die Masse eines Stoffes in Gramm zu berechnen, muss man die Dichte des Stoffes kennen und mit dem Volumen multiplizieren. Daher ist es wichtig, zwischen Volumen und Masse zu unterscheiden und nicht automatisch anzunehmen, dass 100 ml immer 100 g entsprechen. **
-
Warum ergibt 50 ml plus 50 ml nicht 100 ml?
Die Addition von 50 ml und 50 ml ergibt tatsächlich 100 ml. Es könnte sein, dass es zu einer Verwirrung kommt, wenn das Volumen nicht korrekt gemessen oder abgelesen wurde. Es ist wichtig, genau zu sein und sicherzustellen, dass die Messungen korrekt durchgeführt werden, um genaue Ergebnisse zu erhalten. **
Ähnliche Suchbegriffe für Marwa---100-ml
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind 100 ml Parfüm auch 100 Gramm?
Nein, 100 ml Parfüm entsprechen nicht automatisch 100 Gramm. Die Masse eines Stoffes hängt von seiner Dichte ab, und die Dichte von Parfüm kann je nach Zusammensetzung variieren. Daher ist es möglich, dass 100 ml Parfüm mehr oder weniger als 100 Gramm wiegen. **
-
Wie viel Prozent sind 15 ml von 100 ml?
15 ml sind 15% von 100 ml. **
-
Wie viel wiegt 100 ml?
Das Gewicht von 100 ml hängt von der Substanz ab, die gemessen wird. Bei Wasser wiegt 100 ml etwa 100 Gramm. Bei anderen Flüssigkeiten oder Substanzen kann das Gewicht jedoch variieren. **
-
Was kostet Glycowohl 100 ml?
Glycowohl 100 ml ist ein Nahrungsergänzungsmittel, das zur Unterstützung des Blutzuckerspiegels entwickelt wurde. Es enthält eine spezielle Mischung aus Pflanzenextrakten und Vitaminen, die dazu beitragen können, den Blutzuckerspiegel zu regulieren. Der genaue Preis kann je nach Anbieter und Verkaufsstelle variieren. Es ist daher ratsam, sich direkt an den Hersteller oder Verkäufer zu wenden, um den aktuellen Preis zu erfragen. Darüber hinaus können auch Rabatte oder Sonderangebote verfügbar sein, die den Preis beeinflussen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.