Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Warum spinnt das Internet auf Kali Linux?
Es gibt verschiedene Gründe, warum das Internet auf Kali Linux möglicherweise nicht richtig funktioniert. Ein möglicher Grund könnte sein, dass die Netzwerkkonfiguration nicht korrekt eingerichtet ist. Es könnte auch sein, dass bestimmte Netzwerkprotokolle oder -dienste nicht richtig konfiguriert oder aktiviert sind. Es ist auch möglich, dass es Probleme mit der Hardwarekompatibilität gibt, insbesondere wenn es um drahtlose Netzwerkkarten geht. **
Wie behält man seine Daten auf Linux-Kali?
Um Daten auf Linux-Kali zu behalten, ist es wichtig, regelmäßige Backups durchzuführen. Dies kann durch die Verwendung von Tools wie rsync oder tar erfolgen. Es ist auch ratsam, eine separate Partition für die Daten zu erstellen, um das Betriebssystem und die Daten voneinander zu trennen. Zusätzlich sollte man sicherstellen, dass das Dateisystem korrekt konfiguriert ist und regelmäßig auf Fehler überprüft wird. **
Ähnliche Suchbegriffe für Kali
Top-Angebote
Produkte zum Begriff Kali:
-
Ebner, Jürgen: Einstieg in Kali LinuxEinstieg in Kali Linux , Penetration Testing und Ethical Hacking mit Linux , Radlager > Sportfederung , Auflage: 4. Auflage, Erscheinungsjahr: 20231231, Produktform: Kartoniert, Titel der Reihe: mitp Professional##, Autoren: Ebner, Jürgen, Edition: REV, Auflage: 24004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 399, Keyword: Hacking; Kali linux; Spoofing; betriebssystem; buch; denial of service; ethical hacking; exploit; exploitation; faraday; forensik; hacker; it security; it sicherheit; metasploit; mitp; openvas; penetrationstest; pentest; pentesting; schwachstellenanalyse; sicherheit; sniffing; volarility; windows; wsl, Fachschema: Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Linux / Programmierung~Open Source (EDV), Fachkategorie: Computerkriminalität, Hacking, Warengruppe: HC/Betriebssysteme/Benutzeroberflächen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 173, Höhe: 22, Gewicht: 678, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,33,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
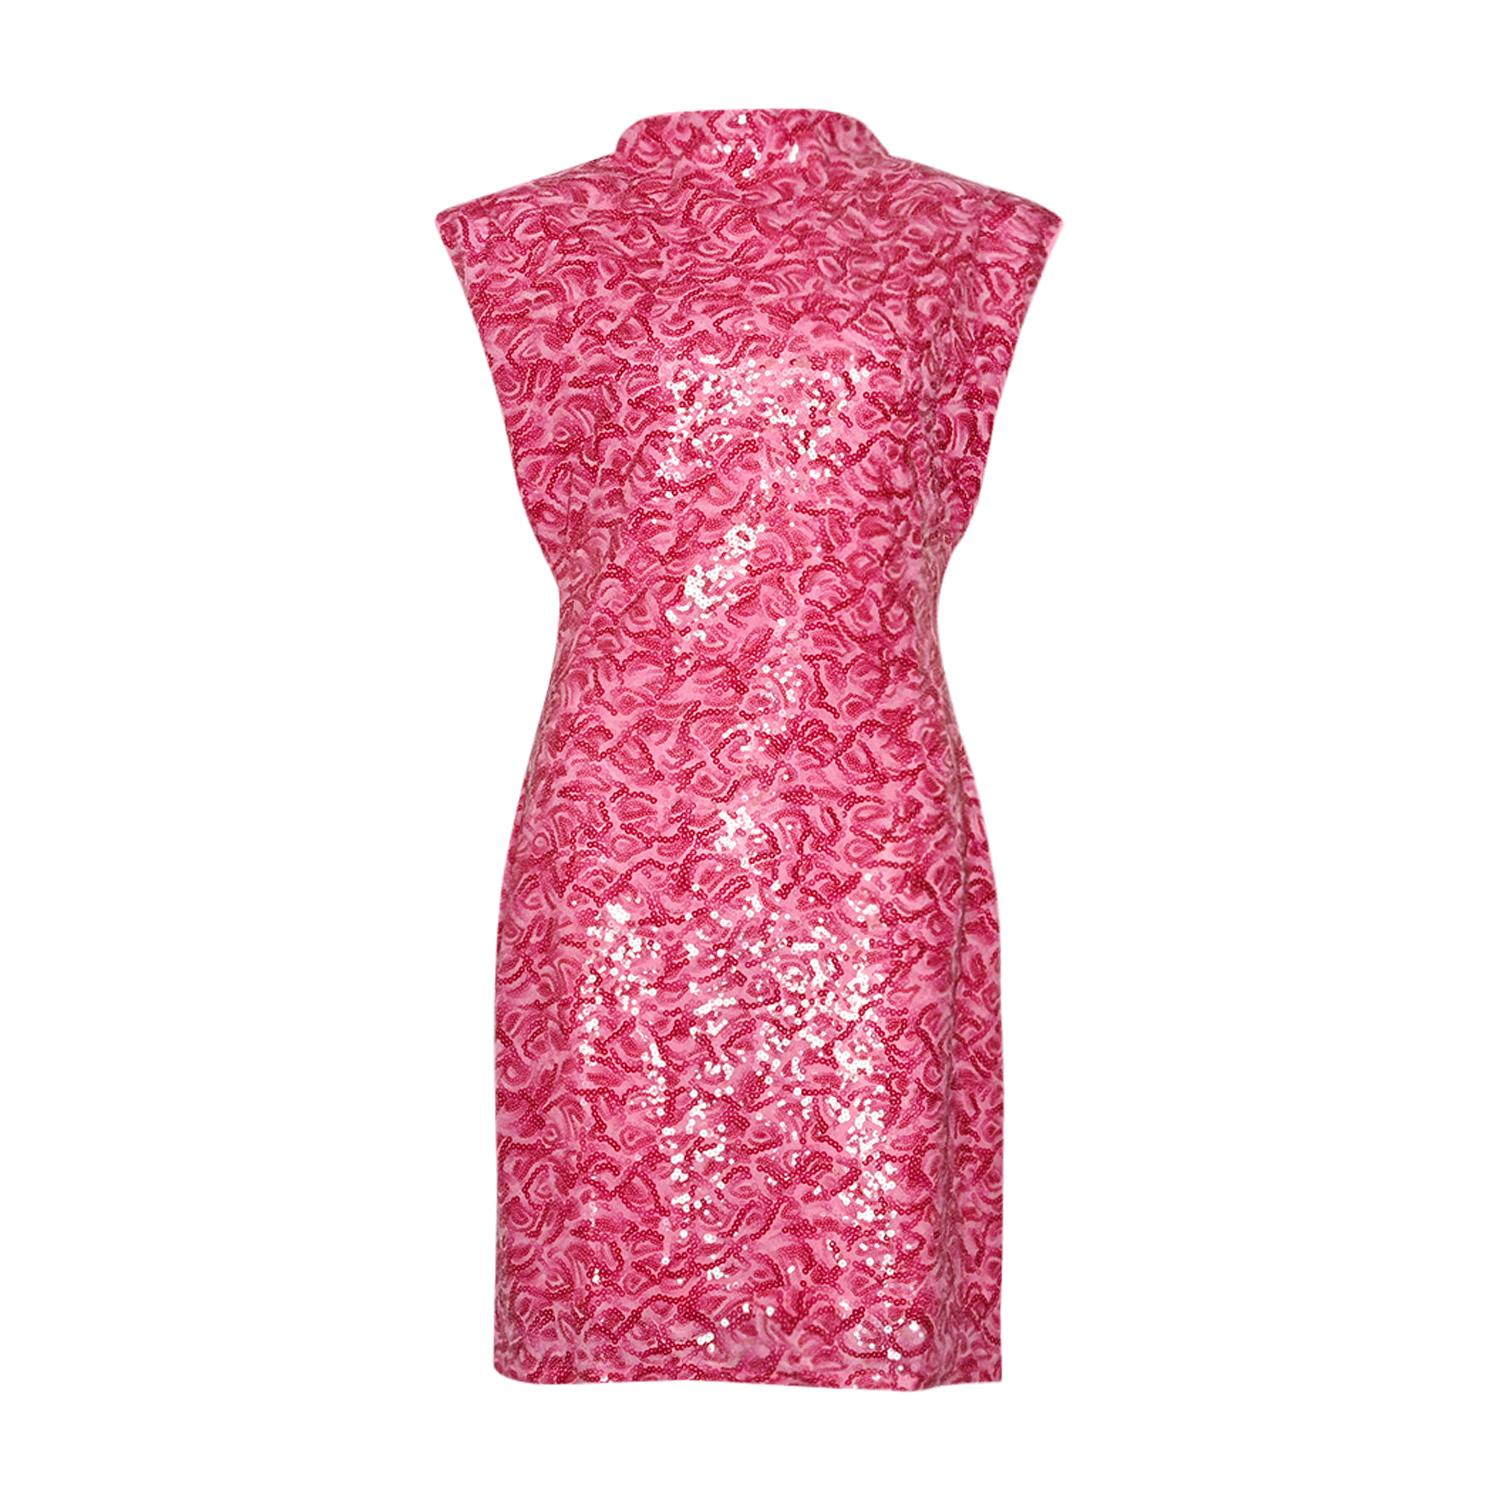
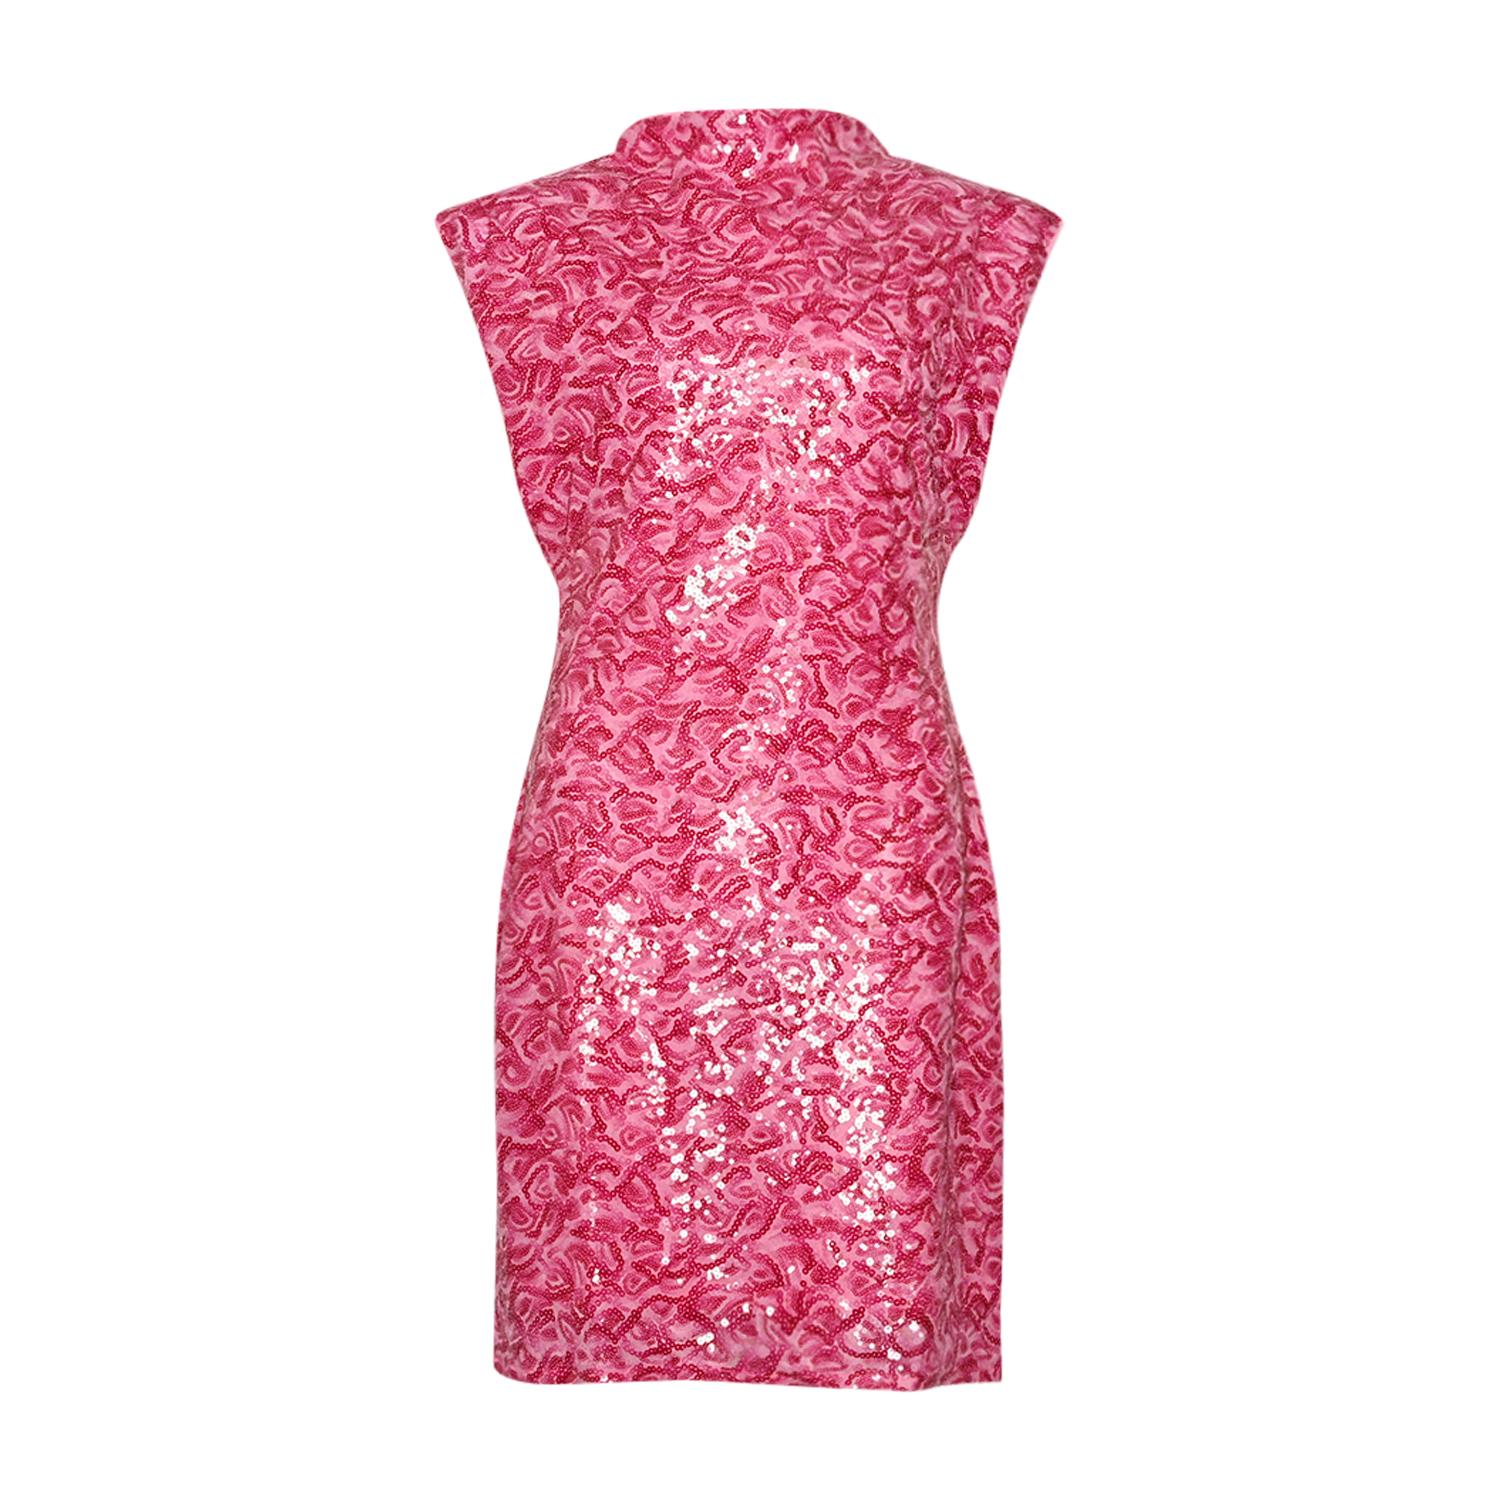
Jumpsuit KaliCombi Kali Beschreibung: Die Combi Kali der Marke Onamaste ist ein kurzer Jumpsuit mit feinen Trägern, der Ihnen bei Ihren Sporteinheiten absoluten Halt und Komfort bietet. Dank ihres figurformenden, leichten Materials angenehm zu tragen, ist diese Combi perfekt für Sport, Yoga und Fitness und garantiert einen trendigen, komfortablen Look. Eigenschaften: • Material: 78 % Nylon, 22 % Elasthan • Design: Kurzer Jumpsuit mit feinen Trägern • Funktionalität: Figurformendes, leichtes Material für optimalen Komfort Größen: • S/M: 36/38 • L/XL: 40/44 Vorteile: 1. Komfort: Figurformendes, leichtes Material für maximalen Komfort. 2. Halt: Bietet angemessene Unterstützung für verschiedenste sportliche Aktivitäten. 3. Stil: Trendiger Look mit feinen Trägern für einen Hauch von Eleganz. 4. Vielseitigkeit: Perfekt für Sport, Yoga und Fitness. 5. Qualität: Aus hochwertigen Materialien gefertigt für außergewöhnliche Langlebigkeit. Empfohlene Verwendung: • Sport: Ideal für Sporteinheiten dank Halt und Komfort. • Yoga: Perfekt für Yoga dank des leichten, flexiblen Materials. • Fitness: Garantiert einen trendigen und komfortablen Look beim Fitness. Qualität und Komfort: • Hochwertige Materialien: Nylon und Elasthan für überlegene Langlebigkeit und Elastizität. • Ergonomisches Design: Entwickelt für optimalen Komfort und außergewöhnlichen Halt.69,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wer ist Kali?
Kali ist eine hinduistische Göttin, die als Verkörperung von Zeit, Zerstörung und Erneuerung verehrt wird. Sie wird oft als dunkle und mächtige Göttin dargestellt, die sowohl zerstörerische als auch schützende Kräfte besitzt. Kali wird oft mit Tod, Transformation und Befreiung in Verbindung gebracht. Sie wird auch als Göttin der Liebe und der Mutterlichkeit verehrt, die ihre Anhänger vor dem Bösen schützt. In vielen hinduistischen Traditionen wird Kali als eine der wichtigsten Göttinnen angesehen, die sowohl gefürchtet als auch verehrt wird. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Warum habe ich kein Internet in Kali Linux bei VirtualBox?
Es gibt mehrere mögliche Gründe, warum Sie möglicherweise kein Internet in Kali Linux in VirtualBox haben. Einer der häufigsten Gründe ist, dass die Netzwerkeinstellungen in VirtualBox nicht richtig konfiguriert sind. Stellen Sie sicher, dass die Netzwerkkarte in VirtualBox korrekt eingestellt ist und dass die richtigen Netzwerkeinstellungen in Kali Linux konfiguriert sind. **
-
Warum habe ich mit Kali Linux kein Internet über LAN?
Es gibt mehrere mögliche Gründe, warum du mit Kali Linux kein Internet über LAN hast. Es könnte sein, dass deine Netzwerkkarte nicht korrekt erkannt oder konfiguriert wurde. Es könnte auch sein, dass deine Netzwerkeinstellungen nicht richtig konfiguriert sind oder dass es ein Problem mit dem Router oder dem Netzwerk gibt. Es könnte auch sein, dass du eine Firewall oder andere Sicherheitsmaßnahmen aktiviert hast, die den Internetzugang blockieren. Um das Problem zu lösen, solltest du deine Netzwerkeinstellungen überprüfen, sicherstellen, dass deine Netzwerkkarte korrekt erkannt wird und eventuell Firewall-Einstellungen überprüfen. **
Wann mit Kali düngen?
"Wann mit Kali düngen?" ist eine wichtige Frage für jeden Gärtner, der sicherstellen möchte, dass seine Pflanzen die richtige Menge an Kalium erhalten. Kalium ist ein wichtiger Nährstoff für das Wachstum und die Gesundheit von Pflanzen, da es bei der Regulation des Wasserhaushalts, der Photosynthese und der Stärkung der Zellwände eine wichtige Rolle spielt. Es ist ratsam, mit der Düngung von Kalium zu beginnen, wenn die Pflanzen aktiv wachsen und blühen, da sie zu diesem Zeitpunkt einen erhöhten Bedarf haben. Es ist auch wichtig, die richtige Menge an Kaliumdünger zu verwenden, um Überdüngung und damit verbundene Probleme zu vermeiden. Eine regelmäßige Bodenanalyse kann dabei helfen, den Kaliumgehalt im Boden zu überwachen und die Düngung entsprechend anzupassen. **
Was ist Kali Dünger?
Kali Dünger ist ein spezieller Dünger, der hauptsächlich Kalium enthält, aber auch andere wichtige Nährstoffe wie Phosphor und Stickstoff. Kalium ist ein essentieller Nährstoff für Pflanzenwachstum und spielt eine wichtige Rolle bei der Regulation von Stoffwechselprozessen in Pflanzen. Kali Dünger wird oft verwendet, um den Kaliumgehalt im Boden zu erhöhen und somit das Wachstum und die Gesundheit von Pflanzen zu fördern. Es ist besonders wichtig für Pflanzen, die eine hohe Kaliumaufnahme benötigen, wie zum Beispiel Obst- und Gemüsepflanzen. Die richtige Anwendung von Kali Dünger kann dazu beitragen, die Erträge zu steigern und die Qualität der Ernte zu verbessern. **
Top-Angebote
Produkte zum Begriff Kali:
-
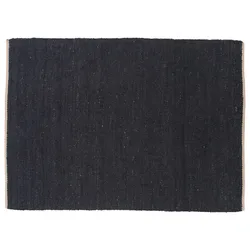
FLACHWEBETEPPICH KALIDie wichtigsten Infos auf einen Blick: Maße ca. in cm (B x L): 170 x 240 Material Oberfläche: 100 % Jute Florhöhe ca. in mm: 10 Verarbeitung: handgewebt Du suchst ein modernes Accessoire mit Wohlfühlfaktor? Dann ist der rechteckige Flachwebeteppich Kali in elegantem Schwarz dein Match. Er ist rundum aus 100 % Jute handgewebt und verfügt über einen ca. 10 mm hohen Flor. Bei einer Größe von ca. 170 x 240 cm (B x L) ist dieses Accessoire ein echter Allrounder, der sich spielend in deinen Wohnstil einfügt. Dieses Modell zeigt sich pflegeleicht und somit besonders alltagstauglich, damit dein Zuhause jederzeit gemütlich und entspannt bleibt. Dieses Produkt trägt das OEKO-TEX® STANDARD 100 Siegel, damit du weißt, dass es umfassend auf ausgewählte Schadstoffe geprüft wurde. Verpass deinem Raum das gewisse Etwas: Der Flachwebeteppich Kali in Schwarz (ca. 170 x 240 cm) ist genau das Accessoire, das deinem Style noch gefehlt hat. Bitte beachte, dass die abgebildete Dekoration im Lieferumfang nicht enthalten ist.379,00 €*Versand: 19,99 €Sichere Weiterleitung zum Anbieter
-
Ebner, Jürgen: Einstieg in Kali LinuxEinstieg in Kali Linux , Penetration Testing und Ethical Hacking mit Linux , Radlager > Sportfederung , Auflage: 4. Auflage, Erscheinungsjahr: 20231231, Produktform: Kartoniert, Titel der Reihe: mitp Professional##, Autoren: Ebner, Jürgen, Edition: REV, Auflage: 24004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 399, Keyword: Hacking; Kali linux; Spoofing; betriebssystem; buch; denial of service; ethical hacking; exploit; exploitation; faraday; forensik; hacker; it security; it sicherheit; metasploit; mitp; openvas; penetrationstest; pentest; pentesting; schwachstellenanalyse; sicherheit; sniffing; volarility; windows; wsl, Fachschema: Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Linux / Programmierung~Open Source (EDV), Fachkategorie: Computerkriminalität, Hacking, Warengruppe: HC/Betriebssysteme/Benutzeroberflächen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 173, Höhe: 22, Gewicht: 678, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,33,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jumpsuit KaliCombi Kali Beschreibung: Die Combi Kali der Marke Onamaste ist ein kurzer Jumpsuit mit feinen Trägern, der Ihnen bei Ihren Sporteinheiten absoluten Halt und Komfort bietet. Dank ihres figurformenden, leichten Materials angenehm zu tragen, ist diese Combi perfekt für Sport, Yoga und Fitness und garantiert einen trendigen, komfortablen Look. Eigenschaften: • Material: 78 % Nylon, 22 % Elasthan • Design: Kurzer Jumpsuit mit feinen Trägern • Funktionalität: Figurformendes, leichtes Material für optimalen Komfort Größen: • S/M: 36/38 • L/XL: 40/44 Vorteile: 1. Komfort: Figurformendes, leichtes Material für maximalen Komfort. 2. Halt: Bietet angemessene Unterstützung für verschiedenste sportliche Aktivitäten. 3. Stil: Trendiger Look mit feinen Trägern für einen Hauch von Eleganz. 4. Vielseitigkeit: Perfekt für Sport, Yoga und Fitness. 5. Qualität: Aus hochwertigen Materialien gefertigt für außergewöhnliche Langlebigkeit. Empfohlene Verwendung: • Sport: Ideal für Sporteinheiten dank Halt und Komfort. • Yoga: Perfekt für Yoga dank des leichten, flexiblen Materials. • Fitness: Garantiert einen trendigen und komfortablen Look beim Fitness. Qualität und Komfort: • Hochwertige Materialien: Nylon und Elasthan für überlegene Langlebigkeit und Elastizität. • Ergonomisches Design: Entwickelt für optimalen Komfort und außergewöhnlichen Halt.69,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum spinnt das Internet auf Kali Linux?
Es gibt verschiedene Gründe, warum das Internet auf Kali Linux möglicherweise nicht richtig funktioniert. Ein möglicher Grund könnte sein, dass die Netzwerkkonfiguration nicht korrekt eingerichtet ist. Es könnte auch sein, dass bestimmte Netzwerkprotokolle oder -dienste nicht richtig konfiguriert oder aktiviert sind. Es ist auch möglich, dass es Probleme mit der Hardwarekompatibilität gibt, insbesondere wenn es um drahtlose Netzwerkkarten geht. **
-
Wie behält man seine Daten auf Linux-Kali?
Um Daten auf Linux-Kali zu behalten, ist es wichtig, regelmäßige Backups durchzuführen. Dies kann durch die Verwendung von Tools wie rsync oder tar erfolgen. Es ist auch ratsam, eine separate Partition für die Daten zu erstellen, um das Betriebssystem und die Daten voneinander zu trennen. Zusätzlich sollte man sicherstellen, dass das Dateisystem korrekt konfiguriert ist und regelmäßig auf Fehler überprüft wird. **
-
Wer ist Kali?
Kali ist eine hinduistische Göttin, die als Verkörperung von Zeit, Zerstörung und Erneuerung verehrt wird. Sie wird oft als dunkle und mächtige Göttin dargestellt, die sowohl zerstörerische als auch schützende Kräfte besitzt. Kali wird oft mit Tod, Transformation und Befreiung in Verbindung gebracht. Sie wird auch als Göttin der Liebe und der Mutterlichkeit verehrt, die ihre Anhänger vor dem Bösen schützt. In vielen hinduistischen Traditionen wird Kali als eine der wichtigsten Göttinnen angesehen, die sowohl gefürchtet als auch verehrt wird. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
Ähnliche Suchbegriffe für Kali
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum habe ich kein Internet in Kali Linux bei VirtualBox?
Es gibt mehrere mögliche Gründe, warum Sie möglicherweise kein Internet in Kali Linux in VirtualBox haben. Einer der häufigsten Gründe ist, dass die Netzwerkeinstellungen in VirtualBox nicht richtig konfiguriert sind. Stellen Sie sicher, dass die Netzwerkkarte in VirtualBox korrekt eingestellt ist und dass die richtigen Netzwerkeinstellungen in Kali Linux konfiguriert sind. **
-
Warum habe ich mit Kali Linux kein Internet über LAN?
Es gibt mehrere mögliche Gründe, warum du mit Kali Linux kein Internet über LAN hast. Es könnte sein, dass deine Netzwerkkarte nicht korrekt erkannt oder konfiguriert wurde. Es könnte auch sein, dass deine Netzwerkeinstellungen nicht richtig konfiguriert sind oder dass es ein Problem mit dem Router oder dem Netzwerk gibt. Es könnte auch sein, dass du eine Firewall oder andere Sicherheitsmaßnahmen aktiviert hast, die den Internetzugang blockieren. Um das Problem zu lösen, solltest du deine Netzwerkeinstellungen überprüfen, sicherstellen, dass deine Netzwerkkarte korrekt erkannt wird und eventuell Firewall-Einstellungen überprüfen. **
-
Wann mit Kali düngen?
"Wann mit Kali düngen?" ist eine wichtige Frage für jeden Gärtner, der sicherstellen möchte, dass seine Pflanzen die richtige Menge an Kalium erhalten. Kalium ist ein wichtiger Nährstoff für das Wachstum und die Gesundheit von Pflanzen, da es bei der Regulation des Wasserhaushalts, der Photosynthese und der Stärkung der Zellwände eine wichtige Rolle spielt. Es ist ratsam, mit der Düngung von Kalium zu beginnen, wenn die Pflanzen aktiv wachsen und blühen, da sie zu diesem Zeitpunkt einen erhöhten Bedarf haben. Es ist auch wichtig, die richtige Menge an Kaliumdünger zu verwenden, um Überdüngung und damit verbundene Probleme zu vermeiden. Eine regelmäßige Bodenanalyse kann dabei helfen, den Kaliumgehalt im Boden zu überwachen und die Düngung entsprechend anzupassen. **
-
Was ist Kali Dünger?
Kali Dünger ist ein spezieller Dünger, der hauptsächlich Kalium enthält, aber auch andere wichtige Nährstoffe wie Phosphor und Stickstoff. Kalium ist ein essentieller Nährstoff für Pflanzenwachstum und spielt eine wichtige Rolle bei der Regulation von Stoffwechselprozessen in Pflanzen. Kali Dünger wird oft verwendet, um den Kaliumgehalt im Boden zu erhöhen und somit das Wachstum und die Gesundheit von Pflanzen zu fördern. Es ist besonders wichtig für Pflanzen, die eine hohe Kaliumaufnahme benötigen, wie zum Beispiel Obst- und Gemüsepflanzen. Die richtige Anwendung von Kali Dünger kann dazu beitragen, die Erträge zu steigern und die Qualität der Ernte zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.