Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Kennt jemand ein irisches Spiel?
Ein bekanntes irisches Spiel ist Hurling, das oft als schnellster Feldsport der Welt bezeichnet wird. Es wird mit einem kleinen Ball und einem Schläger gespielt und ist eine Mischung aus Hockey, Rugby und Fußball. Hurling ist sehr populär in Irland und wird von vielen Menschen aktiv gespielt. **
Was ist ein irisches Schlaflied?
Ein irisches Schlaflied ist ein traditionelles Lied aus Irland, das verwendet wird, um Babys und Kinder zum Schlafen zu bringen. Diese Lieder sind oft ruhig und sanft und haben oft eine beruhigende Melodie und Texte, die von Liebe, Geborgenheit und Frieden handeln. Sie sind ein wichtiger Teil der irischen Musiktradition und werden oft von Generation zu Generation weitergegeben. **
Ähnliche Suchbegriffe für Irisches
Top-Angebote
Produkte zum Begriff Irisches:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Böll, Heinrich: Irisches TagebuchIrisches Tagebuch , Heinrich Bölls behutsamer und liebevoller Text über die Iren, typographisch gestaltet von Klaus Detjen. »Als ich an Bord des Dampfers ging, sah ich, hörte und roch ich, daß ich eine Grenze überschritten hatte; (...) hier auf dem Dampfer war England zu Ende: hier roch es schon nach Torf, klang kehliges Keltisch aus Zwischendeck und Bar, hier schon nahm Europas soziale Ordnung andere Formen an ...«, so beginnt Heinrich Bölls berühmtes »Irisches Tagebuch«. In den frühen fünfziger Jahren des letzten Jahrhunderts brach der Autor auf die grüne Insel auf, den Blick auf ein armes Land am westlichen Rand Europas gerichtet, und bringt uns so die Menschen Irlands auf ganz besonders eingängige und einfühlsame Weise näher. Die Gestaltung von Klaus Detjen greift die optische Form eines Tagebuchs auf und findet für Bölls Text eine angemessene Form aus Grafiken, Linien und einem extra dafür entwickelten Schriftenfont. »Vor mehr als tausend Jahren lag hier, so weit außerhalb der Mitte, als ein Exzentrikum, tief in den Atlantik hineingerutscht, Europas glühendes Herz ...« Aus: Irisches Tagebuch , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20220831, Produktform: Leinen, Titel der Reihe: Typographische Bibliothek#19#, Autoren: Böll, Heinrich, Redaktion: Detjen, Klaus, Seitenzahl/Blattzahl: 104, Keyword: Book of Kelts; Buchgestaltung; Dublin; England; Europa; Geschichte; Insel; Iren; Irland; Keltisch; Schrift; Trinity College; Typographie, Fachschema: Skandinavien / Roman, Erzählung~Europa~Typografie~Europa / Geschichte, Kulturgeschichte~Kelten, Fachkategorie: Typografie und Schrift~Moderne und zeitgenössische Belletristik, Region: Atlantic Coast of Ireland~Nordeuropa, Skandinavien~Europa, physisch, Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Europäische Geschichte: Kelten, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wallstein Verlag GmbH, Verlag: Wallstein Verlag GmbH, Verlag: Wallstein-Verlag GmbH Verlag und Werbung, Länge: 168, Breite: 249, Höhe: 15, Gewicht: 390, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist ein irisches Folkslied?
Ein irisches Folkslied ist ein traditionelles Lied aus Irland, das oft von Generation zu Generation weitergegeben wird. Es zeichnet sich durch seine melodische und rhythmische Struktur aus und behandelt oft Themen wie Liebe, Natur, Geschichte oder soziale Probleme. Irische Folksongs werden oft mit typischen Instrumenten wie der Tin Whistle, dem Bodhrán oder der Geige begleitet. **
-
Was ist typisch irisches Essen?
Was ist typisch irisches Essen? In Irland sind einige traditionelle Gerichte beliebt, wie zum Beispiel Irish Stew, ein Eintopfgericht mit Lammfleisch, Kartoffeln, Karotten und Zwiebeln. Auch Soda Bread, ein einfaches Brot aus Mehl, Backpulver, Salz und Buttermilch, ist ein Klassiker. Außerdem sind Gerichte wie Boxty (Kartoffelpfannkuchen), Colcannon (Kartoffelpüree mit Kohl oder Lauch) und Coddle (eintopfartiges Gericht mit Würstchen, Speck und Kartoffeln) typisch für die irische Küche. **
-
Gibt es ein typisches irisches Industrieprodukt?
Ein typisches irisches Industrieprodukt ist die Whiskey-Herstellung. Irland ist bekannt für seine hochwertigen Whiskey-Sorten, die weltweit geschätzt werden. Die irische Whiskey-Industrie hat eine lange Tradition und produziert eine Vielzahl von Whiskey-Marken, die für ihre Qualität und ihren einzigartigen Geschmack bekannt sind. **
-
Was ist ein typisches irisches Frühstück?
Was ist ein typisches irisches Frühstück? Ein typisches irisches Frühstück besteht in der Regel aus Speck, Würstchen, schwarzen und weißen Pudding, gebratenen Tomaten, gebratenen Pilzen, Bohnen, Rösti, Eiern und Toast. Dazu werden oft Tee oder Kaffee serviert. Es ist ein herzhaftes und reichhaltiges Frühstück, das traditionell in Irland genossen wird. **


Wie lautet die Kleiderordnung für ein irisches Pub?
Die Kleiderordnung für ein irisches Pub ist in der Regel leger und entspannt. Es gibt keine strikten Vorschriften, aber die meisten Besucher tragen bequeme Alltagskleidung wie Jeans und T-Shirts. Es ist jedoch ratsam, auf zu lässige oder unangemessene Kleidung zu verzichten, insbesondere in gehobenen Pubs oder bei besonderen Anlässen. **
Welches irisches Lied von der Titanic suchst du?
Ich suche nach dem Lied "My Heart Will Go On" von Celine Dion, das in dem Film "Titanic" verwendet wurde. Es ist ein bekanntes irisches Lied, das mit dem tragischen Untergang des Schiffes in Verbindung gebracht wird. **
Top-Angebote
Produkte zum Begriff Irisches:
-
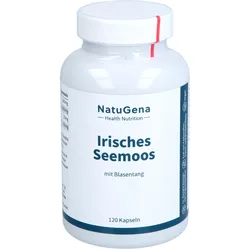
Irisches Seemoos mit Blasentang 120 STProdukteigenschaften: Bezeichnung: Nahrungsergänzungsmittel - Irisches Seemoos mit Blasentang Verwendung/Anwendung/Verzehrempfehlung: 1 x täglich 1 Kapsel. Optimal ist der Verzehr mindestens 30 Minuten vor oder 90 Minuten nach einer Mahlzeit mit 250 ml stillem, lauwarmem Wasser. Nährwertdeklaration: Nährstoffe pro Kapsel %NRV* Irischer Seemoos-Extrakt (15:1), entspricht: 300 mg ** o Irischem Seemoos-Pulver 4500 mg ** Blasentang-Extrakt (35:1), entspricht: 20 mg ** o Blasentang-Pulver 700 mg ** * Referenzmenge für die tägliche Zufuhr gemäß EU-Verordnung 1169/2011. ** Keine Angaben vorhanden. Zutaten: Irischer Seemoos-Extrakt (Knorpeltang Chondros crispus 15:1), Überzugsmittel: Hydroxypropylmethylcellulose (HPMC) Blasentang-Extrakt (Fucus vesiculosus 35:1). Allergene: keine Nettofüllmenge: 120 Kapseln = 49,8 g Aufbewahrungsbedingungen: Verschlossen, kühl, trocken und lichtgeschützt lagern. Ursprungsland des Lebensmittels: Deutschland Anschrift des Herstellers: NatuGena GmbH Münchener Str.149 85051 Ingolstadt Deutschland Telefon: ჽ 841 13 80 69 80 Telefax: ჽ 841 13 80 69 89 Mail: info@natugena.de Web: www.natugena.de Weitere Hinweise: Nur Nährstoffe (keine Hilfsstoffe, keine Farbstoffe, laut Gesetz keine Konservierungsstoffe, keine technologischen Zusätze wie Binde- und Trennmittel, keine versteckten Zusatzstoffe, frei von Gluten, Geschmacksverstärkern, Laktose, Aromen, Soja). Die angegebene empfohlene tägliche Verzehrsmenge darf nicht überschritten werden. Nahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und gesunde Lebensweise. Für kleine Kinder unzugänglich aufbewahren. Quelle: www.natugena.de und Angaben der Packungsbeilage Stand: 02/202630,50 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Böll, Heinrich: Irisches TagebuchIrisches Tagebuch , Heinrich Bölls behutsamer und liebevoller Text über die Iren, typographisch gestaltet von Klaus Detjen. »Als ich an Bord des Dampfers ging, sah ich, hörte und roch ich, daß ich eine Grenze überschritten hatte; (...) hier auf dem Dampfer war England zu Ende: hier roch es schon nach Torf, klang kehliges Keltisch aus Zwischendeck und Bar, hier schon nahm Europas soziale Ordnung andere Formen an ...«, so beginnt Heinrich Bölls berühmtes »Irisches Tagebuch«. In den frühen fünfziger Jahren des letzten Jahrhunderts brach der Autor auf die grüne Insel auf, den Blick auf ein armes Land am westlichen Rand Europas gerichtet, und bringt uns so die Menschen Irlands auf ganz besonders eingängige und einfühlsame Weise näher. Die Gestaltung von Klaus Detjen greift die optische Form eines Tagebuchs auf und findet für Bölls Text eine angemessene Form aus Grafiken, Linien und einem extra dafür entwickelten Schriftenfont. »Vor mehr als tausend Jahren lag hier, so weit außerhalb der Mitte, als ein Exzentrikum, tief in den Atlantik hineingerutscht, Europas glühendes Herz ...« Aus: Irisches Tagebuch , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20220831, Produktform: Leinen, Titel der Reihe: Typographische Bibliothek#19#, Autoren: Böll, Heinrich, Redaktion: Detjen, Klaus, Seitenzahl/Blattzahl: 104, Keyword: Book of Kelts; Buchgestaltung; Dublin; England; Europa; Geschichte; Insel; Iren; Irland; Keltisch; Schrift; Trinity College; Typographie, Fachschema: Skandinavien / Roman, Erzählung~Europa~Typografie~Europa / Geschichte, Kulturgeschichte~Kelten, Fachkategorie: Typografie und Schrift~Moderne und zeitgenössische Belletristik, Region: Atlantic Coast of Ireland~Nordeuropa, Skandinavien~Europa, physisch, Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Europäische Geschichte: Kelten, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wallstein Verlag GmbH, Verlag: Wallstein Verlag GmbH, Verlag: Wallstein-Verlag GmbH Verlag und Werbung, Länge: 168, Breite: 249, Höhe: 15, Gewicht: 390, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kennt jemand ein irisches Spiel?
Ein bekanntes irisches Spiel ist Hurling, das oft als schnellster Feldsport der Welt bezeichnet wird. Es wird mit einem kleinen Ball und einem Schläger gespielt und ist eine Mischung aus Hockey, Rugby und Fußball. Hurling ist sehr populär in Irland und wird von vielen Menschen aktiv gespielt. **
-
Was ist ein irisches Schlaflied?
Ein irisches Schlaflied ist ein traditionelles Lied aus Irland, das verwendet wird, um Babys und Kinder zum Schlafen zu bringen. Diese Lieder sind oft ruhig und sanft und haben oft eine beruhigende Melodie und Texte, die von Liebe, Geborgenheit und Frieden handeln. Sie sind ein wichtiger Teil der irischen Musiktradition und werden oft von Generation zu Generation weitergegeben. **
-
Was ist ein irisches Folkslied?
Ein irisches Folkslied ist ein traditionelles Lied aus Irland, das oft von Generation zu Generation weitergegeben wird. Es zeichnet sich durch seine melodische und rhythmische Struktur aus und behandelt oft Themen wie Liebe, Natur, Geschichte oder soziale Probleme. Irische Folksongs werden oft mit typischen Instrumenten wie der Tin Whistle, dem Bodhrán oder der Geige begleitet. **
-
Was ist typisch irisches Essen?
Was ist typisch irisches Essen? In Irland sind einige traditionelle Gerichte beliebt, wie zum Beispiel Irish Stew, ein Eintopfgericht mit Lammfleisch, Kartoffeln, Karotten und Zwiebeln. Auch Soda Bread, ein einfaches Brot aus Mehl, Backpulver, Salz und Buttermilch, ist ein Klassiker. Außerdem sind Gerichte wie Boxty (Kartoffelpfannkuchen), Colcannon (Kartoffelpüree mit Kohl oder Lauch) und Coddle (eintopfartiges Gericht mit Würstchen, Speck und Kartoffeln) typisch für die irische Küche. **
Ähnliche Suchbegriffe für Irisches
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gibt es ein typisches irisches Industrieprodukt?
Ein typisches irisches Industrieprodukt ist die Whiskey-Herstellung. Irland ist bekannt für seine hochwertigen Whiskey-Sorten, die weltweit geschätzt werden. Die irische Whiskey-Industrie hat eine lange Tradition und produziert eine Vielzahl von Whiskey-Marken, die für ihre Qualität und ihren einzigartigen Geschmack bekannt sind. **
-
Was ist ein typisches irisches Frühstück?
Was ist ein typisches irisches Frühstück? Ein typisches irisches Frühstück besteht in der Regel aus Speck, Würstchen, schwarzen und weißen Pudding, gebratenen Tomaten, gebratenen Pilzen, Bohnen, Rösti, Eiern und Toast. Dazu werden oft Tee oder Kaffee serviert. Es ist ein herzhaftes und reichhaltiges Frühstück, das traditionell in Irland genossen wird. **
-
Wie lautet die Kleiderordnung für ein irisches Pub?
Die Kleiderordnung für ein irisches Pub ist in der Regel leger und entspannt. Es gibt keine strikten Vorschriften, aber die meisten Besucher tragen bequeme Alltagskleidung wie Jeans und T-Shirts. Es ist jedoch ratsam, auf zu lässige oder unangemessene Kleidung zu verzichten, insbesondere in gehobenen Pubs oder bei besonderen Anlässen. **
-
Welches irisches Lied von der Titanic suchst du?
Ich suche nach dem Lied "My Heart Will Go On" von Celine Dion, das in dem Film "Titanic" verwendet wurde. Es ist ein bekanntes irisches Lied, das mit dem tragischen Untergang des Schiffes in Verbindung gebracht wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.