Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Wie werden die Hubble-Farbbilder bearbeitet?
Die Hubble-Farbbilder werden aus verschiedenen Aufnahmen in unterschiedlichen Filtern zusammengesetzt. Diese Aufnahmen werden dann mithilfe von Bildbearbeitungssoftware kombiniert und weiterverarbeitet, um die Farben und Kontraste zu optimieren. Dabei werden auch verschiedene Techniken angewendet, um Störungen zu entfernen und die Detailschärfe zu erhöhen. Das endgültige Bild wird dann oft noch manuell nachbearbeitet, um das bestmögliche Ergebnis zu erzielen. **
Was sind Hubble bzw. Knoten am Hals?
Hubble bezieht sich auf das Hubble-Weltraumteleskop, ein Satellit, der zur Erforschung des Universums eingesetzt wird. Es hat uns viele faszinierende Bilder und Informationen über den Weltraum geliefert. Knoten am Hals können verschiedene Bedeutungen haben. Im medizinischen Kontext können sie auf geschwollene Lymphknoten hinweisen, die auf eine Infektion oder eine andere Erkrankung hinweisen können. Im Zusammenhang mit Kleidung kann ein Knoten am Hals eine spezielle Art sein, ein Halstuch oder eine Krawatte zu binden. **
Ähnliche Suchbegriffe für Hubble
Top-Angebote
Produkte zum Begriff Hubble:
-
Bell, Jim: Hubble LegacyHubble Legacy , 30 Years of Discoveries and Images , > , Erscheinungsjahr: 20200601, Produktform: Leinen, Autoren: Bell, Jim, Seitenzahl/Blattzahl: 205, Abbildungen: colour photos, Themenüberschrift: SCIENCE / Space Science / Astronomy~SCIENCE / History~SCIENCE / Space Science / General, Keyword: astronomy;astronomy gifts;astronomy books;nasa;astronomy books for adults;hubble telescope book;hubble;hubble telescope;carl sagan;the planets book;hubble legacy book;hubble space telescope;hubble telescope astronomy;stars and planets giles;latest edition about planets;hubble telescope images, Fachschema: Wissenschaftsgeschichte (Naturwissenschaften)~Astronomie~All~Universum - Weltraum~Weltall, Fachkategorie: Astronomie, Raum und Zeit, Imprint-Titels: Union Square & Co., Warengruppe: HC/Astronomie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 284, Breite: 238, Höhe: 32, Gewicht: 1473, Produktform: Gebunden, Genre: Importe,27,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
War Edwin Hubble alleine an der Erfindung des Hubble Space Teleskops beteiligt oder waren auch noch andere Personen daran beteiligt?
Edwin Hubble war nicht an der Erfindung des Hubble Space Teleskops beteiligt. Das Teleskop wurde von einer Gruppe von Wissenschaftlern und Ingenieuren entwickelt, darunter James E. Westphal, Lyman Spitzer Jr. und anderen. Hubble selbst war ein Astronom, der für seine Entdeckungen im Bereich der extragalaktischen Astronomie bekannt ist. **
-
Wie macht das Hubble-Weltraumteleskop denn die Bilder?
Das Hubble-Weltraumteleskop macht Bilder, indem es das einfallende Licht von astronomischen Objekten mit Hilfe von Spiegeln und Linsen fokussiert. Das Licht wird dann von verschiedenen Instrumenten aufgefangen und in elektronische Signale umgewandelt. Diese Signale werden dann an Bord des Teleskops verarbeitet und als Bilder zur Erde gesendet. **
-
Was kann das sein, Hubble an der Nase?
Es könnte sich um eine Verletzung oder eine Entzündung handeln, die zu einer Schwellung an der Nase führt. Es könnte auch ein Fremdkörper oder eine Infektion sein. Es ist am besten, einen Tierarzt aufzusuchen, um die genaue Ursache festzustellen und eine angemessene Behandlung zu erhalten. **
-
Wie geht es weiter mit dem Hubble-Teleskop?
Das Hubble-Teleskop wird voraussichtlich bis in die 2030er Jahre weiterhin in Betrieb sein. Es wird erwartet, dass es in dieser Zeit weiterhin wichtige wissenschaftliche Entdeckungen machen wird. In der Zwischenzeit arbeiten Wissenschaftler und Ingenieure daran, das James Webb Space Telescope (JWST) zu starten, das als Nachfolger des Hubble-Teleskops dienen wird. **


Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
Wie hat das Hubble-Teleskop unsere heutige Sicht auf das Universum verändert? Welche bedeutenden Entdeckungen wurden dank des Hubble-Teleskops gemacht?
Das Hubble-Teleskop hat unsere Sicht auf das Universum revolutioniert, indem es hochauflösende Bilder von weit entfernten Galaxien und Sternen lieferte. Dank des Hubble-Teleskops konnten Wissenschaftler die Expansion des Universums messen, Dunkle Energie entdecken und die Entstehung von Galaxien und Sternen besser verstehen. Es hat auch geholfen, die Existenz von Schwarzen Löchern und extrasolaren Planeten nachzuweisen. **
Top-Angebote
Produkte zum Begriff Hubble:
-
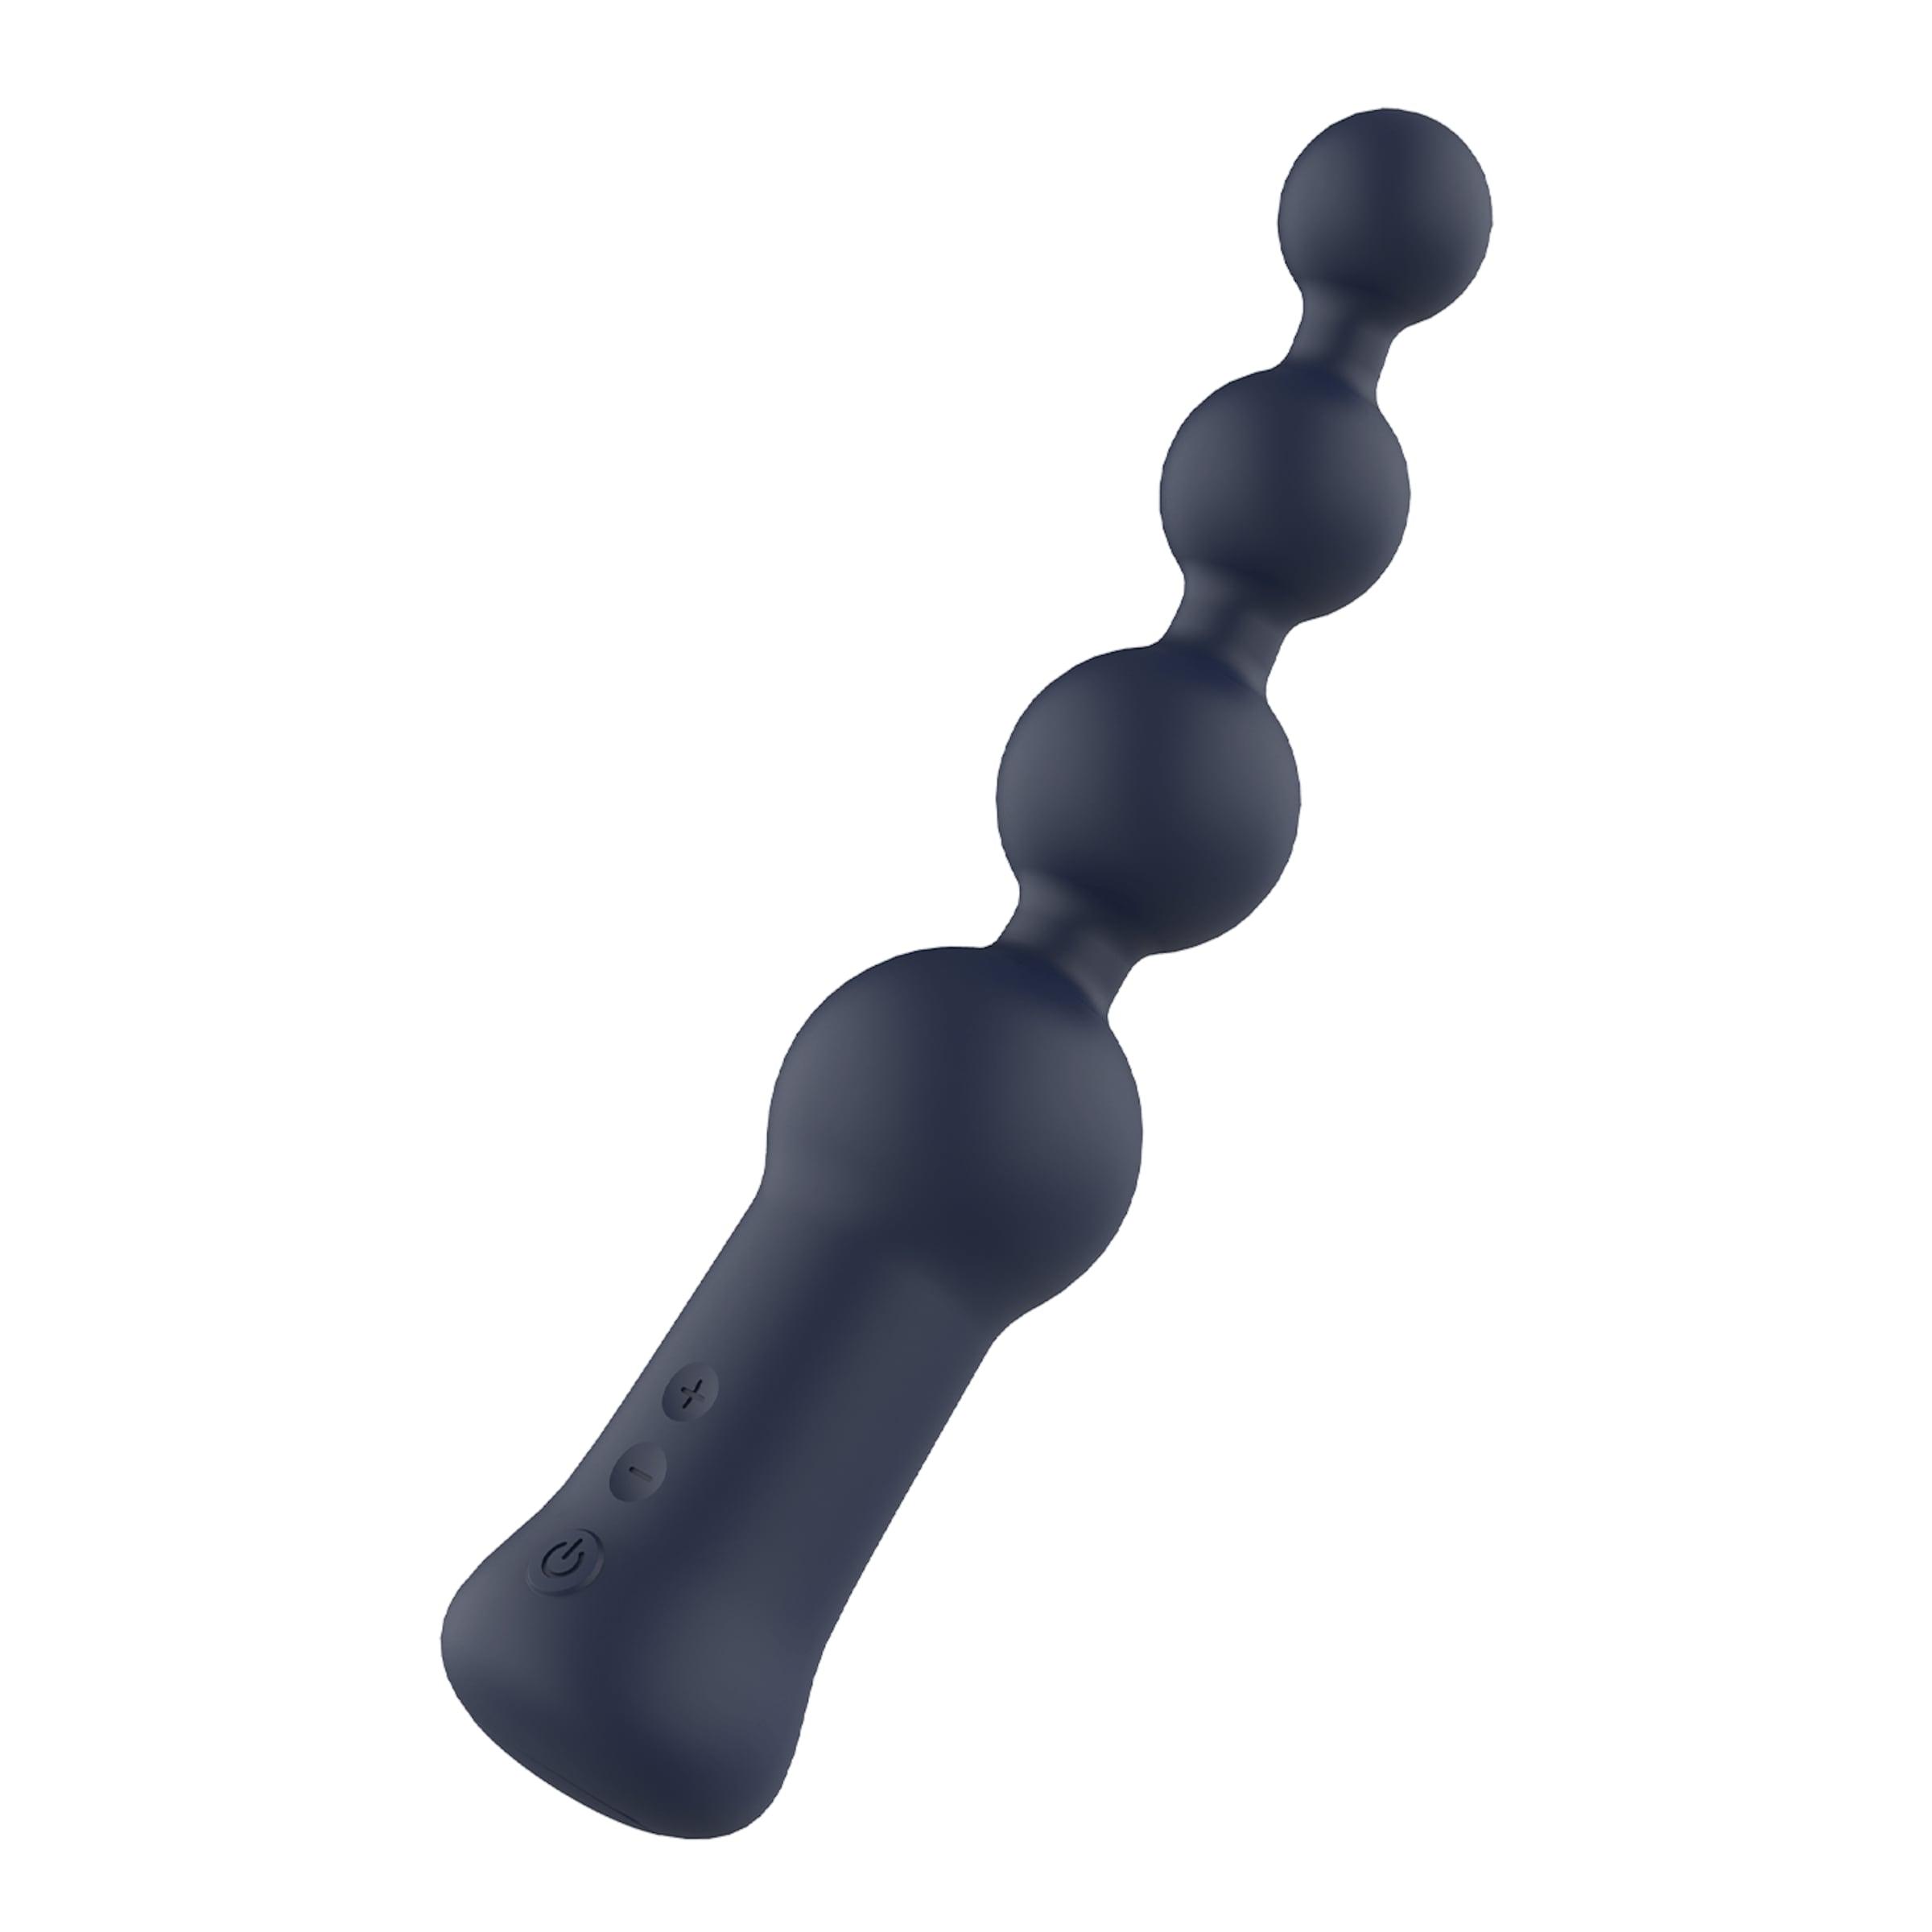
StarTroopers - Hubble, 24,9 cmHubble – Dein Ticket zu galaktischem Vergnügen Bereite Dich vor auf eine Reise durch die Sterne der Lust mit dem Hubble Beaded Anal Vibrator von Dream Toys aus der StarTroopers-Kollektion. Mit einer Gesamtlänge von 24,9 cm und einer einführbaren Länge von 18,5 cm erlebst Du bei jedem Einsatz intensive Stimulation durch die aufregenden, wachsenden Kugeln. Der Hubble vereint eine flexible Form und kraftvolle Vibrationen in einem exquisiten Design, das Deine Sinne auf das Höchste reizt. Dank der 5 rhythmischen Muster und 5 Geschwindigkeiten kannst Du die Intensität nach Deinen Wünschen anpassen und jede Sitzung zu einem unvergesslichen Erlebnis machen. Galaktische Stimulation auf Knopfdruck Erlebe grenzenlosen Genuss mit den intuitiven + und - Tasten, die Dir ermöglichen, durch die Galaxie der Empfindungen zu navigieren. Der Hubble ist nicht nur spritzwassergeschützt nach IPX6, sondern auch wiederaufladbar und wird mit einem praktischen USB-Kabel geliefert. Nach einer vollen Ladung von 60 Minuten erwartet Dich durchgehendes Vergnügen. Gefertigt aus luxuriösem, weichem Silikon und ABS, ist der Hubble frei von Phthalaten und Latex, was ihn besonders körperverträglich und angenehm macht. Dein nächster kosmischer Höhepunkt wartet nur darauf, von Dir entdeckt zu werden! Lass Dich von Hubble in neue Dimensionen der Lust entführen – jetzt entdecken und galaktisch genießen! Material und Pflege Das hautfreundliche Silikon dieses Toys zeichnet sich durch seine nicht poröse Oberfläche aus. Diese Eigenschaft macht es äußerst hygienisch. Die glatte und geschmeidige Beschaffenheit sorgt dafür, dass Silikon schön gleitfreudig ist. Es nimmt Deine Körperwärme schnell auf und speichert sie. Für den Gebrauch von Gleitmitteln empfehlen wir Dir bei Silikontoys ein wasserbasiertes Gleitmittel. Das ist materialschonend und sorgt dafür, dass Du lange etwas von Deinem Toy hast. Silikon ist schnell und einfach mit Toycleaner zu reinigen. Die Marke Dream Toys Ursprünglich hat die Marke Dream Toys vorerst nur Glasdildos vertrieben, jedoch hat das Unternehmen sein Sortiment um Vibratoren, Dildos und weiteres Erwachsenenspielzeug erweitert. Die Marke überzeugt mit einer hohen Qualität ihrer Produkte und steht mit einer lebenslangen Garantie auch selbst hinter dieser ehrenwerten Philosophie. Dream Toys führt mit etlichen, breitgefächerten Kollektionen von Toys aus allen Sparten für jeden das Richtige. Egal ob Dildo, Vibrator, Penisringe oder Liebeskugeln - diese Marke lässt alle erotischen Träume wahr werden.49,99 €*Versand: 1,97 €Sichere Weiterleitung zum Anbieter
-
Bell, Jim: Hubble LegacyHubble Legacy , 30 Years of Discoveries and Images , > , Erscheinungsjahr: 20200601, Produktform: Leinen, Autoren: Bell, Jim, Seitenzahl/Blattzahl: 205, Abbildungen: colour photos, Themenüberschrift: SCIENCE / Space Science / Astronomy~SCIENCE / History~SCIENCE / Space Science / General, Keyword: astronomy;astronomy gifts;astronomy books;nasa;astronomy books for adults;hubble telescope book;hubble;hubble telescope;carl sagan;the planets book;hubble legacy book;hubble space telescope;hubble telescope astronomy;stars and planets giles;latest edition about planets;hubble telescope images, Fachschema: Wissenschaftsgeschichte (Naturwissenschaften)~Astronomie~All~Universum - Weltraum~Weltall, Fachkategorie: Astronomie, Raum und Zeit, Imprint-Titels: Union Square & Co., Warengruppe: HC/Astronomie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 284, Breite: 238, Höhe: 32, Gewicht: 1473, Produktform: Gebunden, Genre: Importe,27,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie werden die Hubble-Farbbilder bearbeitet?
Die Hubble-Farbbilder werden aus verschiedenen Aufnahmen in unterschiedlichen Filtern zusammengesetzt. Diese Aufnahmen werden dann mithilfe von Bildbearbeitungssoftware kombiniert und weiterverarbeitet, um die Farben und Kontraste zu optimieren. Dabei werden auch verschiedene Techniken angewendet, um Störungen zu entfernen und die Detailschärfe zu erhöhen. Das endgültige Bild wird dann oft noch manuell nachbearbeitet, um das bestmögliche Ergebnis zu erzielen. **
-
Was sind Hubble bzw. Knoten am Hals?
Hubble bezieht sich auf das Hubble-Weltraumteleskop, ein Satellit, der zur Erforschung des Universums eingesetzt wird. Es hat uns viele faszinierende Bilder und Informationen über den Weltraum geliefert. Knoten am Hals können verschiedene Bedeutungen haben. Im medizinischen Kontext können sie auf geschwollene Lymphknoten hinweisen, die auf eine Infektion oder eine andere Erkrankung hinweisen können. Im Zusammenhang mit Kleidung kann ein Knoten am Hals eine spezielle Art sein, ein Halstuch oder eine Krawatte zu binden. **
-
War Edwin Hubble alleine an der Erfindung des Hubble Space Teleskops beteiligt oder waren auch noch andere Personen daran beteiligt?
Edwin Hubble war nicht an der Erfindung des Hubble Space Teleskops beteiligt. Das Teleskop wurde von einer Gruppe von Wissenschaftlern und Ingenieuren entwickelt, darunter James E. Westphal, Lyman Spitzer Jr. und anderen. Hubble selbst war ein Astronom, der für seine Entdeckungen im Bereich der extragalaktischen Astronomie bekannt ist. **
-
Wie macht das Hubble-Weltraumteleskop denn die Bilder?
Das Hubble-Weltraumteleskop macht Bilder, indem es das einfallende Licht von astronomischen Objekten mit Hilfe von Spiegeln und Linsen fokussiert. Das Licht wird dann von verschiedenen Instrumenten aufgefangen und in elektronische Signale umgewandelt. Diese Signale werden dann an Bord des Teleskops verarbeitet und als Bilder zur Erde gesendet. **
Ähnliche Suchbegriffe für Hubble
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was kann das sein, Hubble an der Nase?
Es könnte sich um eine Verletzung oder eine Entzündung handeln, die zu einer Schwellung an der Nase führt. Es könnte auch ein Fremdkörper oder eine Infektion sein. Es ist am besten, einen Tierarzt aufzusuchen, um die genaue Ursache festzustellen und eine angemessene Behandlung zu erhalten. **
-
Wie geht es weiter mit dem Hubble-Teleskop?
Das Hubble-Teleskop wird voraussichtlich bis in die 2030er Jahre weiterhin in Betrieb sein. Es wird erwartet, dass es in dieser Zeit weiterhin wichtige wissenschaftliche Entdeckungen machen wird. In der Zwischenzeit arbeiten Wissenschaftler und Ingenieure daran, das James Webb Space Telescope (JWST) zu starten, das als Nachfolger des Hubble-Teleskops dienen wird. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Wie hat das Hubble-Teleskop unsere heutige Sicht auf das Universum verändert? Welche bedeutenden Entdeckungen wurden dank des Hubble-Teleskops gemacht?
Das Hubble-Teleskop hat unsere Sicht auf das Universum revolutioniert, indem es hochauflösende Bilder von weit entfernten Galaxien und Sternen lieferte. Dank des Hubble-Teleskops konnten Wissenschaftler die Expansion des Universums messen, Dunkle Energie entdecken und die Entstehung von Galaxien und Sternen besser verstehen. Es hat auch geholfen, die Existenz von Schwarzen Löchern und extrasolaren Planeten nachzuweisen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.