Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Ist dieses Gemälde von Heinrich Hiller?
Ich kann diese Frage nicht beantworten, da ich als KI-Modell keine visuellen Informationen verarbeiten kann. Es wäre hilfreich, weitere Informationen oder eine Beschreibung des Gemäldes zu haben, um die Frage zu beantworten. **
Woher kommt Christoph?
Christoph kommt aus Deutschland. Genauer gesagt stammt er aus einer kleinen Stadt in Bayern. Seine Familie lebt schon seit Generationen in dieser Region. Christoph hat dort seine Kindheit verbracht und ist auch zur Schule gegangen. Er fühlt sich sehr mit seiner Heimat verbunden und besucht sie regelmäßig, auch wenn er mittlerweile an einem anderen Ort lebt. **
Ähnliche Suchbegriffe für Hiller-Christoph-PATCHES
Top-Angebote
Produkte zum Begriff Hiller-Christoph-PATCHES:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
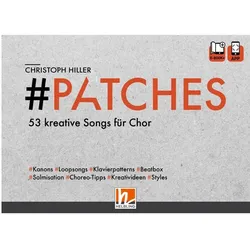
Hiller, Christoph: PATCHES - 53 kreative Songs für ChorPATCHES - 53 kreative Songs für Chor , Chorbuch mit e-book+ und App , Sportluftfilter > Luftversorgung , Erscheinungsjahr: 202007, Produktform: Leinen, Autoren: Hiller, Christoph, Edition: NED, Seitenzahl/Blattzahl: 240, Keyword: Warm-ups; verschiedene Schwierigkeitsgrade; kleine Songs; Kanons; Loops, Fachschema: Musikalien (Musikrichtungen) / Liedersammlungen (allgemein), Warengruppe: TB/Musikalien, Fachkategorie: Liederbücher, Gesangbücher, UNSPSC: 49040000, Warenverzeichnis für die Außenhandelsstatistik: 49040000, Verlag: Helbling Verlag GmbH, Verlag: Helbling Verlag GmbH, Verlag: Helbling Verlagsgesellschaft m.b.H., Länge: 238, Breite: 167, Höhe: 27, Gewicht: 789, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Ist Christoph Metzelder pädophil?
Es gibt derzeit keine offiziellen Informationen oder Beweise, die darauf hindeuten, dass Christoph Metzelder pädophil ist. Es ist wichtig, keine voreiligen Schlüsse zu ziehen und die Ergebnisse der laufenden Ermittlungen abzuwarten. Jeder ist unschuldig, bis seine Schuld bewiesen ist. **
-
Wer ist Christoph Lake?
Christoph Lake ist ein bekannter deutscher Schauspieler, der in vielen Film- und Fernsehproduktionen mitgewirkt hat. Er ist besonders für seine vielseitigen Rollen und sein talentiertes Schauspiel bekannt. Christoph Lake hat sich einen Namen in der deutschen Unterhaltungsbranche gemacht und wird von Kritikern und Zuschauern gleichermaßen geschätzt. **
-
Was macht Christoph Waltz?
Was macht Christoph Waltz? Christoph Waltz ist ein österreichischer Schauspieler, der für seine herausragenden Leistungen in Filmen wie "Inglourious Basterds" und "Django Unchained" bekannt ist. Er hat bereits zwei Oscars gewonnen und ist für seine vielseitigen Rollen und sein Talent für Charakterdarstellungen hoch angesehen. Neben seiner Arbeit als Schauspieler engagiert sich Waltz auch für verschiedene Wohltätigkeitsorganisationen und setzt sich für soziale und politische Anliegen ein. Zudem ist er als Regisseur und Produzent tätig und arbeitet an verschiedenen Filmprojekten. Insgesamt ist Christoph Waltz also ein äußerst vielseitiger und talentierter Künstler, der in der Filmbranche sehr geschätzt wird. **
-
Helfen Pickel-Patches?
Pickel-Patches können bei der Behandlung von Pickeln und Akne helfen, indem sie die betroffene Stelle abdecken und vor weiteren Bakterien schützen. Sie enthalten oft Inhaltsstoffe wie Salicylsäure oder Teebaumöl, die entzündungshemmend wirken können. Es ist jedoch wichtig zu beachten, dass sie nicht bei allen Arten von Pickeln oder Akne wirksam sein können und nicht als alleinige Behandlungsmethode ausreichen. **


Wie sah Christoph Kolumbus aus?
Es gibt keine genauen zeitgenössischen Porträts von Christoph Kolumbus, daher ist sein Aussehen nicht eindeutig bekannt. Es gibt jedoch Beschreibungen, die darauf hindeuten, dass er ein eher durchschnittlich aussehender Mann mit blondem Haar und blauen Augen war. Er war von mittlerer Statur und hatte einen Bart. **
Kann Christoph Waltz wirklich Italienisch?
Ja, Christoph Waltz spricht fließend Italienisch. Er hat in Italien gelebt und gearbeitet und spricht die Sprache auf einem hohen Niveau. Er hat auch in einigen italienischen Filmen mitgespielt. **
Top-Angebote
Produkte zum Begriff Hiller-Christoph-PATCHES:
-
PATCHES - 53 kreative Songs für Chor, Fachbücher von Christoph Hiller, Christoph, Hiller, Christoph J. HillerZerbrechen auch Sie sich zuweilen den Kopf über die Frage, welche neuen Warm-ups Sie mit Ihrem Chor machen möchten? Die neuen Patches sind kleine Songs, Kanons und Loops für Chöre und Gruppen, die sowohl probentechnisch als auch inhaltlich zwischen Warm-up-Übung und Chorstück stehen. Vor der eigentlichen Repertoireprobe können sie als kreativer Abschluss des Warm-ups gesungen werden, in besonderen Fällen auch das Warm-up komplett ersetzen. Sie bereiten sowohl die Stimme Ihrer Sängerinnen und Sänger als auch den ganzen Körper und Geist auf die Probe vor und verbinden dabei stimmliche Flexibilität, Atmung, Groove, Gehörbildung, Bewegungen, Körpergefühl und Spass an der Sache. Die Patches sind in verschiedene Schwierigkeitsgrade (easy, medium, high) eingeordnet und können aufgrund ihrer vielfältigen Styles bei unterschiedlichsten Gelegenheiten eingesetzt werden. Einige Patches eignen sich für bestimmte Anlässe wie Geburtstag und Weihnachten, andere als kleine Füllstücke für Konzerte. Theoretisch gibt es für jede Woche des Jahres ein neues Patch plus Bonustrack für die eventuelle 53. Woche. Zu jedem Song gibt es im Buch eine einfache Klavierbegleitung mit Akkordsymbolen, eine Infoseite mit methodischen Tipps und Tricks, Aufführungshinweise sowie Solmisations- und Beatbox-Patterns.65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
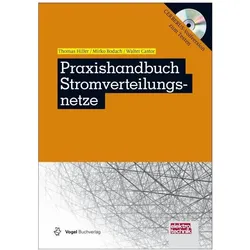
Praxishandbuch Stromverteilungsnetze, Fachbücher von Thomas Hiller, Thomas Bodach Hiller, Thomas Hiller Mirko Bodach Walter CastorDas Praxishandbuch Stromverteilungsnetze vermittelt alle technischen, rechtlichen, wirtschaftlichen und organisatorischen Themen in praxisgerechter Weise, die für die Planung, den Aufbau und Betrieb von Stromverteilungsnetzen erforderlich sind. Zudem werden aktuelle Themen wie erneuerbare Energien, intelligente Netze, Energiespeicher und Elektromobilität behandelt. Das Buch richtet sich an Ingenieure, Meister und Techniker, die als Fach- oder Führungskräfte Verantwortung für den sicheren und effizienten Netzbetrieb tragen. Zudem bereitet es Studierende, Meister- und Technikerschüler sowie Seiteneinsteiger, beispielsweise aus dem Gas- und Wasserfach, auf den Berufseinstieg vor. Dem erfahrenen Stromnetzbetreiber dient das Buch als umfassendes Nachschlagewerk. Mit der zweiten Auflage wird das Buch um rund 20 Kapitel und Themen erweitert. Zudem sind alle wesentlichen Änderungen im Energierecht eingearbeitet. Aus dem Inhalt: - Aufbau von Verteilungsnetzen, Betriebsmittel - Planung und Berechnung von Verteilungsnetzen - Netzbau, Netzdokumentation - Konzessionsverträge und Leitungsrechte, Strassenbeleuchtung - Netzanschlüsse von Verbrauchern - Betriebsführung, Asset Management, Netzwirtschaft - Technisches Sicherheitsmanagement - Dezentrale Energieerzeugung im Netz, EEG- und KWK-Förderung - Intelligente Netze, Energiespeicher und Elektromobilität - Abgrenzung Kundenanlagen von öffentlichen Netzen - Systemdienstleistungen im Verteilungsnetz - Abschaltbare Lasten - Redispatch 2.0 - Unterfrequenz-Lastabwurf - Krisenvorsorge für den Blackout - Informationssicherheits-Managementsystem (ISMS) - Steuerbare Verbrauchseinrichtungen - Pooling von Entnahmestellen - Pancaking-Strategien des Regulierungsmanagements - Sperrung von Zählern - Mehr-Mindermengenabrechnung - Spannungs-Blindleistungsregelung - Power to Liquid und Power to Gas.49,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hiller, Christoph: PATCHES - 53 kreative Songs für ChorPATCHES - 53 kreative Songs für Chor , Chorbuch mit e-book+ und App , Sportluftfilter > Luftversorgung , Erscheinungsjahr: 202007, Produktform: Leinen, Autoren: Hiller, Christoph, Edition: NED, Seitenzahl/Blattzahl: 240, Keyword: Warm-ups; verschiedene Schwierigkeitsgrade; kleine Songs; Kanons; Loops, Fachschema: Musikalien (Musikrichtungen) / Liedersammlungen (allgemein), Warengruppe: TB/Musikalien, Fachkategorie: Liederbücher, Gesangbücher, UNSPSC: 49040000, Warenverzeichnis für die Außenhandelsstatistik: 49040000, Verlag: Helbling Verlag GmbH, Verlag: Helbling Verlag GmbH, Verlag: Helbling Verlagsgesellschaft m.b.H., Länge: 238, Breite: 167, Höhe: 27, Gewicht: 789, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist dieses Gemälde von Heinrich Hiller?
Ich kann diese Frage nicht beantworten, da ich als KI-Modell keine visuellen Informationen verarbeiten kann. Es wäre hilfreich, weitere Informationen oder eine Beschreibung des Gemäldes zu haben, um die Frage zu beantworten. **
-
Woher kommt Christoph?
Christoph kommt aus Deutschland. Genauer gesagt stammt er aus einer kleinen Stadt in Bayern. Seine Familie lebt schon seit Generationen in dieser Region. Christoph hat dort seine Kindheit verbracht und ist auch zur Schule gegangen. Er fühlt sich sehr mit seiner Heimat verbunden und besucht sie regelmäßig, auch wenn er mittlerweile an einem anderen Ort lebt. **
-
Ist Christoph Metzelder pädophil?
Es gibt derzeit keine offiziellen Informationen oder Beweise, die darauf hindeuten, dass Christoph Metzelder pädophil ist. Es ist wichtig, keine voreiligen Schlüsse zu ziehen und die Ergebnisse der laufenden Ermittlungen abzuwarten. Jeder ist unschuldig, bis seine Schuld bewiesen ist. **
-
Wer ist Christoph Lake?
Christoph Lake ist ein bekannter deutscher Schauspieler, der in vielen Film- und Fernsehproduktionen mitgewirkt hat. Er ist besonders für seine vielseitigen Rollen und sein talentiertes Schauspiel bekannt. Christoph Lake hat sich einen Namen in der deutschen Unterhaltungsbranche gemacht und wird von Kritikern und Zuschauern gleichermaßen geschätzt. **
Ähnliche Suchbegriffe für Hiller-Christoph-PATCHES
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht Christoph Waltz?
Was macht Christoph Waltz? Christoph Waltz ist ein österreichischer Schauspieler, der für seine herausragenden Leistungen in Filmen wie "Inglourious Basterds" und "Django Unchained" bekannt ist. Er hat bereits zwei Oscars gewonnen und ist für seine vielseitigen Rollen und sein Talent für Charakterdarstellungen hoch angesehen. Neben seiner Arbeit als Schauspieler engagiert sich Waltz auch für verschiedene Wohltätigkeitsorganisationen und setzt sich für soziale und politische Anliegen ein. Zudem ist er als Regisseur und Produzent tätig und arbeitet an verschiedenen Filmprojekten. Insgesamt ist Christoph Waltz also ein äußerst vielseitiger und talentierter Künstler, der in der Filmbranche sehr geschätzt wird. **
-
Helfen Pickel-Patches?
Pickel-Patches können bei der Behandlung von Pickeln und Akne helfen, indem sie die betroffene Stelle abdecken und vor weiteren Bakterien schützen. Sie enthalten oft Inhaltsstoffe wie Salicylsäure oder Teebaumöl, die entzündungshemmend wirken können. Es ist jedoch wichtig zu beachten, dass sie nicht bei allen Arten von Pickeln oder Akne wirksam sein können und nicht als alleinige Behandlungsmethode ausreichen. **
-
Wie sah Christoph Kolumbus aus?
Es gibt keine genauen zeitgenössischen Porträts von Christoph Kolumbus, daher ist sein Aussehen nicht eindeutig bekannt. Es gibt jedoch Beschreibungen, die darauf hindeuten, dass er ein eher durchschnittlich aussehender Mann mit blondem Haar und blauen Augen war. Er war von mittlerer Statur und hatte einen Bart. **
-
Kann Christoph Waltz wirklich Italienisch?
Ja, Christoph Waltz spricht fließend Italienisch. Er hat in Italien gelebt und gearbeitet und spricht die Sprache auf einem hohen Niveau. Er hat auch in einigen italienischen Filmen mitgespielt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.