Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Über Gotham redet niemand.
Gotham ist eine fiktive Stadt aus dem Batman-Universum und wird oft als düster und korrupt dargestellt. Viele Menschen meiden es, über Gotham zu sprechen, da es als gefährlich und unheimlich gilt. Es wird oft als Ort des Verbrechens und der Verzweiflung wahrgenommen. **
Wo läuft die Serie Gotham?
Die Serie Gotham wird in den USA auf dem Sender Fox ausgestrahlt. In Deutschland kann man die Serie auf dem Pay-TV-Sender ProSieben Fun sehen oder auch über verschiedene Streaming-Dienste wie Netflix oder Amazon Prime Video streamen. Die Handlung spielt in der fiktiven Stadt Gotham City und dreht sich um die Ursprünge von bekannten Batman-Figuren wie Bruce Wayne und dem Joker. Die Serie verfolgt die Anfänge von Commissioner Gordon und wie er versucht, die Kriminalität in der Stadt zu bekämpfen. Mit vielen bekannten Charakteren und einer düsteren Atmosphäre ist Gotham eine beliebte Serie für Fans des Batman-Universums. **

Ähnliche Suchbegriffe für Gotham
Top-Angebote
Produkte zum Begriff Gotham:
-
Augustyn, Brian: Batman Noir: Gotham by Gaslight - Eine Batman-Geschichte im Viktorianischen ZeitalterBatman Noir: Gotham by Gaslight - Eine Batman-Geschichte im Viktorianischen Zeitalter , BATMAN GEGEN JACK THE RIPPER In einer Welt, in der die Legende des Dunklen Ritters bereits im Viktorianischen Zeitalter beginnt, wird Gotham vom Serienmörder Jack the Ripper heimgesucht. Batman jagt den brutalen Schlitzer im schummrigen Licht der Gaslaternen. Nachdem Bruce Wayne aus Wien zurückgekehrt ist, wo er Dr. Freud getroffen hat, sieht er sich in seiner Heimatstadt mit einer Mordserie konfrontiert, der junge Frauen zum Opfer fallen. Jack the Ripper ist nach Gotham gekommen! Aber Batmans Jagd nach dem Mörder findet ein jähes Ende, als ein blutiges Messer in Wayne Manor gefunden wird, und Bruce Wayne im Gefängnis landet. Die Reihe BATMAN NOIR präsentiert Comic-Klassiker mit dem Dunklen Ritter in Schwarz-Weiß. Hierbei stehen die ursprünglichen, getuschten Zeichnungen im Vordergrund, die das Werk aus einem neuen Blickwinkel erleben lassen. Dieser Band enthält zwei Elseworlds-Geschichten, die Batman in ein Gotham versetzen, wie es im Viktorianischen Zeitalter ausgesehen hätte - inszeniert von Brian Augustyn (FLASH), Mike Mignola (Hellboy) und Eduardo Barreto (NEW TEEN TITANS). , Differentiallager > Differentiale & Teile , Erscheinungsjahr: 20200526, Autoren: Augustyn, Brian~Mignola, Mike~Barreto, Eduardo, Übersetzung: Rother, Josef, Seitenzahl/Blattzahl: 120, Abbildungen: sw, Keyword: Batman Noir; Comic; Comics; DC; DC-Comic; DC-Superheld; Dr. Freud; Elseworlds-Geschichten; F20; F2020; Freud; Frühjahr20; Frühjahr2020; Gaslight; Gotham by Gaslight; Jack the Ripper; Messer; Panini Comic; Panini-Comics; Schwarzweiß; Superheld; Superhelden; Viktorianisches Zeitalter; Wayne Manor; pshf2020; schwarz-weiß; schwarz-weiß Comic, Fachschema: Comic~Comic / Superhelden, Fachkategorie: Graphic Novel / Comic: Super-Helden und Super-Schurken~Comics im europäischen Stil / Tradition, Interesse Alter: empfohlenes Alter: ab 16 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 16, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 328, Breite: 214, Höhe: 15, Gewicht: 747, Produktform: Gebunden, Genre: Belletristik,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wann fängt Gotham wieder an?
Wann fängt Gotham wieder an? Ich bin mir nicht sicher, aber normalerweise beginnt eine neue Staffel einer TV-Serie im Herbst oder Frühjahr. Hast du schon nachgesehen, ob es eine offizielle Ankündigung für die nächste Staffel von Gotham gibt? Vielleicht könnten wir auch auf der offiziellen Website der Serie nachschauen, um mehr Informationen zu erhalten. Es könnte auch hilfreich sein, die sozialen Medien der Schauspieler oder des Senders zu überprüfen, um auf dem neuesten Stand zu bleiben. Hast du schon Freunde oder Fans der Serie gefragt, ob sie mehr wissen? **
-
Wann kommen neue Folgen Gotham?
Neue Folgen von Gotham werden nicht mehr produziert, da die Serie nach fünf Staffeln abgeschlossen wurde. Die letzte Folge wurde im April 2019 ausgestrahlt. Es gibt also keine neuen Folgen, die in Zukunft veröffentlicht werden. Fans der Serie können jedoch die bestehenden Staffeln auf Streaming-Plattformen wie Netflix oder Amazon Prime Video ansehen, um sich die Abenteuer von Batman und den anderen Charakteren erneut anzusehen. Wann genau neue Folgen von Gotham kommen, ist also nicht relevant, da die Serie bereits abgeschlossen ist. **
-
Ist die Serie Gotham gut?
Ist die Serie Gotham gut? Das hängt stark von persönlichen Vorlieben ab. Die Serie bietet eine düstere und faszinierende Interpretation des Batman-Universums, die viele Fans anspricht. Die Charakterentwicklung und die Darstellung von bekannten Figuren wie Bruce Wayne, Jim Gordon und den Schurken sind oft gelobt worden. Einige Zuschauer schätzen auch die düstere Atmosphäre und die spannende Handlung. Anderen fehlt möglicherweise die klassische Batman-Ästhetik oder sie finden die Serie zu überladen mit Charakteren und Handlungssträngen. Letztendlich ist es eine Frage des persönlichen Geschmacks, ob man Gotham als gut empfindet. **
-
In welchem Land ist Gotham?
In welchem Land ist Gotham? Gotham City ist eine fiktive Stadt, die oft in den Batman-Comics und -Filmen vorkommt. Sie wird normalerweise als eine Stadt in den Vereinigten Staaten dargestellt, genauer gesagt in dem Bundesstaat New Jersey. Obwohl Gotham City nicht real ist, wird sie oft als düstere und kriminelle Metropole beschrieben, die von Superhelden wie Batman beschützt wird. Die genaue Lage von Gotham City innerhalb der Vereinigten Staaten variiert je nach Interpretation der Autoren und Regisseure, aber sie wird normalerweise als eine Großstadt an der Ostküste dargestellt. **


Wo läuft Gotham Staffel 5?
'Wo läuft Gotham Staffel 5?' ist eine Frage, die sich darauf bezieht, auf welchem Streaming-Dienst oder Sender die fünfte Staffel der Serie "Gotham" verfügbar ist. Die Antwort darauf kann je nach Land und Zeitpunkt variieren. In der Regel wird die Serie auf Plattformen wie Netflix, Amazon Prime Video oder Hulu gestreamt. Es ist ratsam, die aktuellen Verfügbarkeiten auf den jeweiligen Plattformen zu überprüfen, um die neuesten Episoden von "Gotham" anzusehen. **
Wann startet Gotham Staffel 5?
Gotham Staffel 5 startete am 3. Januar 2019 auf dem US-amerikanischen Sender Fox. Die Staffel besteht aus insgesamt 12 Episoden und markiert das Finale der Serie. In Deutschland wurde die fünfte Staffel ab dem 25. April 2019 auf dem Sender ProSieben ausgestrahlt. Die Fans der Serie waren gespannt darauf, wie die Geschichte um den jungen Bruce Wayne und die Entstehung von Gotham City zu Ende geführt wird. Die Staffel bietet viele spannende Entwicklungen und Wendungen, die die Zuschauer in Atem halten. **
Top-Angebote
Produkte zum Begriff Gotham:
-
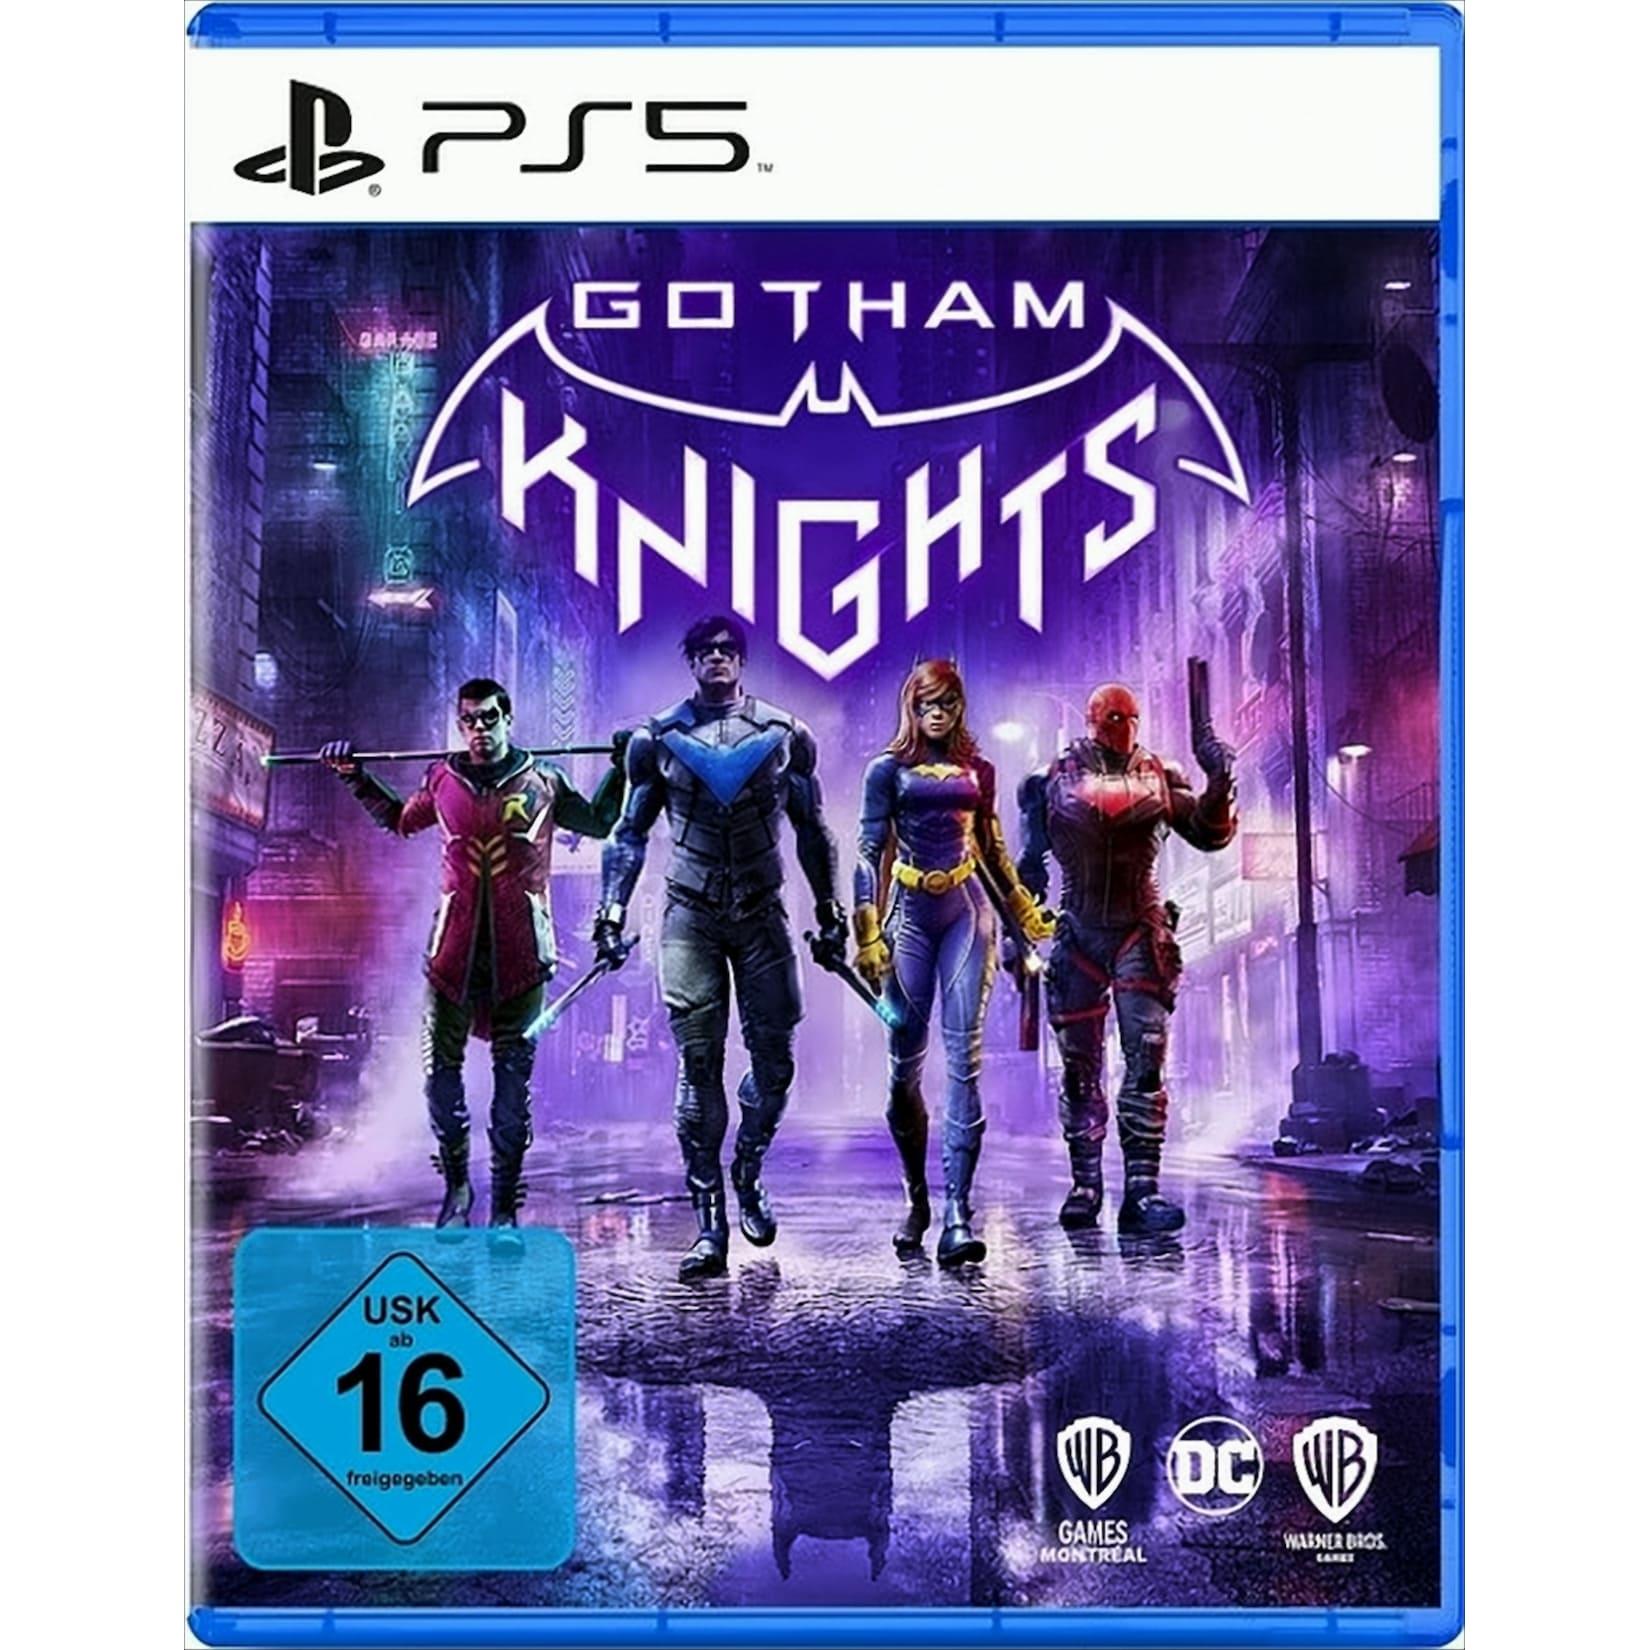
Gotham KnightsEine neue, weitreichende kriminelle Unterwelt hat sich in den Straßen von Gotham City ausgebreitet. Es liegt nun an der Batman-Familie - Batgirl, Nightwing, Red Hood und Robin - Gotham zu beschützen und Hoffnung zu ihren Einwohnern, Disziplin zu ihren Poli19,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Augustyn, Brian: Batman Noir: Gotham by Gaslight - Eine Batman-Geschichte im Viktorianischen ZeitalterBatman Noir: Gotham by Gaslight - Eine Batman-Geschichte im Viktorianischen Zeitalter , BATMAN GEGEN JACK THE RIPPER In einer Welt, in der die Legende des Dunklen Ritters bereits im Viktorianischen Zeitalter beginnt, wird Gotham vom Serienmörder Jack the Ripper heimgesucht. Batman jagt den brutalen Schlitzer im schummrigen Licht der Gaslaternen. Nachdem Bruce Wayne aus Wien zurückgekehrt ist, wo er Dr. Freud getroffen hat, sieht er sich in seiner Heimatstadt mit einer Mordserie konfrontiert, der junge Frauen zum Opfer fallen. Jack the Ripper ist nach Gotham gekommen! Aber Batmans Jagd nach dem Mörder findet ein jähes Ende, als ein blutiges Messer in Wayne Manor gefunden wird, und Bruce Wayne im Gefängnis landet. Die Reihe BATMAN NOIR präsentiert Comic-Klassiker mit dem Dunklen Ritter in Schwarz-Weiß. Hierbei stehen die ursprünglichen, getuschten Zeichnungen im Vordergrund, die das Werk aus einem neuen Blickwinkel erleben lassen. Dieser Band enthält zwei Elseworlds-Geschichten, die Batman in ein Gotham versetzen, wie es im Viktorianischen Zeitalter ausgesehen hätte - inszeniert von Brian Augustyn (FLASH), Mike Mignola (Hellboy) und Eduardo Barreto (NEW TEEN TITANS). , Differentiallager > Differentiale & Teile , Erscheinungsjahr: 20200526, Autoren: Augustyn, Brian~Mignola, Mike~Barreto, Eduardo, Übersetzung: Rother, Josef, Seitenzahl/Blattzahl: 120, Abbildungen: sw, Keyword: Batman Noir; Comic; Comics; DC; DC-Comic; DC-Superheld; Dr. Freud; Elseworlds-Geschichten; F20; F2020; Freud; Frühjahr20; Frühjahr2020; Gaslight; Gotham by Gaslight; Jack the Ripper; Messer; Panini Comic; Panini-Comics; Schwarzweiß; Superheld; Superhelden; Viktorianisches Zeitalter; Wayne Manor; pshf2020; schwarz-weiß; schwarz-weiß Comic, Fachschema: Comic~Comic / Superhelden, Fachkategorie: Graphic Novel / Comic: Super-Helden und Super-Schurken~Comics im europäischen Stil / Tradition, Interesse Alter: empfohlenes Alter: ab 16 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 16, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 328, Breite: 214, Höhe: 15, Gewicht: 747, Produktform: Gebunden, Genre: Belletristik,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Über Gotham redet niemand.
Gotham ist eine fiktive Stadt aus dem Batman-Universum und wird oft als düster und korrupt dargestellt. Viele Menschen meiden es, über Gotham zu sprechen, da es als gefährlich und unheimlich gilt. Es wird oft als Ort des Verbrechens und der Verzweiflung wahrgenommen. **
-
Wo läuft die Serie Gotham?
Die Serie Gotham wird in den USA auf dem Sender Fox ausgestrahlt. In Deutschland kann man die Serie auf dem Pay-TV-Sender ProSieben Fun sehen oder auch über verschiedene Streaming-Dienste wie Netflix oder Amazon Prime Video streamen. Die Handlung spielt in der fiktiven Stadt Gotham City und dreht sich um die Ursprünge von bekannten Batman-Figuren wie Bruce Wayne und dem Joker. Die Serie verfolgt die Anfänge von Commissioner Gordon und wie er versucht, die Kriminalität in der Stadt zu bekämpfen. Mit vielen bekannten Charakteren und einer düsteren Atmosphäre ist Gotham eine beliebte Serie für Fans des Batman-Universums. **
-
Wann fängt Gotham wieder an?
Wann fängt Gotham wieder an? Ich bin mir nicht sicher, aber normalerweise beginnt eine neue Staffel einer TV-Serie im Herbst oder Frühjahr. Hast du schon nachgesehen, ob es eine offizielle Ankündigung für die nächste Staffel von Gotham gibt? Vielleicht könnten wir auch auf der offiziellen Website der Serie nachschauen, um mehr Informationen zu erhalten. Es könnte auch hilfreich sein, die sozialen Medien der Schauspieler oder des Senders zu überprüfen, um auf dem neuesten Stand zu bleiben. Hast du schon Freunde oder Fans der Serie gefragt, ob sie mehr wissen? **
-
Wann kommen neue Folgen Gotham?
Neue Folgen von Gotham werden nicht mehr produziert, da die Serie nach fünf Staffeln abgeschlossen wurde. Die letzte Folge wurde im April 2019 ausgestrahlt. Es gibt also keine neuen Folgen, die in Zukunft veröffentlicht werden. Fans der Serie können jedoch die bestehenden Staffeln auf Streaming-Plattformen wie Netflix oder Amazon Prime Video ansehen, um sich die Abenteuer von Batman und den anderen Charakteren erneut anzusehen. Wann genau neue Folgen von Gotham kommen, ist also nicht relevant, da die Serie bereits abgeschlossen ist. **
Ähnliche Suchbegriffe für Gotham
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gotham KnightsBatman Ist Tot. Eine Neue, Weitreichende Kriminelle Unterwelt Hat Sich In Den Straßen Von Gotham City Ausgebreitet. Es Liegt Nun An Der Batman-familie - Batgirl, Nightwing, Red Hood Und Robin - Gotham Zu Beschützen Und Hoffnung Zu Ihren Einwohnern,...82,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist die Serie Gotham gut?
Ist die Serie Gotham gut? Das hängt stark von persönlichen Vorlieben ab. Die Serie bietet eine düstere und faszinierende Interpretation des Batman-Universums, die viele Fans anspricht. Die Charakterentwicklung und die Darstellung von bekannten Figuren wie Bruce Wayne, Jim Gordon und den Schurken sind oft gelobt worden. Einige Zuschauer schätzen auch die düstere Atmosphäre und die spannende Handlung. Anderen fehlt möglicherweise die klassische Batman-Ästhetik oder sie finden die Serie zu überladen mit Charakteren und Handlungssträngen. Letztendlich ist es eine Frage des persönlichen Geschmacks, ob man Gotham als gut empfindet. **
-
In welchem Land ist Gotham?
In welchem Land ist Gotham? Gotham City ist eine fiktive Stadt, die oft in den Batman-Comics und -Filmen vorkommt. Sie wird normalerweise als eine Stadt in den Vereinigten Staaten dargestellt, genauer gesagt in dem Bundesstaat New Jersey. Obwohl Gotham City nicht real ist, wird sie oft als düstere und kriminelle Metropole beschrieben, die von Superhelden wie Batman beschützt wird. Die genaue Lage von Gotham City innerhalb der Vereinigten Staaten variiert je nach Interpretation der Autoren und Regisseure, aber sie wird normalerweise als eine Großstadt an der Ostküste dargestellt. **
-
Wo läuft Gotham Staffel 5?
'Wo läuft Gotham Staffel 5?' ist eine Frage, die sich darauf bezieht, auf welchem Streaming-Dienst oder Sender die fünfte Staffel der Serie "Gotham" verfügbar ist. Die Antwort darauf kann je nach Land und Zeitpunkt variieren. In der Regel wird die Serie auf Plattformen wie Netflix, Amazon Prime Video oder Hulu gestreamt. Es ist ratsam, die aktuellen Verfügbarkeiten auf den jeweiligen Plattformen zu überprüfen, um die neuesten Episoden von "Gotham" anzusehen. **
-
Wann startet Gotham Staffel 5?
Gotham Staffel 5 startete am 3. Januar 2019 auf dem US-amerikanischen Sender Fox. Die Staffel besteht aus insgesamt 12 Episoden und markiert das Finale der Serie. In Deutschland wurde die fünfte Staffel ab dem 25. April 2019 auf dem Sender ProSieben ausgestrahlt. Die Fans der Serie waren gespannt darauf, wie die Geschichte um den jungen Bruce Wayne und die Entstehung von Gotham City zu Ende geführt wird. Die Staffel bietet viele spannende Entwicklungen und Wendungen, die die Zuschauer in Atem halten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.