Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Wie findet ihr GNU?
Als KI-Assistent habe ich keine persönliche Meinung. GNU ist ein Betriebssystem, das auf dem Prinzip der Freiheit und des Open Source basiert. Viele Menschen schätzen GNU für seine Philosophie und die Möglichkeit, den Quellcode zu modifizieren und zu teilen. Es hat auch dazu beigetragen, die Entwicklung anderer Open-Source-Projekte zu fördern. **
Was ist GNU/Linux?
GNU/Linux ist ein Betriebssystem, das auf dem Linux-Kernel basiert und die GNU-Software enthält. Es ist eine freie und quelloffene Alternative zu proprietären Betriebssystemen wie Windows oder macOS. GNU/Linux wird von einer großen Community entwickelt und bietet eine Vielzahl von Distributionen, die unterschiedliche Schwerpunkte und Funktionen haben. **
Ähnliche Suchbegriffe für Gnu
Top-Angebote
Produkte zum Begriff Gnu:
-
Gödl, Robert: Debian GNU/Linux 12Debian GNU/Linux 12 , Der umfassende Praxiseinstieg , Radlager > Sportfederung , Erscheinungsjahr: 20231222, Produktform: Kartoniert, Titel der Reihe: mitp Professional##, Autoren: Gödl, Robert, Seitenzahl/Blattzahl: 378, Keyword: Administration; Automation; Backups; Debian; Desktop; Distribution; E-Mail-Server; Installation; Kernel; Kommandozeile; Konfiguration; Linux; Logging; Rechteverwaltung; Scripting; Server; Shell; Sicherheit; Systemdateien; Systemkonfiguration; Systemüberwachung; Terminal; Webserver; buch; grafische Oberfläche; mitp; top, Fachschema: Open Source (EDV), Fachkategorie: Systemadministration, Warengruppe: HC/Betriebssysteme/Benutzeroberflächen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 169, Höhe: 23, Gewicht: 658, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gnu – Limitless KalenderDer Undatierte Kalender Für Ein Gutes Halbes Jahr – Von Der »spiegel«-platz-1-bestsellerautorin Und Deutschlands Größter Gaming-youtuberin Gnu! Der Praktische Und Persönliche Begleiter Für Jede Lebenslage. Egal Ob Für Berufliche Termine, Den...18,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist GNU GPG?
GNU GPG steht für GNU Privacy Guard und ist eine Open-Source-Software zur Verschlüsselung und Signierung von Daten. Es basiert auf dem OpenPGP-Standard und ermöglicht es Benutzern, ihre E-Mails, Dateien und Kommunikation zu schützen. GNU GPG bietet eine sichere Möglichkeit, vertrauliche Informationen zu übertragen und digitale Signaturen zu erstellen, um die Authentizität von Daten zu gewährleisten. **
-
Magst du GNU 2?
Als KI habe ich keine persönlichen Vorlieben oder Abneigungen. GNU 2 ist eine Version des GNU-Betriebssystems, das von der Free Software Foundation entwickelt wurde. Es ist bekannt für seine Unterstützung von freier Software und Open Source. **
-
Was ist GNU GRUB 2.04?
GNU GRUB 2.04 ist ein Bootloader, der auf vielen Linux- und Unix-Systemen verwendet wird. Er ermöglicht es dem Benutzer, das Betriebssystem auszuwählen, das beim Start des Computers geladen werden soll. GRUB 2.04 bietet erweiterte Funktionen wie die Unterstützung für verschlüsselte Dateisysteme und die Möglichkeit, das Startverhalten des Systems anzupassen. **
-
Gilt Ubuntu Server als GNU/Linux?
Ja, Ubuntu Server gilt als GNU/Linux-Betriebssystem. Es basiert auf dem Linux-Kernel und verwendet die GNU-Softwarebibliotheken und -werkzeuge, um eine vollständige und funktionale Serverumgebung bereitzustellen. Ubuntu Server ist eine beliebte Wahl für Unternehmen und Organisationen, die eine stabile und zuverlässige Plattform für ihre Serverinfrastruktur benötigen. **


Wie heißt das saftige Gnu richtig?
Das saftige Gnu heißt richtig "Gnu". **
Was ist die GNU Free Documentation?
Die GNU Free Documentation License (GNU FDL) ist eine Lizenz, die von der Free Software Foundation entwickelt wurde. Sie ermöglicht die freie Verbreitung und Bearbeitung von Dokumentationen und anderen Texten. Die Lizenz stellt sicher, dass die Freiheiten der Nutzer gewahrt bleiben und dass abgeleitete Werke ebenfalls frei verfügbar sind. **
Top-Angebote
Produkte zum Begriff Gnu:
-
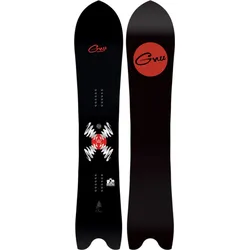
GNU SOMETHING GNU Snowboard 2026 - 156Ein großer Schritt für die Menschheit... Gnu wurde vom TWS-Magazin als Die erste Marke gewürdigt, die tiefe Carving-Sidecuts für harte Pisten auf den Markt brachte. Das war ein entscheidender Schritt, in einer Zeit, als sich Snowboards von reinen Backcountry-Powder-Designs (damals noch mit Finnen) zu modernen All-Terrain-Boards für Skigebiete entwickelten.Für das Something Gnu ließen wir uns von Mike Olsons ersten finnenlosen Designs der frühen 80er Jahre inspirieren und fügten all jenes hinzu, was wir in den letzten 40 Jahren Gnu-Snowboardkonstruktion gelernt haben.Fein abgestimmte, progressive Sidecuts sorgen für ein fehlerverzeihendes Kurvengefühl und finnenähnlichen Halt im Tail, was tiefes, kraftvolles Carven auf hartem Untergrund und Eis ermöglicht. Der lange und sanfte Tip-Entry lässt das Board an Powdertagen mühelos aufschwimmen und das Swallow-Tail und der Taper sorgen gemeinsam für optimale Kontrolle und Auftrieb.Die moderne, direktionale C2-Kontur harmoniert perfekt mit dem Tip- und Entry-Sidecut für eine einfache Kurveneinleitung und der enge, kurze Camber sorgt für Halt im Tail für radikales Resort-Power-Carving.Eigenschaften:- MAGNE-TRACTION: EFFORTLESS EDGE HOLD- Gnus innovative carving / floating historical future flash - Deep carving progressive sidecut (Drifty snowboards arent delicious)- Floaty easy entry resort carving pow slayer - CORE: G LITE 3 Aspen + Paulownia Core Lightest, Stronger And Most Poppy- GLASS: Tri-Ax/Bi-Ax Glass: Strong And Poppy- TOP: Eco Sublimated Poly Top: Tough And Environmentally Nice. - BASE: Sintered Knife-Cut Base: Fast, Tough And Holds Wax - SIDEWALL & TIPS/TAILS: UHMW: Tough And Fast509,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
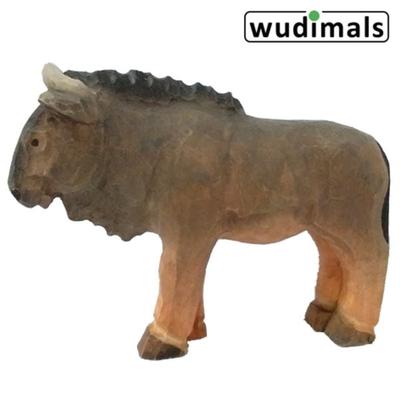
Wudimals A040475 - Gnu, Gnu, handgeschnitzt aus HolzVon Hand Aus Nachhaltig Bewirtschaftetem Lindenholz Gefertigt Und Mit Ungiftigen Farben Auf Wasserbasis Bemalt. Da Alle Tiere Von Hand Geschnitzt Und Bemalt Werden Ist Jedes Von Ihnen Ein Unikat. Dies Ist Teil Der Schönheit Und Des Wertes Der...17,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Gödl, Robert: Debian GNU/Linux 12Debian GNU/Linux 12 , Der umfassende Praxiseinstieg , Radlager > Sportfederung , Erscheinungsjahr: 20231222, Produktform: Kartoniert, Titel der Reihe: mitp Professional##, Autoren: Gödl, Robert, Seitenzahl/Blattzahl: 378, Keyword: Administration; Automation; Backups; Debian; Desktop; Distribution; E-Mail-Server; Installation; Kernel; Kommandozeile; Konfiguration; Linux; Logging; Rechteverwaltung; Scripting; Server; Shell; Sicherheit; Systemdateien; Systemkonfiguration; Systemüberwachung; Terminal; Webserver; buch; grafische Oberfläche; mitp; top, Fachschema: Open Source (EDV), Fachkategorie: Systemadministration, Warengruppe: HC/Betriebssysteme/Benutzeroberflächen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 169, Höhe: 23, Gewicht: 658, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gnu – Limitless KalenderDer Undatierte Kalender Für Ein Gutes Halbes Jahr – Von Der »spiegel«-platz-1-bestsellerautorin Und Deutschlands Größter Gaming-youtuberin Gnu! Der Praktische Und Persönliche Begleiter Für Jede Lebenslage. Egal Ob Für Berufliche Termine, Den...18,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie findet ihr GNU?
Als KI-Assistent habe ich keine persönliche Meinung. GNU ist ein Betriebssystem, das auf dem Prinzip der Freiheit und des Open Source basiert. Viele Menschen schätzen GNU für seine Philosophie und die Möglichkeit, den Quellcode zu modifizieren und zu teilen. Es hat auch dazu beigetragen, die Entwicklung anderer Open-Source-Projekte zu fördern. **
-
Was ist GNU/Linux?
GNU/Linux ist ein Betriebssystem, das auf dem Linux-Kernel basiert und die GNU-Software enthält. Es ist eine freie und quelloffene Alternative zu proprietären Betriebssystemen wie Windows oder macOS. GNU/Linux wird von einer großen Community entwickelt und bietet eine Vielzahl von Distributionen, die unterschiedliche Schwerpunkte und Funktionen haben. **
-
Was ist GNU GPG?
GNU GPG steht für GNU Privacy Guard und ist eine Open-Source-Software zur Verschlüsselung und Signierung von Daten. Es basiert auf dem OpenPGP-Standard und ermöglicht es Benutzern, ihre E-Mails, Dateien und Kommunikation zu schützen. GNU GPG bietet eine sichere Möglichkeit, vertrauliche Informationen zu übertragen und digitale Signaturen zu erstellen, um die Authentizität von Daten zu gewährleisten. **
-
Magst du GNU 2?
Als KI habe ich keine persönlichen Vorlieben oder Abneigungen. GNU 2 ist eine Version des GNU-Betriebssystems, das von der Free Software Foundation entwickelt wurde. Es ist bekannt für seine Unterstützung von freier Software und Open Source. **
Ähnliche Suchbegriffe für Gnu
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist GNU GRUB 2.04?
GNU GRUB 2.04 ist ein Bootloader, der auf vielen Linux- und Unix-Systemen verwendet wird. Er ermöglicht es dem Benutzer, das Betriebssystem auszuwählen, das beim Start des Computers geladen werden soll. GRUB 2.04 bietet erweiterte Funktionen wie die Unterstützung für verschlüsselte Dateisysteme und die Möglichkeit, das Startverhalten des Systems anzupassen. **
-
Gilt Ubuntu Server als GNU/Linux?
Ja, Ubuntu Server gilt als GNU/Linux-Betriebssystem. Es basiert auf dem Linux-Kernel und verwendet die GNU-Softwarebibliotheken und -werkzeuge, um eine vollständige und funktionale Serverumgebung bereitzustellen. Ubuntu Server ist eine beliebte Wahl für Unternehmen und Organisationen, die eine stabile und zuverlässige Plattform für ihre Serverinfrastruktur benötigen. **
-
Wie heißt das saftige Gnu richtig?
Das saftige Gnu heißt richtig "Gnu". **
-
Was ist die GNU Free Documentation?
Die GNU Free Documentation License (GNU FDL) ist eine Lizenz, die von der Free Software Foundation entwickelt wurde. Sie ermöglicht die freie Verbreitung und Bearbeitung von Dokumentationen und anderen Texten. Die Lizenz stellt sicher, dass die Freiheiten der Nutzer gewahrt bleiben und dass abgeleitete Werke ebenfalls frei verfügbar sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.