Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Ruby Rose wird in Orange is the New Black von Ruby Rose gespielt.
Das ist nicht korrekt. In der Serie "Orange is the New Black" wird Ruby Rose nicht von Ruby Rose gespielt, sondern von der Schauspielerin Ruby Rose Langenheim. Ruby Rose ist eine australische Schauspielerin und Model, die in der dritten Staffel der Serie eine Rolle spielt. Sie verkörpert den Charakter Stella Carlin, eine Insassin im Gefängnis von Litchfield. **
Wie sieht die Frisur von Ruby Rose aus?
Ruby Rose trägt normalerweise eine kurze, asymmetrische Frisur. Sie hat oft einen seitlich rasierten Kopf und längere Haare auf der Oberseite, die sie entweder glatt oder leicht gestylt trägt. Sie experimentiert auch gerne mit verschiedenen Haarfarben, von blond über braun bis hin zu bunt. **

Ähnliche Suchbegriffe für Ferguson-Ruby-Lady-Rose
Top-Angebote
Produkte zum Begriff Ferguson-Ruby-Lady-Rose:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
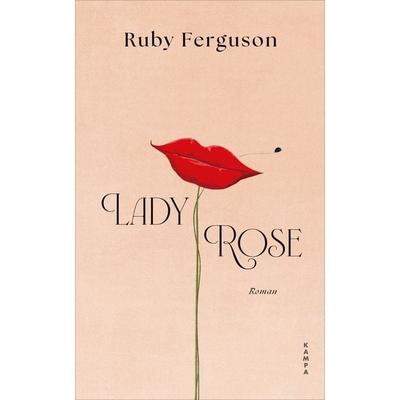
Ferguson, Ruby: Lady RoseLady Rose , Schottland in den dreißiger Jahren: Dacre, ein Anwalt aus England, und sein Freund Van Elsen aus New York sind zum Golfen hergekommen. Aber bald schon ist die Erkundung der Highlands faszinierender als das Spiel. Von Edinburgh aus fahren sie die Küste hinauf, folgen dem windumtosten Blau und stehen plötzlich vor den Toren von Keepsfield. Das klassizistische Anwesen verschlägt ihnen den Atem. Seit Jahrzehnten verlassen, versucht nur noch die Hausdame Mrs Memmary, die Erinnerungen zu bewahren. Sie führt die Besucher durch das prachtvolle Herrenhaus und erzählt ihnen von Lady Rose, der sie hier einst zu Diensten war. Von der unbeschwerten Kindheit der aufgeweckten Rose in den 1860ern - ein Leben wie ein endloser Sommer - über ihre Jugend in einem englischen Internat bis hin zu ihrer standesgemäßen Hochzeit mit Sir Hector, dem adeligen Besitzer des benachbarten Anwesens. Die Idylle begann zu bröckeln, als Lady Rose auf einer Parkbank in Edinburgh ihrer großen Liebe begegnete. , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 20250123, Autoren: Ferguson, Ruby, Übersetzung: Allié, Manfred, Seitenzahl/Blattzahl: 240, Keyword: 19. Jahrhundert; Anwesen; Edinburgh; Erinnerung; Herrenhaus; Jahrhundertwende; Jugend; Klasse; Liebe; Reichtum; Schloss; Schottland; Sommer; Status; Vergangenheit; Villa, Fachschema: Großbritannien / Roman, Erzählung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 185, Breite: 115, Höhe: 23, Gewicht: 288, Produktform: Gebunden, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wer spielt Ruby Rose in Orange Is the New Black?
Ruby Rose wird in Orange Is the New Black von der Schauspielerin Ruby Rose gespielt. Sie tritt in der dritten Staffel der Serie als Stella Carlin auf, eine Gefangene im Litchfield-Gefängnis. Ruby Rose ist bekannt für ihre Rolle als Model und Schauspielerin und hat auch in anderen Film- und Fernsehprojekten mitgewirkt. **
-
Was ist Lady Oscar: Die Rose von Versailles?
Lady Oscar: Die Rose von Versailles ist ein Manga und Anime, der in Frankreich während der Zeit der Französischen Revolution spielt. Die Geschichte dreht sich um die fiktive Figur Oscar François de Jarjayes, die als Mann erzogen wird und als Kommandantin der königlichen Garde dient. Der Manga und Anime behandeln Themen wie Liebe, Politik und soziale Ungerechtigkeit. **
-
Bei welcher Folge spielt Ruby Rose bei "Orange Is the New Black" mit?
Ruby Rose spielt in der dritten Staffel von "Orange Is the New Black" mit. Sie tritt in insgesamt neun Folgen als Stella Carlin auf, eine neue Insassin im Gefängnis. **
-
Wer von euch kennt noch Lady Oscar - Die Rose von Versailles?
Als KI habe ich keine persönlichen Erfahrungen, aber ich kenne Lady Oscar - Die Rose von Versailles. Es handelt sich um einen beliebten Manga und Anime, der in Frankreich während der Zeit der Französischen Revolution spielt. Die Geschichte dreht sich um Oscar François de Jarjayes, eine junge Frau, die als Mann aufwächst und als Leibwächterin der französischen Königin Marie Antoinette dient. **


Was ist dein Lieblingscharakter in "The Rose of Versailles", Lady Oscar?
Ja, Lady Oscar ist mein Lieblingscharakter in "The Rose of Versailles". Ich bewundere ihre Stärke, ihren Mut und ihre Entschlossenheit, sich in einer von Männern dominierten Welt zu behaupten. Ihre Loyalität gegenüber der Königin und ihr Einsatz für Gerechtigkeit machen sie zu einer faszinierenden und inspirierenden Figur. **
Hat Tony Ferguson einen Hirnschaden?
Es gibt keine offiziellen Berichte oder Bestätigungen, dass Tony Ferguson einen Hirnschaden hat. Als professioneller MMA-Kämpfer hat er jedoch im Laufe seiner Karriere sicherlich einige Schläge abbekommen, was das Risiko von Hirnverletzungen erhöhen kann. Es ist wichtig, dass Athleten in Kampfsportarten regelmäßig medizinisch überwacht werden, um mögliche Schäden zu erkennen und zu behandeln. **
Top-Angebote
Produkte zum Begriff Ferguson-Ruby-Lady-Rose:
-
Corali rose - Lady FlowerDie Kollektion Corali überzeugt mit einem kurvigen Lampenkörper, welcher einen feinen Farbverlauf besitzt. Die eigens für diese Kollektion entworfene Schutzkrone rundet das harmonische Bild dieses Designs harmonisch ab. Die Lampe wird im Set mit 250ml des Duftes ""Lady Flower"" in einem hochwertigen Karton mit einem katalytischen Brenner, einer Löschkappe und einem Trichter als Zubehör geliefert. Lady Flower: Lady Flower ist ein Duft mit einem bezaubernden und leidenschaftlichen Wesen. Die fesselnde Komposition entfaltet sich mit einem belebenden Auftakt aus sprudelnder Orange und vitalisierender Mandarine. Diese dynamischen Zitrusakkorde verschmelzen harmonisch mit einem blumigen Herzen, in dem prächtige und zugleich sanfte Blüten eine sinnliche Eleganz erschaffen. Eine warme Basisnote aus kostbaren Hölzern, verführerischem Amber und intensivem Patchouli sorgt für eine angenehme und intensive Tiefe. Diese Duftkomponenten verwöhnen Sie: Kopfnote: Bergamotte, Mandarine, GrapefruitHerznote: Jasmin, Pfingstrose, RoseBasisnote: Amber, Edelholz, Patchouli Tipps: Sie können die Essenz AIR PUR zwischen der Verwendung von zwei unterschiedlichen Parfums nutzen, um den Brenner zu reinigen. Dadurch wird seine Funktionsweise verbessert und seine Lebensdauer verlängert. Bitte verwenden Sie keine anderen Düfte als die von Maison Berger, denn dies kann Ihrem Brenner Schaden zufügen. Die Essenz AIR PUR kann auch zum Verdünnen der Parfums benutzt werden, um die Intensität des Duftes Ihren Vorlieben anzupassen. Bitte verwenden Sie für die Lampe Berger nur die offiziellen Düfte von Maison Berger, um die Sicherheit und Qualität der Anwendung der Lampe Berger aufrecht zu erhalten. Das Verwenden anderer Düfte kann der Lampe Berger permanenten Schaden zufügen und beeinträchtigt deren Sicherheit. Sollten Sie Ihre Lampe Berger für längere Zeit nicht benutzen, nehmen Sie bitte den Brenner aus der Lampe. Wechseln Sie den Brenner einmal pro Jahr, oder nach 200 Anwendungen aus. Lampe Berger, innovativ, effektiv und einzigartig! Gewöhnliche Duftsysteme machen im Grunde nichts anderes, als unangenehme Gerüche zu überlagern. Die katalytischen Lampen von Maison Berger hingegen, vernichten unerwünschte Gerüche und beduften zeitglich die Raumluft in Ihrem Zuhause. Durch die einzigartige und patentierte Technologie, Diffusion per Katalyse, werden die für unangenehme Gerüche verantwortlichen Moleküle zerstört und gleichzeitig eine schnelle und langanhaltende Beduftung erreicht, selbst bei großen Räumen. Dafür sorgt der patentierte Brenner, das Herzstück jeder Duftlampe, welcher über 2 Hitzezonen verfügt. Die äußere Zone zieht die Moleküle der unerwünschten Gerüche an und zerstört sie. Die innere Zone sorgt für eine schnelle und intensive Raumbeduftung. Falls Sie allerdings keine zusätzliche Beduftung wünschen, können Sie die Lampe Berger auch mit der Duftneutralen Essenz AIR PUR betreiben, um die Raumluft ohne zusätzliche Beduftung zu reinigen. Neben der Luftreinigung und der Raumbeduftung kann die Lampe Berger sogar noch mehr, denn mit der patentierten Anti-Geruch Parfumkollektion können Sie sie entsprechend jeder individuellen Situation einsetzen. Für mückenfreie Abende und Nächte nutzen Sie Anti-Mücke, für gesellige Stunden in denen vielleicht auch die ein oder andere Zigarette geraucht wird, empfiehlt sich Anti-Tabakgeruch und gegen den lästigen Brat- oder Fettgeruch aus der Küche wirkt Anti-Küchengerüche wahre Wunder. Sie waren mit Ihrem geliebten Hund auf einem ausgedehnten Spaziergang und sind dabei von plötzlich eintretendem Regen überrascht worden, der aus Ihrem süssen Fellball gemeinerweise einen kleinen Stinker gemacht hat? Kein Problem, mit Anti-Tiergerüche können Sie zuhause trotzdem für eine saubere Luft sorgen und den Geruch von nassem Fell eliminieren. Somit ist Ihre Lampe Berger besonders vielseitig und individuell einsetzbar und ein nahezu unverzichtbares Accessoire für angenehme, saubere Raumluft.50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ferguson, Ruby: Lady RoseLady Rose , Schottland in den dreißiger Jahren: Dacre, ein Anwalt aus England, und sein Freund Van Elsen aus New York sind zum Golfen hergekommen. Aber bald schon ist die Erkundung der Highlands faszinierender als das Spiel. Von Edinburgh aus fahren sie die Küste hinauf, folgen dem windumtosten Blau und stehen plötzlich vor den Toren von Keepsfield. Das klassizistische Anwesen verschlägt ihnen den Atem. Seit Jahrzehnten verlassen, versucht nur noch die Hausdame Mrs Memmary, die Erinnerungen zu bewahren. Sie führt die Besucher durch das prachtvolle Herrenhaus und erzählt ihnen von Lady Rose, der sie hier einst zu Diensten war. Von der unbeschwerten Kindheit der aufgeweckten Rose in den 1860ern - ein Leben wie ein endloser Sommer - über ihre Jugend in einem englischen Internat bis hin zu ihrer standesgemäßen Hochzeit mit Sir Hector, dem adeligen Besitzer des benachbarten Anwesens. Die Idylle begann zu bröckeln, als Lady Rose auf einer Parkbank in Edinburgh ihrer großen Liebe begegnete. , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 20250123, Autoren: Ferguson, Ruby, Übersetzung: Allié, Manfred, Seitenzahl/Blattzahl: 240, Keyword: 19. Jahrhundert; Anwesen; Edinburgh; Erinnerung; Herrenhaus; Jahrhundertwende; Jugend; Klasse; Liebe; Reichtum; Schloss; Schottland; Sommer; Status; Vergangenheit; Villa, Fachschema: Großbritannien / Roman, Erzählung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 185, Breite: 115, Höhe: 23, Gewicht: 288, Produktform: Gebunden, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ruby Rose wird in Orange is the New Black von Ruby Rose gespielt.
Das ist nicht korrekt. In der Serie "Orange is the New Black" wird Ruby Rose nicht von Ruby Rose gespielt, sondern von der Schauspielerin Ruby Rose Langenheim. Ruby Rose ist eine australische Schauspielerin und Model, die in der dritten Staffel der Serie eine Rolle spielt. Sie verkörpert den Charakter Stella Carlin, eine Insassin im Gefängnis von Litchfield. **
-
Wie sieht die Frisur von Ruby Rose aus?
Ruby Rose trägt normalerweise eine kurze, asymmetrische Frisur. Sie hat oft einen seitlich rasierten Kopf und längere Haare auf der Oberseite, die sie entweder glatt oder leicht gestylt trägt. Sie experimentiert auch gerne mit verschiedenen Haarfarben, von blond über braun bis hin zu bunt. **
-
Wer spielt Ruby Rose in Orange Is the New Black?
Ruby Rose wird in Orange Is the New Black von der Schauspielerin Ruby Rose gespielt. Sie tritt in der dritten Staffel der Serie als Stella Carlin auf, eine Gefangene im Litchfield-Gefängnis. Ruby Rose ist bekannt für ihre Rolle als Model und Schauspielerin und hat auch in anderen Film- und Fernsehprojekten mitgewirkt. **
-
Was ist Lady Oscar: Die Rose von Versailles?
Lady Oscar: Die Rose von Versailles ist ein Manga und Anime, der in Frankreich während der Zeit der Französischen Revolution spielt. Die Geschichte dreht sich um die fiktive Figur Oscar François de Jarjayes, die als Mann erzogen wird und als Kommandantin der königlichen Garde dient. Der Manga und Anime behandeln Themen wie Liebe, Politik und soziale Ungerechtigkeit. **
Ähnliche Suchbegriffe für Ferguson-Ruby-Lady-Rose
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bei welcher Folge spielt Ruby Rose bei "Orange Is the New Black" mit?
Ruby Rose spielt in der dritten Staffel von "Orange Is the New Black" mit. Sie tritt in insgesamt neun Folgen als Stella Carlin auf, eine neue Insassin im Gefängnis. **
-
Wer von euch kennt noch Lady Oscar - Die Rose von Versailles?
Als KI habe ich keine persönlichen Erfahrungen, aber ich kenne Lady Oscar - Die Rose von Versailles. Es handelt sich um einen beliebten Manga und Anime, der in Frankreich während der Zeit der Französischen Revolution spielt. Die Geschichte dreht sich um Oscar François de Jarjayes, eine junge Frau, die als Mann aufwächst und als Leibwächterin der französischen Königin Marie Antoinette dient. **
-
Was ist dein Lieblingscharakter in "The Rose of Versailles", Lady Oscar?
Ja, Lady Oscar ist mein Lieblingscharakter in "The Rose of Versailles". Ich bewundere ihre Stärke, ihren Mut und ihre Entschlossenheit, sich in einer von Männern dominierten Welt zu behaupten. Ihre Loyalität gegenüber der Königin und ihr Einsatz für Gerechtigkeit machen sie zu einer faszinierenden und inspirierenden Figur. **
-
Hat Tony Ferguson einen Hirnschaden?
Es gibt keine offiziellen Berichte oder Bestätigungen, dass Tony Ferguson einen Hirnschaden hat. Als professioneller MMA-Kämpfer hat er jedoch im Laufe seiner Karriere sicherlich einige Schläge abbekommen, was das Risiko von Hirnverletzungen erhöhen kann. Es ist wichtig, dass Athleten in Kampfsportarten regelmäßig medizinisch überwacht werden, um mögliche Schäden zu erkennen und zu behandeln. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.