Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Warum ist ein Defensive?
"Warum ist ein Defensive?" ist keine korrekte Fragestellung im Deutschen. Es scheint, als ob hier ein Fehler vorliegt. Möglicherweise sollte die Frage lauten: "Warum ist Verteidigung wichtig?" oder "Warum ist Defensive eine wichtige taktische Strategie im Sport?" In beiden Fällen könnte man darauf antworten, dass eine starke Verteidigung dazu beiträgt, Gegentore zu verhindern und den Gegner unter Druck zu setzen. Eine gut organisierte Defensive kann auch dazu beitragen, das Spiel zu kontrollieren und den eigenen Erfolg zu sichern. Letztendlich ist die Defensive ein wichtiger Bestandteil vieler Sportarten, um erfolgreich zu sein. **
Was ist eine sehr defensive Schachtaktik?
Eine sehr defensive Schachtaktik bezieht sich auf eine Spielstrategie, bei der der Fokus darauf liegt, die eigene Position zu schützen und Angriffe des Gegners abzuwehren. Dabei werden oft die eigenen Figuren in eine sichere Position gebracht und die Königsstellung verstärkt. Es wird weniger Wert auf aggressive Angriffe gelegt, sondern mehr auf die Verteidigung und das Vermeiden von Risiken. **


Ähnliche Suchbegriffe für Defensive
Top-Angebote
Produkte zum Begriff Defensive:
-
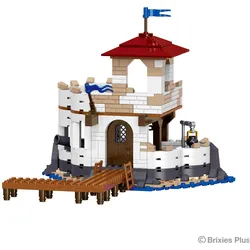
Brixies Plus Abwehrbollwerk / Defensive bulwarkDas BRIXIES Plus Abwehrbollwerk ist ein kreatives Konstruktionsspielzeug, das aus hochwertigen Klemmbausteinen besteht. Mit einer Breite von 19 Zentimetern und einer Höhe von 6 Zentimetern bietet es eine kompakte und ansprechende Bauherausforderung. Dieses Set ist für Kinder ab 3 Jahren geeignet, jedoch wird empfohlen, es nicht für Kinder unter 8 Jahren zu verwenden. Das Abwehrbollwerk fördert die motorischen Fähigkeiten und die Kreativität, während es gleichzeitig die Vorstellungskraft anregt. Es ist ein ideales Spielzeug für kleine Baumeister, die ihre eigenen Verteidigungsstrukturen entwerfen möchten. Das Produkt benötigt keine externe Stromquelle und ist leicht, mit einem Gewicht von nur 10 Gramm. Die Klemmbausteine sind einfach zu handhaben und ermöglichen es den Nutzenden, verschiedene Designs zu erstellen. Das BRIXIES Plus Abwehrbollwerk ist eine hervorragende Ergänzung für jede Spielzeugkollektion und bietet stundenlangen Spass beim Bauen und Spielen.44,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fischer, Tin: Linke Daten, Rechte DatenLinke Daten, Rechte Daten , Warum wir nur das sehen, was wir sehen wollen , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20220402, Produktform: Leinen, Autoren: Fischer, Tin, Seitenzahl/Blattzahl: 240, Themenüberschrift: BUSINESS & ECONOMICS / Statistics, Keyword: Statistiken; Gefühlte Wahrheit; Wahrheit; Fake News; Gesundheit; Gesellschaft; Grüne; Umwelt; Klima; Wirtschaft; Geld; Politik; Mario Mensch; Wirtschaftsstatistik; Statistik; Einwanderung, Fachschema: Analyse / Datenanalyse~Datenanalyse~Migration (soziologisch)~Wanderung (soziologisch)~Zuwanderung~Forschung (wirtschafts-, sozialwissenschaftlich) / Sozialforschung~Sozialforschung~Empirische Sozialforschung~Sozialforschung / Empirische Sozialforschung~Umwelt / Politik, Wirtschaft, Planung~Ökonometrie~Statistik / Wirtschaftsstatistik~Wirtschaftsstatistik, Fachkategorie: Datenanalyse, allgemein~Sozialforschung und -statistik~Grüne Politik / Ökopolitik / Umweltschutz~Ökonometrie und Wirtschaftsstatistik~Wahrscheinlichkeitsrechnung und Statistik, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Migration, Einwanderung und Auswanderung, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 215, Breite: 144, Höhe: 26, Gewicht: 402, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 267813525,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist besser, offensive oder defensive?
Es gibt keine pauschale Antwort darauf, ob offensive oder defensive besser ist. Die Wahl zwischen Offensive und Defensive hängt von verschiedenen Faktoren ab, wie zum Beispiel den Zielen, der Situation und den verfügbaren Ressourcen. Es kann sinnvoll sein, eine ausgewogene Strategie zu verfolgen, die sowohl offensive als auch defensive Elemente beinhaltet. **
-
Was genau bedeutet "offensive" und "defensive"?
In einem allgemeinen Kontext bezieht sich "offensive" auf eine aktive Vorgehensweise, bei der man angreift oder initiativ handelt, um einen Vorteil zu erlangen. "Defensive" hingegen bezieht sich auf eine reaktive Vorgehensweise, bei der man sich verteidigt oder schützt, um Schaden abzuwehren oder zu minimieren. Diese Begriffe werden oft in verschiedenen Bereichen verwendet, wie zum Beispiel im Sport, in der Militärstrategie oder im Geschäftsleben. **
-
Wie viele Torschüsse hat das defensive Mittelfeld?
Das defensive Mittelfeld hat normalerweise weniger Torschüsse als die offensiven Spieler, da ihre Hauptaufgabe darin besteht, das Spiel zu kontrollieren und die Defensive zu unterstützen. Sie konzentrieren sich mehr auf das Verteidigen und das Verteilen des Balls an ihre Mitspieler, anstatt selbst Tore zu erzielen. Dennoch können sie gelegentlich Torschüsse abgeben, insbesondere bei Standardsituationen oder wenn sich die Möglichkeit ergibt. **
-
Welche Position im Basketball ist die defensive?
Die Position im Basketball, die hauptsächlich für die Verteidigung zuständig ist, ist der Verteidiger oder auch der Verteidigungsspieler. Diese Spieler sind dafür verantwortlich, den Gegner daran zu hindern, Punkte zu erzielen und den Ball zu stehlen. Sie spielen normalerweise in der Nähe des eigenen Korbes und versuchen, den Gegner zu blockieren und Rebounds zu ergattern. **


Welche ist die beste Schachverteidigung für defensive Spieler?
Es gibt keine eindeutig beste Schachverteidigung für defensive Spieler, da die Wahl der Verteidigung stark von den individuellen Vorlieben und Spielstilen abhängt. Einige beliebte Verteidigungen für defensive Spieler sind die Caro-Kann Verteidigung, die Französische Verteidigung und die Nimzo-Indische Verteidigung. Diese Verteidigungen bieten solide Strukturen und ermöglichen es dem Verteidiger, sich auf die Verteidigung des eigenen Königs zu konzentrieren. **
Welcher Fußballschuh eignet sich für das defensive Mittelfeld?
Für das defensive Mittelfeld eignen sich Fußballschuhe mit guter Stabilität und Traktion. Modelle mit einer verstärkten Sohle und einer guten Dämpfung können dabei helfen, den Aufprall beim Tackling abzufedern und gleichzeitig eine gute Bodenhaftung zu gewährleisten. Zudem sollten die Schuhe über eine gute Passform verfügen, um eine optimale Kontrolle des Balls zu ermöglichen. **
Top-Angebote
Produkte zum Begriff Defensive:
-
Bioderma Sensibio Defensive TubeAnwendungsgebiet von Bioderma Sensibio Defensive TubeBioderma Sensibio Defensive Tube pflegt die empfindliche Haut, beruhigt sie aktiv und stärkt die hauteigenen Abwehrkräfte gegen Umwelteinflüsse. Sensibio Defensive ist pH-hautneutral, unparfümiert und hoch verträglich. Ideal geeignet bei empfindlicher Haut, bei sensibilisierter Haut und bei empfindlicher Mischhaut.Wirkungsweise von Bioderma Sensibio Defensive TubeDie innovative DEFENSIVE TECHNOLOGIE wirkt auf beide Arten von Empfindlichkeit, indem sie die Selbstverteidigungskräfte der Haut stärkt und dem Teufelskreis der empfindlichen Haut entgegenwirkt: Antioxidative Schutzwirkung mit der Kombination aus Carnosin und Vitamin E Beruhigende Wirkung mit Polyphenolen aus rotem Salbei, die auf die doppelte Entzündung (neurogene und Keratinozytenentzündung) einwirken Stärkt die Barrierefunktion durch Tetrapeptid-10 Wirkstoffe / Inhaltsstoffe / ZutatenInhaltsstoffe von Bioderma Sensibio Defensive Tube: AQUA/WATER/EAU, GLYCERIN, DICAPRYLYL ETHER, PROPYLHEPTYL CAPRYLATE, BUTYLENE GLYCOL, GLYCERYL STEARATE CITRATE, GLYCOL PALMITATE, SQUALANE, SUCROSE STEARATE, MANGIFERA INDICA (MANGO) SEED BUTTER, PENTYLENE GLYCOL, ACRYLATES/C10-30 ALKYL ACRYLATE CROSSPOLYMER, CAPRYLYL GLYCOL, CARNOSINE, HYDROXYETHYL ACRYLATE/SODIUM ACRYLOYLDIMETHYL TAURATE COPOLYMER, MANNITOL, XYLITOL, TOCOPHEROL, SALVIA MILTIORRHIZA FLOWER/LEAF/ROOT EXTRACT, RHAMNOSE, GLYCINE SOJA (SOYBEAN) OIL, POLYSORBATE 60, SORBITAN ISOSTEARATE, PALMITOYL TETRAPEPTIDE-10. [BI 2012]GegenanzeigenBei bekannter Überempfindlichkeit gegenüber einem der oben genannten Inhaltsstoffe sollte dieses Produkt nicht angewendet werden.DosierungAnwendungsempfehlung für Bioderma Sensibio Defensive Tube: Erwachsene und Jugendliche tragen Sensibio Defensive täglich morgens und abends auf die mit Sensibio H2O oder Sensibio Gel Moussant gereinigte Haut auf. Einmassieren, bis die Pflege eingezogen ist. Bioderm35,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Brixies Plus Abwehrbollwerk / Defensive bulwarkDas BRIXIES Plus Abwehrbollwerk ist ein kreatives Konstruktionsspielzeug, das aus hochwertigen Klemmbausteinen besteht. Mit einer Breite von 19 Zentimetern und einer Höhe von 6 Zentimetern bietet es eine kompakte und ansprechende Bauherausforderung. Dieses Set ist für Kinder ab 3 Jahren geeignet, jedoch wird empfohlen, es nicht für Kinder unter 8 Jahren zu verwenden. Das Abwehrbollwerk fördert die motorischen Fähigkeiten und die Kreativität, während es gleichzeitig die Vorstellungskraft anregt. Es ist ein ideales Spielzeug für kleine Baumeister, die ihre eigenen Verteidigungsstrukturen entwerfen möchten. Das Produkt benötigt keine externe Stromquelle und ist leicht, mit einem Gewicht von nur 10 Gramm. Die Klemmbausteine sind einfach zu handhaben und ermöglichen es den Nutzenden, verschiedene Designs zu erstellen. Das BRIXIES Plus Abwehrbollwerk ist eine hervorragende Ergänzung für jede Spielzeugkollektion und bietet stundenlangen Spass beim Bauen und Spielen.44,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fischer, Tin: Linke Daten, Rechte DatenLinke Daten, Rechte Daten , Warum wir nur das sehen, was wir sehen wollen , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20220402, Produktform: Leinen, Autoren: Fischer, Tin, Seitenzahl/Blattzahl: 240, Themenüberschrift: BUSINESS & ECONOMICS / Statistics, Keyword: Statistiken; Gefühlte Wahrheit; Wahrheit; Fake News; Gesundheit; Gesellschaft; Grüne; Umwelt; Klima; Wirtschaft; Geld; Politik; Mario Mensch; Wirtschaftsstatistik; Statistik; Einwanderung, Fachschema: Analyse / Datenanalyse~Datenanalyse~Migration (soziologisch)~Wanderung (soziologisch)~Zuwanderung~Forschung (wirtschafts-, sozialwissenschaftlich) / Sozialforschung~Sozialforschung~Empirische Sozialforschung~Sozialforschung / Empirische Sozialforschung~Umwelt / Politik, Wirtschaft, Planung~Ökonometrie~Statistik / Wirtschaftsstatistik~Wirtschaftsstatistik, Fachkategorie: Datenanalyse, allgemein~Sozialforschung und -statistik~Grüne Politik / Ökopolitik / Umweltschutz~Ökonometrie und Wirtschaftsstatistik~Wahrscheinlichkeitsrechnung und Statistik, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Migration, Einwanderung und Auswanderung, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 215, Breite: 144, Höhe: 26, Gewicht: 402, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 267813525,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum ist ein Defensive?
"Warum ist ein Defensive?" ist keine korrekte Fragestellung im Deutschen. Es scheint, als ob hier ein Fehler vorliegt. Möglicherweise sollte die Frage lauten: "Warum ist Verteidigung wichtig?" oder "Warum ist Defensive eine wichtige taktische Strategie im Sport?" In beiden Fällen könnte man darauf antworten, dass eine starke Verteidigung dazu beiträgt, Gegentore zu verhindern und den Gegner unter Druck zu setzen. Eine gut organisierte Defensive kann auch dazu beitragen, das Spiel zu kontrollieren und den eigenen Erfolg zu sichern. Letztendlich ist die Defensive ein wichtiger Bestandteil vieler Sportarten, um erfolgreich zu sein. **
-
Was ist eine sehr defensive Schachtaktik?
Eine sehr defensive Schachtaktik bezieht sich auf eine Spielstrategie, bei der der Fokus darauf liegt, die eigene Position zu schützen und Angriffe des Gegners abzuwehren. Dabei werden oft die eigenen Figuren in eine sichere Position gebracht und die Königsstellung verstärkt. Es wird weniger Wert auf aggressive Angriffe gelegt, sondern mehr auf die Verteidigung und das Vermeiden von Risiken. **
-
Was ist besser, offensive oder defensive?
Es gibt keine pauschale Antwort darauf, ob offensive oder defensive besser ist. Die Wahl zwischen Offensive und Defensive hängt von verschiedenen Faktoren ab, wie zum Beispiel den Zielen, der Situation und den verfügbaren Ressourcen. Es kann sinnvoll sein, eine ausgewogene Strategie zu verfolgen, die sowohl offensive als auch defensive Elemente beinhaltet. **
-
Was genau bedeutet "offensive" und "defensive"?
In einem allgemeinen Kontext bezieht sich "offensive" auf eine aktive Vorgehensweise, bei der man angreift oder initiativ handelt, um einen Vorteil zu erlangen. "Defensive" hingegen bezieht sich auf eine reaktive Vorgehensweise, bei der man sich verteidigt oder schützt, um Schaden abzuwehren oder zu minimieren. Diese Begriffe werden oft in verschiedenen Bereichen verwendet, wie zum Beispiel im Sport, in der Militärstrategie oder im Geschäftsleben. **
Ähnliche Suchbegriffe für Defensive
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie viele Torschüsse hat das defensive Mittelfeld?
Das defensive Mittelfeld hat normalerweise weniger Torschüsse als die offensiven Spieler, da ihre Hauptaufgabe darin besteht, das Spiel zu kontrollieren und die Defensive zu unterstützen. Sie konzentrieren sich mehr auf das Verteidigen und das Verteilen des Balls an ihre Mitspieler, anstatt selbst Tore zu erzielen. Dennoch können sie gelegentlich Torschüsse abgeben, insbesondere bei Standardsituationen oder wenn sich die Möglichkeit ergibt. **
-
Welche Position im Basketball ist die defensive?
Die Position im Basketball, die hauptsächlich für die Verteidigung zuständig ist, ist der Verteidiger oder auch der Verteidigungsspieler. Diese Spieler sind dafür verantwortlich, den Gegner daran zu hindern, Punkte zu erzielen und den Ball zu stehlen. Sie spielen normalerweise in der Nähe des eigenen Korbes und versuchen, den Gegner zu blockieren und Rebounds zu ergattern. **
-
Welche ist die beste Schachverteidigung für defensive Spieler?
Es gibt keine eindeutig beste Schachverteidigung für defensive Spieler, da die Wahl der Verteidigung stark von den individuellen Vorlieben und Spielstilen abhängt. Einige beliebte Verteidigungen für defensive Spieler sind die Caro-Kann Verteidigung, die Französische Verteidigung und die Nimzo-Indische Verteidigung. Diese Verteidigungen bieten solide Strukturen und ermöglichen es dem Verteidiger, sich auf die Verteidigung des eigenen Königs zu konzentrieren. **
-
Welcher Fußballschuh eignet sich für das defensive Mittelfeld?
Für das defensive Mittelfeld eignen sich Fußballschuhe mit guter Stabilität und Traktion. Modelle mit einer verstärkten Sohle und einer guten Dämpfung können dabei helfen, den Aufprall beim Tackling abzufedern und gleichzeitig eine gute Bodenhaftung zu gewährleisten. Zudem sollten die Schuhe über eine gute Passform verfügen, um eine optimale Kontrolle des Balls zu ermöglichen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.