Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Was macht einen guten Claim aus?
Ein guter Claim zeichnet sich durch Klarheit und Prägnanz aus, er sollte die Botschaft des Unternehmens oder Produkts auf den Punkt bringen. Zudem sollte er einprägsam sein und im Gedächtnis bleiben, um die Markenbekanntheit zu steigern. Ein guter Claim sollte auch die Zielgruppe ansprechen und Emotionen wecken, um eine Verbindung zum Kunden herzustellen. Nicht zuletzt sollte ein guter Claim auch authentisch sein und die Werte und den Charakter des Unternehmens widerspiegeln. **
Was sagt die Health-Claim-Verordnung?
Die Health-Claim-Verordnung regelt die Verwendung von gesundheitsbezogenen Angaben auf Lebensmittelverpackungen und in der Werbung. Sie legt fest, dass solche Angaben wissenschaftlich fundiert und verständlich sein müssen. Zudem dürfen sie nicht irreführend sein und müssen von der Europäischen Behörde für Lebensmittelsicherheit (EFSA) genehmigt werden. **

Ähnliche Suchbegriffe für Claim
Top-Angebote
Produkte zum Begriff Claim:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Anti-Claim-ManagementAnti-Claim-Management , Zeit und Kosten sparen: Nachtragsforderungen wirksam verhindern! In Zeiten großer Kostensensibilität am Bau gibt das Handbuch Auftraggeber:innen geeignete Werkzeuge an die Hand, um rechtzeitig präventive oder reaktive Maßnahmen bei der Nachtragsregulierung zu ergreifen. Die Autoren erläutern, wie die nachtragsgegenständlichen Themen »Kosten« und »Termine« bei der Projektrealisierung erfolgreich systematisch berücksichtigt werden können. Ihre Vorteile: neue obergerichtliche Entscheidungen und aktuelle Literatur wurden eingearbeitet Unterteilung der Handlungsvorschläge in präventive, proaktive und reaktive Maßnahmen baubetriebliche und baurechtliche Aspekte werden gleichermaßen berücksichtigt interdisziplinäres Autorenteam aus langjährig erfahrenen baubetrieblichen Sachverständigen und Fachanwälten für Bau- und Architektenrecht arbeitet »Hand in Hand« praxisnahe, verständliche Darstellung Aus dem Inhalt: Vergabestrategie Auswahl der Vertragspartner:innen Gestaltung von Planer- und Bauverträgen Angebotsprüfung Projektorganisation Dokumentation Störungsmanagement Anordnungsmanagement Sach- und Bauzeitnachtragsprüfung Konfliktmanagement Forderungsmanagement/Regressierung BIM, Lean Construction, Partnering Herausgeber: Prof. Dr.-Ing. Thomas Sindermann , öffentlich bestellter und vereidigter Sachverständiger für Baupreisermittlung und Abrechnung im Hoch- und Ingenieurbau sowie Bauablaufstörungen, Köln, Lehrtätigkeiten an der RWTH Aachen University und Ruhr-Universität Bochum. Dr. jur. Gerolf Sonntag , Fachanwalt für Bau- und Architektenrecht, Partner am Standort Mönchengladbach von Kapellmann und Partner Rechtsanwälte mbB, Lehrbeauftragter für Strategisches Vertragsmanagement an der Technischen Universität Dortmund. Dr.-Ing. Alexander Knopp , Geschäftsführer der Prof. Schiffers Bauconsult GmbH & Co. KG, Lehrbeauftragter an der RWTH Aachen für Claim Management. Autoren: Dr. Andreas Berger , Fachanwalt für Bau- und Architektenrecht, Mönchengladbach; Dr. Mathias Finke , Fachanwalt für Bau- und Architektenrecht, Hamburg; Dr. Tom Giesen , Rechtsanwalt, Mönchengladbach; Dr. Thomas Jelitte , Düsseldorf; Dr.-Ing. Alexander Knopp , Düsseldorf; Prof. Dr. Christian Lührmann , Fachanwalt für Bau- und Architektenrecht, Frankfurt; Dr. Harald Pott , Fachanwalt für Bau- und Architektenrecht, Berlin; Prof. Dr.-Ing. Thomas Sindermann , Köln; Dr. Tobias Schneider , Fachanwalt für Bau- und Architektenrecht, München; Dr.-Ing. Markus Zobel , Köln. Aus den Besprechungen zur Vorauflage: »Die Autoren geben dem Leser Werkzeuge an die Hand, oft mit Beispielen unterlegt, die sofort den Praxisbezug ermöglichen. Schematische Darstellungen fassen Wichtiges zusammen. Das Werk besticht durch Übersichtlichkeit, Struktur und Verständlichkeit«. RAin Dr. Barbara Schellenberg, Limburg, in Bauwirtschaft 2020, 112 , Montageteile, Halterungen & Befestigungen > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 20240417, Produktform: Leinen, Autoren: Knopp, Alexander~Sindermann, Thomas~Sonntag, Gerolf, Redaktion: Sindermann, Thomas~Sonntag, Gerolf~Knopp, Alexander, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 400, Keyword: Architektenrecht; Baurecht; Nachtragsforderungen; Nachtragsmanagement; Projektrealisierung, Fachschema: Abgabe - Abgabenordnung - AO~Architekt / Bauplanung~Bauplanung~Bauwirtschaft / Bauplanung~Bau / Baurecht~Baurecht - Bundesbaurecht~Steuergesetz~Steuerrecht - Steuergesetz~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Zivilrecht, Privatrecht, allgemein~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Baurecht, Recht für Ingenieure, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Werner Verlag, Verlag: Werner Verlag, Verlag: Werner Verlag, Länge: 213, Breite: 152, Höhe: 28, Gewicht: 614, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was bedeutet "claim issued" beim UPS-Tracking?
"Claim issued" bedeutet, dass ein Anspruch oder eine Beschwerde im Zusammenhang mit dem Versand bei UPS eingereicht wurde. Es kann bedeuten, dass der Absender oder der Empfänger eine Entschädigung oder eine Lösung für ein Problem mit dem Paket beantragt hat. UPS wird den Anspruch prüfen und entsprechende Maßnahmen ergreifen. **
-
Was ist ein Claim in der Werbung?
Ein Claim in der Werbung ist ein prägnanter und einprägsamer Slogan oder eine Aussage, die das Alleinstellungsmerkmal oder den Nutzen eines Produkts oder einer Marke hervorhebt. Er soll die Aufmerksamkeit der Zielgruppe auf sich ziehen und das Markenimage stärken. Ein guter Claim sollte leicht verständlich, einprägsam und emotional ansprechend sein, um beim Verbraucher im Gedächtnis zu bleiben. Er dient dazu, die Identität und Positionierung einer Marke zu kommunizieren und sie von der Konkurrenz abzuheben. In der Werbung wird der Claim oft in Verbindung mit dem Logo oder anderen visuellen Elementen verwendet, um eine konsistente Botschaft zu vermitteln. **
-
Wie kann ich ein Chunk-Claim-Plugin für Minecraft selbst programmieren?
Um ein Chunk-Claim-Plugin für Minecraft zu programmieren, benötigst du grundlegende Kenntnisse in der Programmiersprache Java und der Minecraft-Plugin-Entwicklung. Du kannst die Minecraft-Entwicklerdokumentation verwenden, um Informationen über die Verwendung der Bukkit-API und das Erstellen von Plugins zu erhalten. Du musst die Funktionalität implementieren, um Chunks zu beanspruchen und zu verwalten, einschließlich der Überprüfung von Berechtigungen, des Speicherns von Daten und der Interaktion mit dem Spieler. **
-
Wo kann ich die zweite Staffel von Yours to Claim sehen?
Die zweite Staffel von Yours to Claim kann auf der Streaming-Plattform Netflix angesehen werden. Du kannst dich dort einloggen und nach der Serie suchen, um die neuen Folgen anzuschauen. Falls du kein Netflix-Abo hast, könntest du auch auf anderen Streaming-Plattformen oder Online-Shops nach der Serie suchen, um sie zu streamen oder zu kaufen. Es ist auch möglich, dass die Serie im Fernsehen ausgestrahlt wird, daher könntest du auch dort nachschauen. **


Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
Was ist ein gutes und einfaches Minecraft-Claim- und Chest-Lock-Plugin?
Ein gutes und einfaches Minecraft-Claim- und Chest-Lock-Plugin ist "GriefPrevention". Es ermöglicht Spielern, ihr Land zu beanspruchen und zu schützen, und bietet auch Funktionen zum Sperren von Truhen und anderen Behältern. Es ist benutzerfreundlich und hat eine gute Leistung. **
Top-Angebote
Produkte zum Begriff Claim:
-
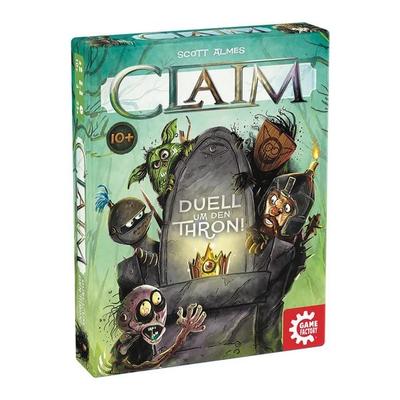
ClaimDer König Ist Tot Und Hat Keinen Thronfolger! Nun Entscheiden Die 5 Fraktionen Des Königreiches, Wer Der Neue Herrscher Sein Wird: Bist Du Es Oder Ist Es Dein Gegner? Sammle In Diesem Packenden Stichspiel Anhänger Aus Allen Fraktionen Und...11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Claim 2 (Spiel)Der Neue König Ist Gestorben - Er War Nur Ein Jahr Auf Dem Thron! Jetzt Treten Fünf Neue Fraktionen Den Kampf Um Die Nachfolge An. Winzige Gnome, Trampelnde Riesen, Mächtige Drachen, Weise Seher Und Listige Trolle - Überlege Gut, Auf Wessen Seite Du...11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Anti-Claim-ManagementAnti-Claim-Management , Zeit und Kosten sparen: Nachtragsforderungen wirksam verhindern! In Zeiten großer Kostensensibilität am Bau gibt das Handbuch Auftraggeber:innen geeignete Werkzeuge an die Hand, um rechtzeitig präventive oder reaktive Maßnahmen bei der Nachtragsregulierung zu ergreifen. Die Autoren erläutern, wie die nachtragsgegenständlichen Themen »Kosten« und »Termine« bei der Projektrealisierung erfolgreich systematisch berücksichtigt werden können. Ihre Vorteile: neue obergerichtliche Entscheidungen und aktuelle Literatur wurden eingearbeitet Unterteilung der Handlungsvorschläge in präventive, proaktive und reaktive Maßnahmen baubetriebliche und baurechtliche Aspekte werden gleichermaßen berücksichtigt interdisziplinäres Autorenteam aus langjährig erfahrenen baubetrieblichen Sachverständigen und Fachanwälten für Bau- und Architektenrecht arbeitet »Hand in Hand« praxisnahe, verständliche Darstellung Aus dem Inhalt: Vergabestrategie Auswahl der Vertragspartner:innen Gestaltung von Planer- und Bauverträgen Angebotsprüfung Projektorganisation Dokumentation Störungsmanagement Anordnungsmanagement Sach- und Bauzeitnachtragsprüfung Konfliktmanagement Forderungsmanagement/Regressierung BIM, Lean Construction, Partnering Herausgeber: Prof. Dr.-Ing. Thomas Sindermann , öffentlich bestellter und vereidigter Sachverständiger für Baupreisermittlung und Abrechnung im Hoch- und Ingenieurbau sowie Bauablaufstörungen, Köln, Lehrtätigkeiten an der RWTH Aachen University und Ruhr-Universität Bochum. Dr. jur. Gerolf Sonntag , Fachanwalt für Bau- und Architektenrecht, Partner am Standort Mönchengladbach von Kapellmann und Partner Rechtsanwälte mbB, Lehrbeauftragter für Strategisches Vertragsmanagement an der Technischen Universität Dortmund. Dr.-Ing. Alexander Knopp , Geschäftsführer der Prof. Schiffers Bauconsult GmbH & Co. KG, Lehrbeauftragter an der RWTH Aachen für Claim Management. Autoren: Dr. Andreas Berger , Fachanwalt für Bau- und Architektenrecht, Mönchengladbach; Dr. Mathias Finke , Fachanwalt für Bau- und Architektenrecht, Hamburg; Dr. Tom Giesen , Rechtsanwalt, Mönchengladbach; Dr. Thomas Jelitte , Düsseldorf; Dr.-Ing. Alexander Knopp , Düsseldorf; Prof. Dr. Christian Lührmann , Fachanwalt für Bau- und Architektenrecht, Frankfurt; Dr. Harald Pott , Fachanwalt für Bau- und Architektenrecht, Berlin; Prof. Dr.-Ing. Thomas Sindermann , Köln; Dr. Tobias Schneider , Fachanwalt für Bau- und Architektenrecht, München; Dr.-Ing. Markus Zobel , Köln. Aus den Besprechungen zur Vorauflage: »Die Autoren geben dem Leser Werkzeuge an die Hand, oft mit Beispielen unterlegt, die sofort den Praxisbezug ermöglichen. Schematische Darstellungen fassen Wichtiges zusammen. Das Werk besticht durch Übersichtlichkeit, Struktur und Verständlichkeit«. RAin Dr. Barbara Schellenberg, Limburg, in Bauwirtschaft 2020, 112 , Montageteile, Halterungen & Befestigungen > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 20240417, Produktform: Leinen, Autoren: Knopp, Alexander~Sindermann, Thomas~Sonntag, Gerolf, Redaktion: Sindermann, Thomas~Sonntag, Gerolf~Knopp, Alexander, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 400, Keyword: Architektenrecht; Baurecht; Nachtragsforderungen; Nachtragsmanagement; Projektrealisierung, Fachschema: Abgabe - Abgabenordnung - AO~Architekt / Bauplanung~Bauplanung~Bauwirtschaft / Bauplanung~Bau / Baurecht~Baurecht - Bundesbaurecht~Steuergesetz~Steuerrecht - Steuergesetz~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Zivilrecht, Privatrecht, allgemein~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Baurecht, Recht für Ingenieure, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Werner Verlag, Verlag: Werner Verlag, Verlag: Werner Verlag, Länge: 213, Breite: 152, Höhe: 28, Gewicht: 614, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht einen guten Claim aus?
Ein guter Claim zeichnet sich durch Klarheit und Prägnanz aus, er sollte die Botschaft des Unternehmens oder Produkts auf den Punkt bringen. Zudem sollte er einprägsam sein und im Gedächtnis bleiben, um die Markenbekanntheit zu steigern. Ein guter Claim sollte auch die Zielgruppe ansprechen und Emotionen wecken, um eine Verbindung zum Kunden herzustellen. Nicht zuletzt sollte ein guter Claim auch authentisch sein und die Werte und den Charakter des Unternehmens widerspiegeln. **
-
Was sagt die Health-Claim-Verordnung?
Die Health-Claim-Verordnung regelt die Verwendung von gesundheitsbezogenen Angaben auf Lebensmittelverpackungen und in der Werbung. Sie legt fest, dass solche Angaben wissenschaftlich fundiert und verständlich sein müssen. Zudem dürfen sie nicht irreführend sein und müssen von der Europäischen Behörde für Lebensmittelsicherheit (EFSA) genehmigt werden. **
-
Was bedeutet "claim issued" beim UPS-Tracking?
"Claim issued" bedeutet, dass ein Anspruch oder eine Beschwerde im Zusammenhang mit dem Versand bei UPS eingereicht wurde. Es kann bedeuten, dass der Absender oder der Empfänger eine Entschädigung oder eine Lösung für ein Problem mit dem Paket beantragt hat. UPS wird den Anspruch prüfen und entsprechende Maßnahmen ergreifen. **
-
Was ist ein Claim in der Werbung?
Ein Claim in der Werbung ist ein prägnanter und einprägsamer Slogan oder eine Aussage, die das Alleinstellungsmerkmal oder den Nutzen eines Produkts oder einer Marke hervorhebt. Er soll die Aufmerksamkeit der Zielgruppe auf sich ziehen und das Markenimage stärken. Ein guter Claim sollte leicht verständlich, einprägsam und emotional ansprechend sein, um beim Verbraucher im Gedächtnis zu bleiben. Er dient dazu, die Identität und Positionierung einer Marke zu kommunizieren und sie von der Konkurrenz abzuheben. In der Werbung wird der Claim oft in Verbindung mit dem Logo oder anderen visuellen Elementen verwendet, um eine konsistente Botschaft zu vermitteln. **
Ähnliche Suchbegriffe für Claim
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich ein Chunk-Claim-Plugin für Minecraft selbst programmieren?
Um ein Chunk-Claim-Plugin für Minecraft zu programmieren, benötigst du grundlegende Kenntnisse in der Programmiersprache Java und der Minecraft-Plugin-Entwicklung. Du kannst die Minecraft-Entwicklerdokumentation verwenden, um Informationen über die Verwendung der Bukkit-API und das Erstellen von Plugins zu erhalten. Du musst die Funktionalität implementieren, um Chunks zu beanspruchen und zu verwalten, einschließlich der Überprüfung von Berechtigungen, des Speicherns von Daten und der Interaktion mit dem Spieler. **
-
Wo kann ich die zweite Staffel von Yours to Claim sehen?
Die zweite Staffel von Yours to Claim kann auf der Streaming-Plattform Netflix angesehen werden. Du kannst dich dort einloggen und nach der Serie suchen, um die neuen Folgen anzuschauen. Falls du kein Netflix-Abo hast, könntest du auch auf anderen Streaming-Plattformen oder Online-Shops nach der Serie suchen, um sie zu streamen oder zu kaufen. Es ist auch möglich, dass die Serie im Fernsehen ausgestrahlt wird, daher könntest du auch dort nachschauen. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Was ist ein gutes und einfaches Minecraft-Claim- und Chest-Lock-Plugin?
Ein gutes und einfaches Minecraft-Claim- und Chest-Lock-Plugin ist "GriefPrevention". Es ermöglicht Spielern, ihr Land zu beanspruchen und zu schützen, und bietet auch Funktionen zum Sperren von Truhen und anderen Behältern. Es ist benutzerfreundlich und hat eine gute Leistung. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.