Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Ist die Steckdosenleiste der Marke Brennenstuhl sicher?
Die Marke Brennenstuhl ist bekannt für ihre hochwertigen und sicheren Produkte. Ihre Steckdosenleisten werden in der Regel nach strengen Sicherheitsstandards hergestellt und getestet. Es ist jedoch immer ratsam, vor dem Kauf die Produktbewertungen und Sicherheitszertifikate zu überprüfen, um sicherzustellen, dass die spezifische Steckdosenleiste den eigenen Anforderungen entspricht. **
Wie ist die Belegung des Brennenstuhl Fußtasters?
Die Belegung des Brennenstuhl Fußtasters kann je nach Modell variieren. In der Regel gibt es jedoch zwei Anschlüsse für den Fußtaster, die mit einem Schalter oder einer Steckdose verbunden werden können. Der Fußtaster wird verwendet, um elektrische Geräte ein- und auszuschalten, indem man mit dem Fuß auf den Taster drückt. **

Ähnliche Suchbegriffe für Brennenstuhl-1506240---Elektronisch
Top-Angebote
Produkte zum Begriff Brennenstuhl-1506240---Elektronisch:
-
Brennenstuhl BN-PM231 Elektronisch PlugIn einfügen GrauMit Hilfe vom Primera-Line Energiemessgerät mit erhöhtem Berührungsschutz kann Spannung, Frequenz, Strom, Leistungsfaktor und die Leistung gemessen werden. Sowohl der gesamte Energieverbrauch, als auch die Energiekosten Ihrer angeschlossenen Geräte im Haushalt oder auch im Büro können ganz einfach berechnet werden. Das Energiekostenmessgerät hilft dabei, unnötigen Strom und deren Kosten einzusparen. Zudem überzeugt der Stromverbrauchszähler durch folgende Eigenschaften: - Inklusive 3 Batterien LR44 zur Datenspeicherung bei Stromausfall - 2 individuell einstellbare Stromtarife Energie Eingangsspannung230 V Nennstrom16 A Gewicht und Abmessungen Paketgewicht241 g Verpackungstiefe190 mm Verpackungsbreite93 mm Verpackungshöhe90 mm Merkmale MessfunktionenLeistungsstrom, Stromeffizienz, Power factor, Power frequency, Ausgangsleistung, Spannung MaßeinheitkWh Display-TypLCD TypElektronisch AnwendungPlugIn einfügen ProduktfarbeGrau ZertifizierungCE17,47 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Braun, Heribert: Fahrzeuge und ihre Systeme elektronisch prüfenFahrzeuge und ihre Systeme elektronisch prüfen , Fahrzeugsicherheit, Umweltverhalten und Fahrkomfort von Kraftfahrzeugen werden durch den zunehmenden Einbau elektronisch gesteuerter Fahrzeugsysteme stetig verbessert. Gerade im Hinblick auf die Entwicklungen des Automatisierten Fahrens werden diese Systeme immer komplexer. Doch auch elektronische Systeme unterliegen einem Alterungs- und Verschleißprozess, der bei unzureichender Wartung und Prüfung zu sicherheitsrelevanten Ausfällen führen kann. Zudem steigt die Anzahl an Eingriffen in sicherheitsrelevante elektronische Fahrzeugsysteme, sei es durch eine zunehmende Anzahl von Software Updates durch Fahrzeughersteller, aber auch durch individuelle Manipulationen nicht autorisierter Stellen. Mit diesen Herausforderungen müssen sowohl die regelmäßige technische Überwachung der Fahrzeuge in Form der Hauptuntersuchung Schritt halten, als auch Werkstätten im Rahmen der Vorbereitung einer HU und bei der Beseitigung von Mängeln umgehen können. Die zweite Auflage des gut eingeführten Handbuchs Fahrzeuge und ihre Systeme elektronisch prüfen (Titel Vorauflage: "Erkennen und Bewerten von Mängeln an elektronischen Systemen und Bauteilen im Kraftfahrzeug") wurde grundlegend überarbeitet und an die technischen und rechtlichen Entwicklungen angepasst. Die erweiterten Vorschriften des Straßenverkehrsgesetzes (§§ 1a bis 1l), sowie die "Autonome-Fahrzeuge-Genehmigungs-und-Betriebs-Verordnung - AFGBV" und die EU-Verordnung für die Typgenehmigung des automatisierten Fahrsystems (ADS) vollautomatisierter Fahrzeuge, tragen der wachsenden Zahl teilautomatisierter und vernetzter Fahrzeuge Rechnung. Die Neuauflage vermittelt essenzielle Grundlagen elektronischer Systeme im Kraftfahrzeug und ihrer elektronischen Prüfung sowie konkrete Hinweise zur Erkennung von Mängeln und Manipulationen. Sie behandelt 53 sicherheitsrelevante Fahrzeugsysteme analog zu den Prüfvorgaben der FSD - Zentrale Stelle nach StVG (Fahrzeugsystemdaten GmbH) und erläutert abschließend die zu erwartenden Entwicklungen und Handlungsfelder der periodischen Fahrzeugüberwachung entsprechend der HU Charta 2030. Das Werk richtet sich zur Aus- und Fortbildung sowie zur Vertiefung vor allem an Sachverständige und Prüfingenieure, Werkstätten und Kontrollorgane. Es ist für alle, die dafür Sorge tragen, dass die elektronischen Systeme und Bauteile zuverlässig und einwandfrei funktionieren, eine unverzichtbare Arbeitshilfe in der Praxis und unterstützt als Schulungs- und Nachschlagewerk alle Beteiligten dabei, den gesetzlichen Auftrag der umfassenden Untersuchung von Kraftfahrzeugen zu erfüllen. , Sonstige > Auto-Tuning & -Styling , Auflage: 2. Auflage, Erscheinungsjahr: 20250423, Autoren: Braun, Heribert~Bönninger, Jürgen~Ehrich, Heiko~Mai, Florian~Mißbach, Steffen~Nickel, Uwe~Sprenger, Axel, Auflage: 25002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 400, Keyword: Fahrzeugsysteme; Hauptuntersuchung; Manipulation; Mängel; Prüfvorgaben; Verschleiß, Fachschema: Elektronik - Elektroniker~Elektrotechnik~Auto / Kraftfahrzeugtechnik~Fahrzeug / Kraftfahrzeug~KFZ~Kraftfahrzeug - Kraftfahrzeugtechnik~Kraftwagen~Nachrichtentechnik~Ordnungswidrigkeit~Strafrecht~Technologie~Fernverkehr~Güterverkehr - Gütertransport~Verkehr / Güterverkehr, Fachkategorie: Elektronik, Nachrichtentechnik~Güterverkehr und Straßentransportwesen~Elektrofahrzeuge / Fahrzeuge mit alternativen Kraftstoffen~Technologie, allgemein, Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 19, Gewicht: 718, Produktform: Kartoniert,59,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Ist der Überspannungsschutz von Brennenstuhl mit 19500 Ampere sinnvoll?
Ja, ein Überspannungsschutz mit einer Kapazität von 19500 Ampere ist sinnvoll. Dies bedeutet, dass das Gerät in der Lage ist, einen sehr hohen Strom zu bewältigen, der bei einem Blitzschlag oder einer anderen starken Spannungsspitze auftreten kann. Ein solcher Überspannungsschutz bietet einen effektiven Schutz für elektronische Geräte und kann Schäden durch Überspannungen verhindern. **
-
Welche Daten werden elektronisch an das Finanzamt übermittelt?
Welche Daten werden elektronisch an das Finanzamt übermittelt? In der Regel werden elektronisch Daten wie Einkommenssteuererklärungen, Umsatzsteuervoranmeldungen, Lohnsteueranmeldungen und Gewerbesteuererklärungen an das Finanzamt übermittelt. Diese Daten enthalten Informationen über Einkommen, Umsätze, Steuern und andere relevante finanzielle Angaben, die für die Berechnung der Steuern und die Überprüfung der Steuerpflichtigen erforderlich sind. Die elektronische Übermittlung ermöglicht eine schnellere und effizientere Verarbeitung der Daten durch das Finanzamt und reduziert die Möglichkeit von Fehlern bei der manuellen Dateneingabe. Es ist wichtig, dass die übermittelten Daten korrekt und vollständig sind, um eine ordnungsgemäße Abwicklung der steuerlichen Angelegenheiten zu gewährleisten. **
-
Was bedeutet "elektronisch"?
"Elektronisch" bezieht sich auf etwas, das mit Hilfe von Elektronik oder elektronischen Komponenten funktioniert oder betrieben wird. Es bezieht sich auf die Verwendung von elektrischem Strom oder elektronischen Schaltungen zur Steuerung oder Übertragung von Informationen oder zur Durchführung von Aufgaben. Elektronische Geräte, wie Computer, Smartphones oder Fernseher, sind Beispiele für elektronische Geräte. **
-
Werden Personenkontrollen elektronisch vermerkt?
Ja, Personenkontrollen können elektronisch vermerkt werden. In vielen Ländern und Organisationen werden elektronische Systeme verwendet, um Informationen über Personenkontrollen zu erfassen und zu speichern. Dies ermöglicht eine effiziente Verwaltung und Überwachung von Sicherheitsmaßnahmen. **


Was bedeutet "elektronisch übermittelt"?
"Elektronisch übermittelt" bedeutet, dass Informationen oder Daten mithilfe von elektronischen Geräten und Technologien übertragen werden. Dies kann beispielsweise per E-Mail, Fax, Online-Formular oder über elektronische Datenübertragungsprotokolle wie FTP oder HTTP erfolgen. Der Vorteil der elektronischen Übermittlung liegt in der schnellen und effizienten Übertragung von Informationen über große Entfernungen hinweg. **
Was bedeutet elektronisch übermittelt?
"Was bedeutet elektronisch übermittelt?" Elektronisch übermittelt bedeutet, dass Informationen, Daten oder Dokumente mithilfe von elektronischen Geräten oder Systemen wie Computer, Smartphone oder Internet verschickt werden. Dies kann beispielsweise per E-Mail, über Online-Plattformen, durch Datenübertragung oder mittels elektronischer Signaturen erfolgen. Der Vorteil liegt darin, dass die Übermittlung schnell, effizient und kostengünstig erfolgen kann, ohne physische Dokumente oder Postwege zu benötigen. Es ist wichtig zu beachten, dass bei der elektronischen Übermittlung auch Sicherheitsaspekte wie Datenschutz und Verschlüsselung berücksichtigt werden müssen. **
Top-Angebote
Produkte zum Begriff Brennenstuhl-1506240---Elektronisch:
-
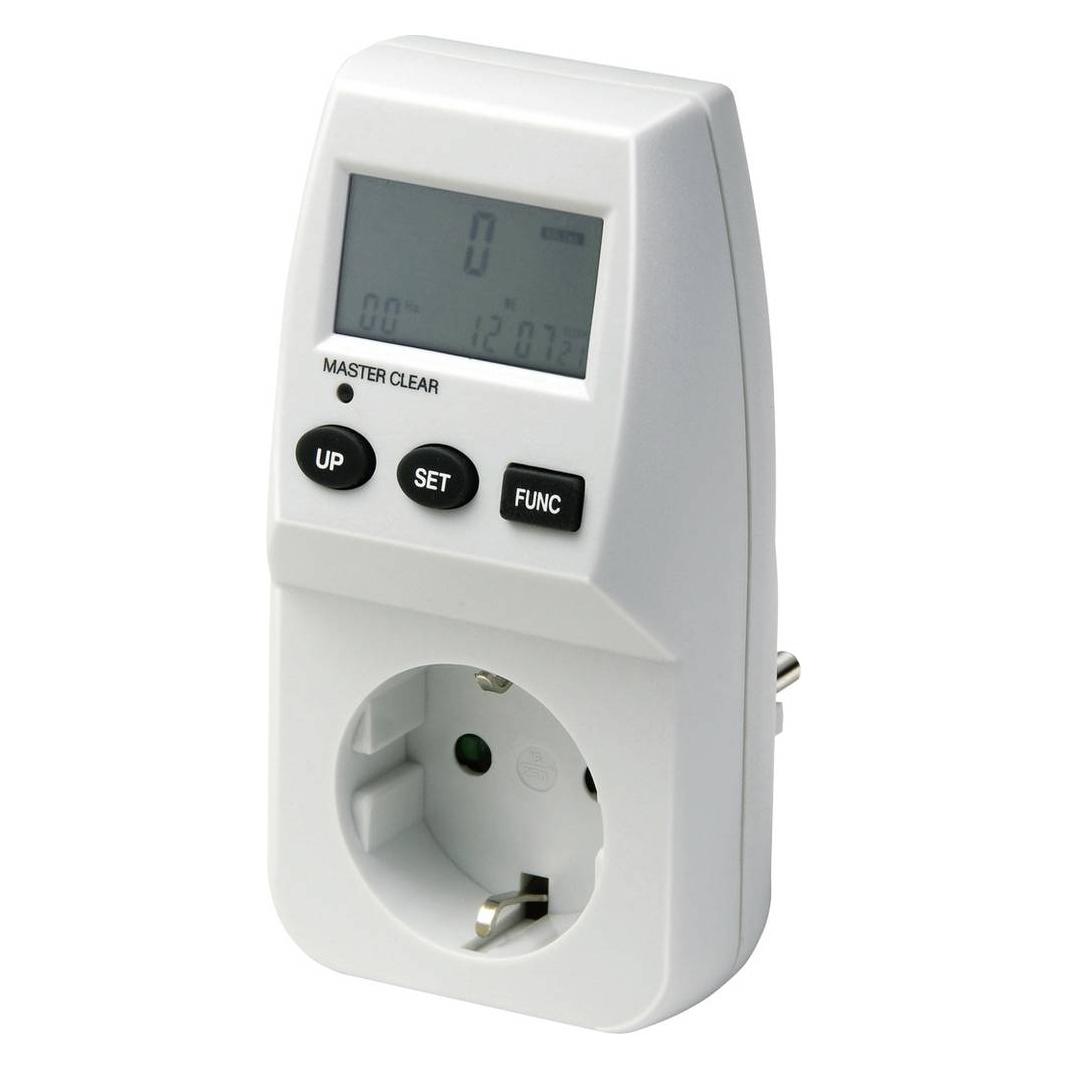
Brennenstuhl 1506240 - Elektronisch - Demestisch - Leistungsstrom - Weiß - kWh - LCDBrennenstuhl 1506240. Typ: Elektronisch, Anwendung: Demestisch, Messfunktionen: Leistungsstrom. Maximale Eingangsleistung: 3600 W, Eingangsspannung: 190 - 276 V, Nennstrom: -16 A17,87 €*Versand: 9,85 €Sichere Weiterleitung zum Anbieter
-
Brennenstuhl BN-PM231 Elektronisch PlugIn einfügen GrauMit Hilfe vom Primera-Line Energiemessgerät mit erhöhtem Berührungsschutz kann Spannung, Frequenz, Strom, Leistungsfaktor und die Leistung gemessen werden. Sowohl der gesamte Energieverbrauch, als auch die Energiekosten Ihrer angeschlossenen Geräte im Haushalt oder auch im Büro können ganz einfach berechnet werden. Das Energiekostenmessgerät hilft dabei, unnötigen Strom und deren Kosten einzusparen. Zudem überzeugt der Stromverbrauchszähler durch folgende Eigenschaften: - Inklusive 3 Batterien LR44 zur Datenspeicherung bei Stromausfall - 2 individuell einstellbare Stromtarife Energie Eingangsspannung230 V Nennstrom16 A Gewicht und Abmessungen Paketgewicht241 g Verpackungstiefe190 mm Verpackungsbreite93 mm Verpackungshöhe90 mm Merkmale MessfunktionenLeistungsstrom, Stromeffizienz, Power factor, Power frequency, Ausgangsleistung, Spannung MaßeinheitkWh Display-TypLCD TypElektronisch AnwendungPlugIn einfügen ProduktfarbeGrau ZertifizierungCE17,47 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Braun, Heribert: Fahrzeuge und ihre Systeme elektronisch prüfenFahrzeuge und ihre Systeme elektronisch prüfen , Fahrzeugsicherheit, Umweltverhalten und Fahrkomfort von Kraftfahrzeugen werden durch den zunehmenden Einbau elektronisch gesteuerter Fahrzeugsysteme stetig verbessert. Gerade im Hinblick auf die Entwicklungen des Automatisierten Fahrens werden diese Systeme immer komplexer. Doch auch elektronische Systeme unterliegen einem Alterungs- und Verschleißprozess, der bei unzureichender Wartung und Prüfung zu sicherheitsrelevanten Ausfällen führen kann. Zudem steigt die Anzahl an Eingriffen in sicherheitsrelevante elektronische Fahrzeugsysteme, sei es durch eine zunehmende Anzahl von Software Updates durch Fahrzeughersteller, aber auch durch individuelle Manipulationen nicht autorisierter Stellen. Mit diesen Herausforderungen müssen sowohl die regelmäßige technische Überwachung der Fahrzeuge in Form der Hauptuntersuchung Schritt halten, als auch Werkstätten im Rahmen der Vorbereitung einer HU und bei der Beseitigung von Mängeln umgehen können. Die zweite Auflage des gut eingeführten Handbuchs Fahrzeuge und ihre Systeme elektronisch prüfen (Titel Vorauflage: "Erkennen und Bewerten von Mängeln an elektronischen Systemen und Bauteilen im Kraftfahrzeug") wurde grundlegend überarbeitet und an die technischen und rechtlichen Entwicklungen angepasst. Die erweiterten Vorschriften des Straßenverkehrsgesetzes (§§ 1a bis 1l), sowie die "Autonome-Fahrzeuge-Genehmigungs-und-Betriebs-Verordnung - AFGBV" und die EU-Verordnung für die Typgenehmigung des automatisierten Fahrsystems (ADS) vollautomatisierter Fahrzeuge, tragen der wachsenden Zahl teilautomatisierter und vernetzter Fahrzeuge Rechnung. Die Neuauflage vermittelt essenzielle Grundlagen elektronischer Systeme im Kraftfahrzeug und ihrer elektronischen Prüfung sowie konkrete Hinweise zur Erkennung von Mängeln und Manipulationen. Sie behandelt 53 sicherheitsrelevante Fahrzeugsysteme analog zu den Prüfvorgaben der FSD - Zentrale Stelle nach StVG (Fahrzeugsystemdaten GmbH) und erläutert abschließend die zu erwartenden Entwicklungen und Handlungsfelder der periodischen Fahrzeugüberwachung entsprechend der HU Charta 2030. Das Werk richtet sich zur Aus- und Fortbildung sowie zur Vertiefung vor allem an Sachverständige und Prüfingenieure, Werkstätten und Kontrollorgane. Es ist für alle, die dafür Sorge tragen, dass die elektronischen Systeme und Bauteile zuverlässig und einwandfrei funktionieren, eine unverzichtbare Arbeitshilfe in der Praxis und unterstützt als Schulungs- und Nachschlagewerk alle Beteiligten dabei, den gesetzlichen Auftrag der umfassenden Untersuchung von Kraftfahrzeugen zu erfüllen. , Sonstige > Auto-Tuning & -Styling , Auflage: 2. Auflage, Erscheinungsjahr: 20250423, Autoren: Braun, Heribert~Bönninger, Jürgen~Ehrich, Heiko~Mai, Florian~Mißbach, Steffen~Nickel, Uwe~Sprenger, Axel, Auflage: 25002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 400, Keyword: Fahrzeugsysteme; Hauptuntersuchung; Manipulation; Mängel; Prüfvorgaben; Verschleiß, Fachschema: Elektronik - Elektroniker~Elektrotechnik~Auto / Kraftfahrzeugtechnik~Fahrzeug / Kraftfahrzeug~KFZ~Kraftfahrzeug - Kraftfahrzeugtechnik~Kraftwagen~Nachrichtentechnik~Ordnungswidrigkeit~Strafrecht~Technologie~Fernverkehr~Güterverkehr - Gütertransport~Verkehr / Güterverkehr, Fachkategorie: Elektronik, Nachrichtentechnik~Güterverkehr und Straßentransportwesen~Elektrofahrzeuge / Fahrzeuge mit alternativen Kraftstoffen~Technologie, allgemein, Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 19, Gewicht: 718, Produktform: Kartoniert,59,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist die Steckdosenleiste der Marke Brennenstuhl sicher?
Die Marke Brennenstuhl ist bekannt für ihre hochwertigen und sicheren Produkte. Ihre Steckdosenleisten werden in der Regel nach strengen Sicherheitsstandards hergestellt und getestet. Es ist jedoch immer ratsam, vor dem Kauf die Produktbewertungen und Sicherheitszertifikate zu überprüfen, um sicherzustellen, dass die spezifische Steckdosenleiste den eigenen Anforderungen entspricht. **
-
Wie ist die Belegung des Brennenstuhl Fußtasters?
Die Belegung des Brennenstuhl Fußtasters kann je nach Modell variieren. In der Regel gibt es jedoch zwei Anschlüsse für den Fußtaster, die mit einem Schalter oder einer Steckdose verbunden werden können. Der Fußtaster wird verwendet, um elektrische Geräte ein- und auszuschalten, indem man mit dem Fuß auf den Taster drückt. **
-
Ist der Überspannungsschutz von Brennenstuhl mit 19500 Ampere sinnvoll?
Ja, ein Überspannungsschutz mit einer Kapazität von 19500 Ampere ist sinnvoll. Dies bedeutet, dass das Gerät in der Lage ist, einen sehr hohen Strom zu bewältigen, der bei einem Blitzschlag oder einer anderen starken Spannungsspitze auftreten kann. Ein solcher Überspannungsschutz bietet einen effektiven Schutz für elektronische Geräte und kann Schäden durch Überspannungen verhindern. **
-
Welche Daten werden elektronisch an das Finanzamt übermittelt?
Welche Daten werden elektronisch an das Finanzamt übermittelt? In der Regel werden elektronisch Daten wie Einkommenssteuererklärungen, Umsatzsteuervoranmeldungen, Lohnsteueranmeldungen und Gewerbesteuererklärungen an das Finanzamt übermittelt. Diese Daten enthalten Informationen über Einkommen, Umsätze, Steuern und andere relevante finanzielle Angaben, die für die Berechnung der Steuern und die Überprüfung der Steuerpflichtigen erforderlich sind. Die elektronische Übermittlung ermöglicht eine schnellere und effizientere Verarbeitung der Daten durch das Finanzamt und reduziert die Möglichkeit von Fehlern bei der manuellen Dateneingabe. Es ist wichtig, dass die übermittelten Daten korrekt und vollständig sind, um eine ordnungsgemäße Abwicklung der steuerlichen Angelegenheiten zu gewährleisten. **
Ähnliche Suchbegriffe für Brennenstuhl-1506240---Elektronisch
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "elektronisch"?
"Elektronisch" bezieht sich auf etwas, das mit Hilfe von Elektronik oder elektronischen Komponenten funktioniert oder betrieben wird. Es bezieht sich auf die Verwendung von elektrischem Strom oder elektronischen Schaltungen zur Steuerung oder Übertragung von Informationen oder zur Durchführung von Aufgaben. Elektronische Geräte, wie Computer, Smartphones oder Fernseher, sind Beispiele für elektronische Geräte. **
-
Werden Personenkontrollen elektronisch vermerkt?
Ja, Personenkontrollen können elektronisch vermerkt werden. In vielen Ländern und Organisationen werden elektronische Systeme verwendet, um Informationen über Personenkontrollen zu erfassen und zu speichern. Dies ermöglicht eine effiziente Verwaltung und Überwachung von Sicherheitsmaßnahmen. **
-
Was bedeutet "elektronisch übermittelt"?
"Elektronisch übermittelt" bedeutet, dass Informationen oder Daten mithilfe von elektronischen Geräten und Technologien übertragen werden. Dies kann beispielsweise per E-Mail, Fax, Online-Formular oder über elektronische Datenübertragungsprotokolle wie FTP oder HTTP erfolgen. Der Vorteil der elektronischen Übermittlung liegt in der schnellen und effizienten Übertragung von Informationen über große Entfernungen hinweg. **
-
Was bedeutet elektronisch übermittelt?
"Was bedeutet elektronisch übermittelt?" Elektronisch übermittelt bedeutet, dass Informationen, Daten oder Dokumente mithilfe von elektronischen Geräten oder Systemen wie Computer, Smartphone oder Internet verschickt werden. Dies kann beispielsweise per E-Mail, über Online-Plattformen, durch Datenübertragung oder mittels elektronischer Signaturen erfolgen. Der Vorteil liegt darin, dass die Übermittlung schnell, effizient und kostengünstig erfolgen kann, ohne physische Dokumente oder Postwege zu benötigen. Es ist wichtig zu beachten, dass bei der elektronischen Übermittlung auch Sicherheitsaspekte wie Datenschutz und Verschlüsselung berücksichtigt werden müssen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.