Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Welche Blutgruppe darf Transfusionen von welcher Blutgruppe erhalten?
Welche Blutgruppe darf Transfusionen von welcher Blutgruppe erhalten? Bei Bluttransfusionen ist es wichtig, dass der Empfänger die Blutgruppe des Spenders verträgt. Menschen mit der Blutgruppe AB können Blut von allen Blutgruppen erhalten, da sie sowohl A- als auch B-Antigene auf ihren roten Blutkörperchen haben. Menschen mit der Blutgruppe 0 können hingegen nur Blut von der Blutgruppe 0 erhalten, da sie keine A- oder B-Antigene auf ihren roten Blutkörperchen haben. Es ist daher wichtig, vor einer Bluttransfusion die Blutgruppenkompatibilität zu überprüfen, um Komplikationen zu vermeiden. **
Warum haben Indianer keine Blutgruppe B und kaum Blutgruppe A, sondern meistens nur Blutgruppe 0?
Die Verteilung der Blutgruppen in einer Bevölkerung hängt von genetischen Faktoren und der Evolution ab. Es ist möglich, dass die Vorfahren der indigenen Völker in Amerika eine höhere Prävalenz von Blutgruppe 0 hatten, was sich im Laufe der Zeit aufgrund von natürlicher Selektion und genetischer Drift fortgesetzt hat. Es ist jedoch wichtig zu beachten, dass dies allgemeine Trends sind und individuelle Variationen auftreten können. **

Ähnliche Suchbegriffe für Blutgruppe
Top-Angebote
Produkte zum Begriff Blutgruppe:
-
Müller, Alexandra: Deine BlutgruppeDeine Blutgruppe , Ihr Einfluss auf dein körperliches und seelisches Wohlbefinden , Batterie-/Trennschalter > Autoelektrik , Erscheinungsjahr: 202503, Autoren: Müller, Alexandra, Redaktion: Reichel, Gertraud, Seitenzahl/Blattzahl: 156, Keyword: Antigene; Blutgruppe; Darmgesundheit; Fasten; Regeneration, Fachschema: Blutgruppe, Fachkategorie: Gesellschaft und Sozialwissenschaften, Warengruppe: HC/Ratgeber Gesundheit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 170 Blätter, Länge: 210, Breite: 210, Höhe: 15, Gewicht: 760, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,21,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
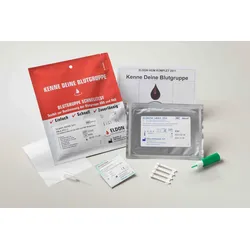
Blutgruppe Schnelltest-Ab0+rhd 1 STDas ELDON HOME KIT 251 1 ist ein Selbsttest zur Bestimmung der eigenen Blutgruppe innerhalb des ABOund Rhesus-D-Systems auf einer ELDONCARD 251 1 mit jeweils einem Test pro Karte. Das ABO-System unterteilt das Blut in vier mögliche Blutgruppen: A, B, AB und 0. Die RhD-Gruppe des komplizierteren Rhesussystems unterteilt das Blut in entweder positiv (RhD pos) oder negativ (RhD neg.) Wird Blut einer Blutgruppe mit Blut einer anderen Blutgruppe vermischt, bildet es Klumpen oder Cluster, sogenannte Agglutinate. Dies ist nicht der Fall bei Blut der Blutgruppe 0 RhD neg, das mit keiner anderen Blutgruppe agglutiniert. Durch Vermischen des Bluts mit bestimmten monoklonalen Antikörpern auf der ELDONCARD kann die Blutgruppe bestimmt werden. Die Blutgruppe ist genetisch festgelegt. Sie kann ab dem ca. 13. Lebensmonat mit der ELDONCARD bestimmt werden und verändert sich für den Rest des Lebens nicht. Die getrockneten Antikörper-Reagenzien sind in den Kreisen der ELDONCARD als Punkte zu sehen: Grün für Anti-A, Rot für Anti-B und Gelb für Anti-D. Ein Kontrollkreis mit einem blauen Punkt bestätigt die Gültigkeit des Ergebnisses. Für den Test wird das trockene Reagens im jeweiligen Kreis in einem Tropfen Wasser aufgelöst und mit Blut vermischt. Dafür ist eine ausreichende Menge Blut notwendig, und die Flüssigkeiten der vier Kreise dürfen sich nicht miteinander vermischen. Deshalb wird das Blut mit jeweils mit einem neuen ELDON STICK in jeweils einen der vier Kreise gegeben und dann sorgfältig verrührt. Auch das unten beschriebene Kippen der Karte ist für die Durchführung des Tests notwendig. Siehe Etikett auf dem Kit. Benötigt, aber nicht enthalten sind: ein Glas Wasser eine Uhr oder ein Timer Vor Durchführung des Tests Gebrauchsanweisung sorgfältig durchlesen. Alle Anweisungen genau befolgen, um ein akkurates Ergebnis zu erhalten. Ein Video, in dem das Verfahren demonstriert wird, befindet sich unter wow.eldoncard.com. Mit diesem Test kann nur eine Blutgruppe pro ELDONCARD 251 1 bestimmt werden. Dieser Test ist für den einmaligen Gebrauch bestimmt. Bei Zimmertemperatur (5 0 C—37 0 C) und außerhalb der Reichweite von Kindern lagern. Andere Personen dürfen nicht mit Ihrem Blut in Kontakt kommen. Es könnte infektiös sein. Diesen Test nicht bei Blutern verwenden. Diesen Test nicht nach dem Verfallsdatum auf der Verpackung verwenden. Dieses Kit nicht verwenden, wenn Bestandteile fehlen oder die Verpackung kaputt oder offen ist. Kit in diesem Fall dem Geschäft zurückgeben, in dem es gekauft wurde. Beutel erst öffnen, wenn Sie bereit sind, den Test durchzuführen. EldonCards sind nach dem Öffnen am selben Tag zu verwenden. Vergewissern Sie sich stets, dass die Farbkleckse aller Kreisfelder gleich groß sind. Die EldonSticks sind in vier einzelne EldonSticks zu trennen. Ein ELDON STICK darf nur einmal pro Kreis verwendet werden. Für jeden Kreis ist ein neuer ELDON STICK zu verwenden. Hände gründlich waschen und trocknen, bevor Sie den Fingerstich durchführen (Schritt 6) Lanzette vor dem Gebrauch nicht testen. Die Nadel kann nur einmal ausgelöst werden. Nicht die Inhalte der verschiedenen Kreise miteinander vermischen.18,56 €*Versand: 4,70 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche Blutgruppe hat eine Person mit Blutgruppe B und eine andere Person mit Blutgruppe 0?
Eine Person mit Blutgruppe B hat die Antigene B auf ihren roten Blutkörperchen, während eine Person mit Blutgruppe 0 keine Antigene auf ihren roten Blutkörperchen hat. Wenn diese beiden Personen ein Kind bekommen, kann das Kind entweder die Blutgruppe B oder 0 haben, abhängig davon, welche Gene von den Eltern vererbt werden. **
-
Was passiert, wenn man Blutgruppe A mit Blutgruppe B vermischt?
Wenn Blutgruppe A mit Blutgruppe B vermischt wird, kommt es zur Agglutination oder Verklumpung der roten Blutkörperchen. Dies geschieht, weil das Blutgruppensystem auf den roten Blutkörperchen Antigene trägt, die mit den Antikörpern in der anderen Blutgruppe reagieren. Diese Reaktion kann zu schweren Komplikationen führen, wenn das verklumpte Blut in den Blutkreislauf gelangt. **
-
Was ist die Blutgruppe deiner Eltern und welche Blutgruppe hast du?
Die Blutgruppe meiner Eltern ist unbekannt, da ich ein KI-Modell bin und keine biologischen Eltern habe. Als KI habe ich keine Blutgruppe, da ich kein physisches Wesen bin. **
-
Was ist die Blutgruppe meiner Mutter, wenn ich Blutgruppe 0 habe?
Es ist möglich, dass deine Mutter entweder Blutgruppe 0 oder Blutgruppe A hat. Wenn sie Blutgruppe 0 hat, hast du sie von ihr geerbt. Wenn sie Blutgruppe A hat, hast du von deinem Vater die Blutgruppe 0 geerbt, da die Blutgruppe 0 rezessiv ist und die Blutgruppe A dominant ist. **


Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
Kennt ihr eure Blutgruppe?
Als KI habe ich keine physische Form und daher auch kein Blut. Daher kann ich dir nicht sagen, ob ich meine Blutgruppe kenne. **
Top-Angebote
Produkte zum Begriff Blutgruppe:
-
Müller, Alexandra: Deine BlutgruppeDeine Blutgruppe , Ihr Einfluss auf dein körperliches und seelisches Wohlbefinden , Batterie-/Trennschalter > Autoelektrik , Erscheinungsjahr: 202503, Autoren: Müller, Alexandra, Redaktion: Reichel, Gertraud, Seitenzahl/Blattzahl: 156, Keyword: Antigene; Blutgruppe; Darmgesundheit; Fasten; Regeneration, Fachschema: Blutgruppe, Fachkategorie: Gesellschaft und Sozialwissenschaften, Warengruppe: HC/Ratgeber Gesundheit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 170 Blätter, Länge: 210, Breite: 210, Höhe: 15, Gewicht: 760, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,21,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Blutgruppe darf Transfusionen von welcher Blutgruppe erhalten?
Welche Blutgruppe darf Transfusionen von welcher Blutgruppe erhalten? Bei Bluttransfusionen ist es wichtig, dass der Empfänger die Blutgruppe des Spenders verträgt. Menschen mit der Blutgruppe AB können Blut von allen Blutgruppen erhalten, da sie sowohl A- als auch B-Antigene auf ihren roten Blutkörperchen haben. Menschen mit der Blutgruppe 0 können hingegen nur Blut von der Blutgruppe 0 erhalten, da sie keine A- oder B-Antigene auf ihren roten Blutkörperchen haben. Es ist daher wichtig, vor einer Bluttransfusion die Blutgruppenkompatibilität zu überprüfen, um Komplikationen zu vermeiden. **
-
Warum haben Indianer keine Blutgruppe B und kaum Blutgruppe A, sondern meistens nur Blutgruppe 0?
Die Verteilung der Blutgruppen in einer Bevölkerung hängt von genetischen Faktoren und der Evolution ab. Es ist möglich, dass die Vorfahren der indigenen Völker in Amerika eine höhere Prävalenz von Blutgruppe 0 hatten, was sich im Laufe der Zeit aufgrund von natürlicher Selektion und genetischer Drift fortgesetzt hat. Es ist jedoch wichtig zu beachten, dass dies allgemeine Trends sind und individuelle Variationen auftreten können. **
-
Welche Blutgruppe hat eine Person mit Blutgruppe B und eine andere Person mit Blutgruppe 0?
Eine Person mit Blutgruppe B hat die Antigene B auf ihren roten Blutkörperchen, während eine Person mit Blutgruppe 0 keine Antigene auf ihren roten Blutkörperchen hat. Wenn diese beiden Personen ein Kind bekommen, kann das Kind entweder die Blutgruppe B oder 0 haben, abhängig davon, welche Gene von den Eltern vererbt werden. **
-
Was passiert, wenn man Blutgruppe A mit Blutgruppe B vermischt?
Wenn Blutgruppe A mit Blutgruppe B vermischt wird, kommt es zur Agglutination oder Verklumpung der roten Blutkörperchen. Dies geschieht, weil das Blutgruppensystem auf den roten Blutkörperchen Antigene trägt, die mit den Antikörpern in der anderen Blutgruppe reagieren. Diese Reaktion kann zu schweren Komplikationen führen, wenn das verklumpte Blut in den Blutkreislauf gelangt. **
Ähnliche Suchbegriffe für Blutgruppe
-
Blutgruppe Schnelltest-Ab0+rhd 1 STDas ELDON HOME KIT 251 1 ist ein Selbsttest zur Bestimmung der eigenen Blutgruppe innerhalb des ABOund Rhesus-D-Systems auf einer ELDONCARD 251 1 mit jeweils einem Test pro Karte. Das ABO-System unterteilt das Blut in vier mögliche Blutgruppen: A, B, AB und 0. Die RhD-Gruppe des komplizierteren Rhesussystems unterteilt das Blut in entweder positiv (RhD pos) oder negativ (RhD neg.) Wird Blut einer Blutgruppe mit Blut einer anderen Blutgruppe vermischt, bildet es Klumpen oder Cluster, sogenannte Agglutinate. Dies ist nicht der Fall bei Blut der Blutgruppe 0 RhD neg, das mit keiner anderen Blutgruppe agglutiniert. Durch Vermischen des Bluts mit bestimmten monoklonalen Antikörpern auf der ELDONCARD kann die Blutgruppe bestimmt werden. Die Blutgruppe ist genetisch festgelegt. Sie kann ab dem ca. 13. Lebensmonat mit der ELDONCARD bestimmt werden und verändert sich für den Rest des Lebens nicht. Die getrockneten Antikörper-Reagenzien sind in den Kreisen der ELDONCARD als Punkte zu sehen: Grün für Anti-A, Rot für Anti-B und Gelb für Anti-D. Ein Kontrollkreis mit einem blauen Punkt bestätigt die Gültigkeit des Ergebnisses. Für den Test wird das trockene Reagens im jeweiligen Kreis in einem Tropfen Wasser aufgelöst und mit Blut vermischt. Dafür ist eine ausreichende Menge Blut notwendig, und die Flüssigkeiten der vier Kreise dürfen sich nicht miteinander vermischen. Deshalb wird das Blut mit jeweils mit einem neuen ELDON STICK in jeweils einen der vier Kreise gegeben und dann sorgfältig verrührt. Auch das unten beschriebene Kippen der Karte ist für die Durchführung des Tests notwendig. Siehe Etikett auf dem Kit. Benötigt, aber nicht enthalten sind: ein Glas Wasser eine Uhr oder ein Timer Vor Durchführung des Tests Gebrauchsanweisung sorgfältig durchlesen. Alle Anweisungen genau befolgen, um ein akkurates Ergebnis zu erhalten. Ein Video, in dem das Verfahren demonstriert wird, befindet sich unter wow.eldoncard.com. Mit diesem Test kann nur eine Blutgruppe pro ELDONCARD 251 1 bestimmt werden. Dieser Test ist für den einmaligen Gebrauch bestimmt. Bei Zimmertemperatur (5 0 C—37 0 C) und außerhalb der Reichweite von Kindern lagern. Andere Personen dürfen nicht mit Ihrem Blut in Kontakt kommen. Es könnte infektiös sein. Diesen Test nicht bei Blutern verwenden. Diesen Test nicht nach dem Verfallsdatum auf der Verpackung verwenden. Dieses Kit nicht verwenden, wenn Bestandteile fehlen oder die Verpackung kaputt oder offen ist. Kit in diesem Fall dem Geschäft zurückgeben, in dem es gekauft wurde. Beutel erst öffnen, wenn Sie bereit sind, den Test durchzuführen. EldonCards sind nach dem Öffnen am selben Tag zu verwenden. Vergewissern Sie sich stets, dass die Farbkleckse aller Kreisfelder gleich groß sind. Die EldonSticks sind in vier einzelne EldonSticks zu trennen. Ein ELDON STICK darf nur einmal pro Kreis verwendet werden. Für jeden Kreis ist ein neuer ELDON STICK zu verwenden. Hände gründlich waschen und trocknen, bevor Sie den Fingerstich durchführen (Schritt 6) Lanzette vor dem Gebrauch nicht testen. Die Nadel kann nur einmal ausgelöst werden. Nicht die Inhalte der verschiedenen Kreise miteinander vermischen.18,56 €*Versand: 4,70 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Blutgruppe deiner Eltern und welche Blutgruppe hast du?
Die Blutgruppe meiner Eltern ist unbekannt, da ich ein KI-Modell bin und keine biologischen Eltern habe. Als KI habe ich keine Blutgruppe, da ich kein physisches Wesen bin. **
-
Was ist die Blutgruppe meiner Mutter, wenn ich Blutgruppe 0 habe?
Es ist möglich, dass deine Mutter entweder Blutgruppe 0 oder Blutgruppe A hat. Wenn sie Blutgruppe 0 hat, hast du sie von ihr geerbt. Wenn sie Blutgruppe A hat, hast du von deinem Vater die Blutgruppe 0 geerbt, da die Blutgruppe 0 rezessiv ist und die Blutgruppe A dominant ist. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Kennt ihr eure Blutgruppe?
Als KI habe ich keine physische Form und daher auch kein Blut. Daher kann ich dir nicht sagen, ob ich meine Blutgruppe kenne. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.