Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Glaub mir, Capital Bea.
Ich kann dir versichern, dass ich ein AI-Modell bin und keinen Glauben habe. Ich bin darauf programmiert, Informationen zu liefern und Fragen zu beantworten, basierend auf den Daten, die mir zur Verfügung stehen. **
Was heisst per beA?
Per beA bedeutet, dass die Kommunikation über das besondere elektronische Anwaltspostfach (beA) erfolgt. Das beA ist ein sicherer elektronischer Nachrichtendienst, der speziell für die Kommunikation zwischen Anwälten und Gerichten entwickelt wurde. Durch die Nutzung des beA können vertrauliche Informationen und Dokumente sicher ausgetauscht werden. Anwälte sind in Deutschland verpflichtet, das beA für die Kommunikation mit Gerichten zu nutzen. Dadurch soll die Effizienz und Sicherheit der Kommunikation im Justizwesen verbessert werden. **

Ähnliche Suchbegriffe für BEA-EVOLOOP-Radarscanner-Anwesenheit
Top-Angebote
Produkte zum Begriff BEA-EVOLOOP-Radarscanner-Anwesenheit:
-
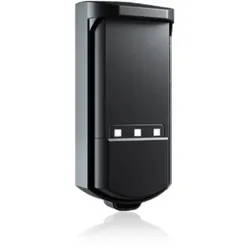
Sommer RADAR-Scanner EVOLOOPSommer RADAR-Scanner EVOLOOP – Intelligente Alternative zu Induktionsschleifen und Lichtschranken Lieferumfang 1 x Sommer RADAR-Scanner EVOLOOP 1 x Anschlusskabel, 3 m Moderne Sensortechnologie für maximale Effizienz Der Sommer RADAR-Scanner EVOLOOP ist eine innovative Lösung für die zuverlässige Erkennung von Fahrzeugen und Personen im Zufahrtsbereich. Als moderne Alternative zu klassischen Induktionsschleifen und Lichtschranken bietet der RADAR-Scanner EVOLOOP eine flexible und intelligente Steuerung von Schranken- und Zugangssystemen. Dank modernster Radartechnologie sorgt der Sommer RADAR-Scanner EVOLOOP für eine präzise Erfassung – unabhängig von Witterungsbedingungen oder Bodenbeschaffenheit. Flexibilität durch virtuelle Schleifen Ein besonderes Highlight des Sommer RADAR-Scanner EVOLOOP ist die Möglichkeit, bis zu drei virtuelle Schleifen individuell zu konfigurieren. Mit einem großzügigen 140° Sichtfeld deckt der RADAR-Scanner EVOLOOP einen großen Erfassungsbereich ab und ermöglicht eine flexible Anpassung an unterschiedlichste Einsatzbereiche. Ob Einfahrt, Parkplatz oder Industrieanlage – der Sommer RADAR-Scanner EVOLOOP passt sich optimal Ihren Anforderungen an. Sicherheit für Fahrzeuge und Fußgänger Der Sommer RADAR-Scanner EVOLOOP erhöht die Sicherheit im täglichen Betrieb erheblich. Durch die präzise Objekterkennung werden sowohl Fahrzeuge als auch Fußgänger zuverlässig erkannt und geschützt. Die intelligente Steuerung reduziert das Risiko von Kollisionen mit Schrankenanlagen und erfüllt wichtige Sicherheitsanforderungen wie den Schutz gemäß EN12453 Typ D. Der RADAR-Scanner EVOLOOP sorgt somit für einen reibungslosen und sicheren Ablauf an Zufahrten. Innovative Radar-Technologie für präzise Erkennung Ausgestattet mit der leistungsstarken MoWa Inside Technologie auf Basis der FMCW-Messmethode bietet der Sommer RADAR-Scanner EVOLOOP eine exakte Analyse von Bewegung und Entfernung. Durch die Auswertung der Frequenzverschiebung erkennt der RADAR-Scanner EVOLOOP zuverlässig sowohl stehende als auch bewegte Objekte. Diese intelligente Technologie ermöglicht eine genaue Klassifizierung von Personen und Fahrzeugen – selbst unter schwierigen Bedingungen. Technische Details im Überblick Schutzart: IP65 (staub- und strahlwassergeschützt) Temperaturbereich: -25 °C bis +55 °C Sichtfeld: 140° Virtuelle Schleifen: bis zu 3 individuell konfigurierbar Technologie: FMCW Radar (MoWa Inside) Spannungsversorgung: DC 12–30 V / AC 12–24 V Einfache Installation und vielseitige Einsatzmöglichkeiten Der Sommer RADAR-Scanner EVOLOOP lässt sich schnell und unkompliziert installieren und ist sofort einsatzbereit. Im Lieferumfang ist bereits ein 3 Meter langes Anschlusskabel enthalten, sodass Sie direkt mit der Montage beginnen können. Der RADAR-Scanner EVOLOOP eignet sich ideal für Schrankenanlagen, Zufahrtskontrollen sowie moderne Parksysteme und kann problemlos in bestehende Systeme integriert werden. Jetzt bei Scheurich24 bestellen Setzen Sie auf intelligente Technologie und maximale Sicherheit mit dem Sommer RADAR-Scanner EVOLOOP. Bei Scheurich24 profitieren Sie von hochwertigen Markenprodukten, schneller Lieferung und kompetenter Beratung. Optimieren Sie Ihre Zufahrtskontrolle und ersetzen Sie herkömmliche Systeme durch den leistungsstarken RADAR-Scanner EVOLOOP – jetzt bequem online bestellen.1187,95 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Davies, Bea: Super-GAUSuper-GAU , Mitreißende Reflexion über die Katastrophe von Fukushima , Differentiallager > Differentiale & Teile , Erscheinungsjahr: 20250225, Autoren: Davies, Bea, Seitenzahl/Blattzahl: 208, Abbildungen: Mit schwarz-weiß-Zeichnungen, Themenüberschrift: COMICS & GRAPHIC NOVELS / General, Keyword: Graphic Novel für Erwachsene Deutsch; comic buch deutsch; comic buch zum verschenken; erfahrungen bücher wahre geschichten; fukushima comic; illustrierte bücher für erwachsene; japan buch; japan roman; manga für erwachsene; schicksale wahre geschichten; tsunami comic; umweltkatastrophe comic buch, Fachschema: Comic~Comic / Graphic Novel~Graphic Novel, Fachkategorie: Graphic Novel / Comic: Memoiren, Tatsachenberichte, Sachliteratur~Graphic Novel / Comic / Manga: Gesellschaft / Kultur~Comics im europäischen Stil / Tradition~Belletristik: Humor, Interesse Alter: empfohlenes Alter: ab 12 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 12, bis Alter: 99, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 20, Gewicht: 768, Produktform: Gebunden, Genre: Belletristik,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist ein beA?
Ein beA steht für das besondere elektronische Anwaltspostfach und ist ein elektronisches Kommunikationssystem, das speziell für die sichere und vertrauliche Kommunikation zwischen Anwälten und Gerichten entwickelt wurde. Es dient dazu, Schriftsätze, Mitteilungen und Dokumente digital auszutauschen und zu versenden. Das beA ermöglicht eine effiziente und zeitnahe Kommunikation sowie eine papierlose Aktenführung. Anwälte sind gesetzlich verpflichtet, das beA zu nutzen, um mit Gerichten und anderen Anwälten zu kommunizieren. Es bietet zudem zusätzliche Sicherheitsmechanismen wie die qualifizierte elektronische Signatur, um die Vertraulichkeit und Integrität der übermittelten Informationen zu gewährleisten. **
-
Für was steht beA?
beA steht für das besondere elektronische Anwaltspostfach und ist eine sichere Kommunikationsplattform für Rechtsanwälte in Deutschland. Es ermöglicht den verschlüsselten Austausch von Nachrichten und Dokumenten zwischen Anwälten, Gerichten und Behörden. beA wurde eingeführt, um die Kommunikation im anwaltlichen Bereich effizienter und sicherer zu gestalten. Es dient der elektronischen Aktenführung und erleichtert den Zugriff auf wichtige Informationen und Dokumente. Insgesamt soll beA die Digitalisierung im Rechtsbereich vorantreiben und die Arbeit von Anwälten erleichtern. **
-
Wann wird beA Pflicht?
Das besondere elektronische Anwaltspostfach (beA) ist bereits seit dem 1. Januar 2018 für alle Rechtsanwältinnen und Rechtsanwälte verpflichtend. Es dient der sicheren elektronischen Kommunikation zwischen Anwältinnen und Anwälten sowie Gerichten. Die Einführung des beA war jedoch von technischen Problemen begleitet, weshalb die Nutzung zunächst ausgesetzt wurde. Seit dem 3. September 2018 ist das beA wieder verpflichtend, jedoch gibt es weiterhin Diskussionen über die Sicherheit und Funktionalität des Systems. Es bleibt abzuwarten, wie sich die Situation weiterentwickelt und ob möglicherweise Anpassungen oder Verbesserungen am beA vorgenommen werden. **
-
Wie funktioniert das beA?
Das besondere elektronische Anwaltspostfach (beA) ist ein sicherer Kommunikationskanal für Anwälte, über den sie elektronische Nachrichten mit anderen Anwälten, Gerichten und Behörden austauschen können. Um das beA nutzen zu können, benötigt jeder Anwalt eine beA-Karte, die mit einem Zertifikat versehen ist. Diese Karte dient zur sicheren Authentifizierung und Verschlüsselung der Nachrichten. Anwälte können über das beA Dokumente elektronisch versenden, empfangen und verwalten. Das beA bietet zudem Funktionen wie die elektronische Zustellung von Dokumenten durch Gerichte und Behörden sowie die Möglichkeit, elektronische Akten zu führen. **


Ist das beA verpflichtend?
Ja, das besondere elektronische Anwaltspostfach (beA) ist für Rechtsanwälte in Deutschland verpflichtend. Es dient der sicheren elektronischen Kommunikation zwischen Anwälten, Gerichten und Behörden. Die Nutzung des beA ist gesetzlich vorgeschrieben und wird von der Bundesrechtsanwaltskammer überwacht. Rechtsanwälte müssen daher über ein beA verfügen und es aktiv nutzen, um ihrer Berufspflicht nachzukommen. Die elektronische Kommunikation über das beA soll den Austausch von Dokumenten effizienter und sicherer gestalten. **
Was bedeutet per beA?
Per beA bedeutet, dass eine Kommunikation oder ein Dokument über das besondere elektronische Anwaltspostfach (beA) versendet wird. Das beA ist ein sicherer elektronischer Kommunikationskanal, der von Rechtsanwälten genutzt wird, um vertrauliche Informationen auszutauschen. Durch die Nutzung des beA können Dokumente schnell, einfach und rechtssicher versendet werden. Dies ermöglicht eine effiziente und zeitnahe Kommunikation zwischen Anwälten, Gerichten und anderen Behörden. Insgesamt bietet das beA eine moderne und digitale Lösung für die Kommunikation im juristischen Bereich. **
Top-Angebote
Produkte zum Begriff BEA-EVOLOOP-Radarscanner-Anwesenheit:
-
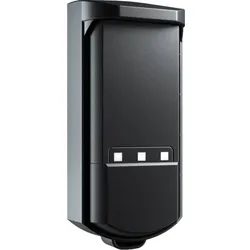
BEA EVOLOOP Radarscanner Anwesenheit/Öffnung 7,0x7,0mBea EVOLOOP Sensor für Schrankensysteme EVOLOOP ist die digitale Alternative zu Induktionsschleifen und Lichtschranken und ersetzt harte Arbeit durch intelligente Arbeit. Dank des 140°-Sichtfeldes können Sie bis zu 3 virtuelle Schleifen unabhängig voneinander konfigurieren und für Ihre Anwendung anzupassen. EVOLOOP kann nicht nur das Öffnen und Schließen der Schranke auslösen, sondern auch Ticketing- und Kennzeichenerkennungssysteme aktivieren. Außerdem kann er sowohl Fahrzeuge als auch Fußgänger (Typ D) schützen, indem es das Risiko eines Kontakts mit dem Schrankenbaum in allen Umgebungen und unter allen Bedingungen reduziert. Anschließen und loslegen Keine staubigen Straßenarbeiten mit lärmenden und schweren Geräten mehr. Genießen Sie eine montagefreundliche, saubere und zeitsparende Erfahrung mit EVOLOOP. Montieren Sie einfach den Sensor, schließen Sie ihn an und starten Sie das Auto-Setup. Verbinden & einstellen Starten Sie über die mobile App ein einfaches Auto-Setup und richten Sie im Handumdrehen 2 vorkonfigurierte Schleifen ein. Falls gewünscht, können Sie bis zu 3 virtuelle Schleifen unabhängig voneinander konfigurieren. Schleifentyp und den Zieltyp auswählen und eine Richtungserkennung zur Querverkehrerkennung hinzufügen. KONFORMITÄT EN 12453 (Typ D) Vielseitige Lösung EVOLOOP passt sich an alle Anwendungen an. Egal, ob Sie ein gebührenpflichtiges Parksystem einrichten wollen oder einen Schutz gegen Kollisionen mit dem Schrankenbaum benötigen. EVOLOOP bietet alles. Bei jedem Wetter, auf allen Oberflächen EVOLOOP kann bei jedem Wetter und auf allen Straßenbelägen installiert werden. Die virtuellen Schleifen sind absolut zuverlässig und widerstandsfähig in allen Umgebungen und Bedingungen. Durch Mikrowellentechnologie ignorieren extreme Wetterbedingungen wie Nebel, starken Regen, Frost oder Schnee. Technische Daten Technologie FMCW, Mowa inside (Mikrowellen) Sendefrequenz 60 GHz Maximales Erfassungsfeld Bis zu 7 m Dichte der Sendeleistung < 20 dBm EIRP Radar-Sichtfeld 140° Öffnungsfeld und 40° in der Höhe Prüfkörper für Schutzklasse D Eckreflektor mit RCS = 0,17 m2 Seitliche Winkeleinstellung -20° bis +20° Stromversorgung* 12-30 V DC +/-10 % – 12-24 V AC +/-10 % Leistungsaufnahme <3 W Einschalt-Spitzenstrom 1.3A Kabellänge 3 m (Standard) Antwortzeit Typischerweise 100 ms (max. 250 ms) Eingang 1 Optokoppler (galvanisch isoliert – polaritätsfrei) LED-Signal 3 RGB LED und 1 weiße LED für Bluetooth® Abmessungen 50 mm x 150 mm x 68 mm (Formfaktor) Temperaturbereich -25 °C bis +55 °C **; 0-95 % relative Luftfeuchtigkeit, nicht kondensierend. Schutzklasse IP65 (IEC/EN 60529) Gehäusematerial/Farbe PC/ASA/Aluminium ADC12 – schwarze Farbe Bluetooth® Betriebsbandbreite: 2402 MHz – 2480 MHz Maximale Sendeleistung: 12 dBm Ausgänge* 2 elektronische Relais (galvanisch getrennt - polaritätsfrei)1 Relais Konformität Dieses Produkt entspricht allen geltenden EG-Richtlinien. Für weitere Informationen, siehe Konformitätserklärung. Bitte beachten Sie, dass externe Stromquellen eine doppelte Isolierung von Primärspannungen gewährleisten müssen. Bei Verwendung einer Wechselstromversorgung ist die maximale Temperatur auf 50 °C begrenzt. Alle Werte wurden unter Standardbedingungen bei einer Temperatur von 25 °C gemessen. Technische Daten können ohne vorherige Ankündigung geändert werden. Für den Bea EVO Loop Sensor wird keine extra Fernbedienung zur Einrichtung benötigt. Die Programmierung findet über eine Handyapp statt, die sich über Bluetooth mit dem Gerät verbindet.898,00 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Metallgehäuse und Halterung für BEA EVOLOOP SensorMaximaler Schutz für Ihre Sensorik: Metallgehäuse und Halterung für BEA EVOLOOP Sensor Lieferumfang 1 x Gehäuse 1 x Bohrschablone Montagematerial Suchen Sie nach einer kompromisslos sicheren Lösung, um Ihre wertvolle Sensortechnik im industriellen oder gewerblichen Alltag vor äußeren Einwirkungen zu schützen? Als Ihr zuverlässiger und erfahrener Onlinehändler Scheurich24 bieten wir Ihnen die perfekte Sicherheitslösung: Das robuste Metallgehäuse und Halterung für BEA EVOLOOP Sensor. Dieses speziell entwickelte Schutzzubehör des Premium-Herstellers BEA garantiert eine extrem lange Lebensdauer und schützt Ihre Steuerungstechnik effektiv vor mechanischen Beschädigungen sowie Vandalismus. Wenn Sie das hochwertige Metallgehäuse und Halterung für BEA EVOLOOP Sensor bei uns erwerben, sichern Sie sich eine nachhaltige Wertbeständigkeit Ihrer Toranlagen. Massiver Stahl für extreme Belastungen im Alltag Im harten Industriealltag oder in stark frequentierten Einfahrtsbereichen sind freiliegende Sensoren ständig Risiken ausgesetzt. Das massive Metallgehäuse und Halterung für BEA EVOLOOP Sensor schafft hier zuverlässig Abhilfe. Hergestellt aus extrem robustem, schwarzem Qualitätsstahl widersteht diese Konstruktion selbst härteren Stößen und mechanischen Einflüssen mühelos. Mit dem Metallgehäuse und Halterung für BEA EVOLOOP Sensor wird Ihr Evoloop Radarscanner rundum umschlossen. Das durchdachte Design des Metallgehäuse und Halterung für BEA EVOLOOP Sensor sorgt dafür, dass die Funktion des Scanners in keiner Weise beeinträchtigt wird, während gleichzeitig ein lückenloser Rundumschutz gewährleistet ist. Einfache Montage und passgenaue Konstruktion Neben dem Schutzfaktor überzeugt das Metallgehäuse und Halterung für BEA EVOLOOP Sensor durch eine hervorragende Montagefreundlichkeit. Die im Set integrierte Halterung ermöglicht eine schnelle und absolut stabile Befestigung an Wänden, Pfosten oder Decken. Da das Metallgehäuse und Halterung für BEA EVOLOOP Sensor exakt für den Evoloop Sensor maßgeschneidert wurde, entfallen mühsame Anpassungsarbeiten bei der Installation vollständig. Verlassen Sie sich auf eine kompromisslose Passform, die Ihnen wertvolle Montagezeit spart. Jedes Metallgehäuse und Halterung für BEA EVOLOOP Sensor steht für höchste Präzision direkt vom Markenhersteller BEA. Zuverlässige Investition in Ihre Betriebssicherheit bei Scheurich24 Ausfälle von Toranlagen oder Sensoren aufgrund von Beschädigungen sind nicht nur ärgerlich, sondern oft auch mit hohen Reparaturkosten verbunden. Mit dem Metallgehäuse und Halterung für BEA EVOLOOP Sensor beugen sich solchen Ausfallzeiten proaktiv vor. Bei Scheurich24 legen wir größten Wert darauf, Ihnen ausschließlich praxiserprobte und langlebige Produkte anzubieten. Bestellen Sie Ihr neues Metallgehäuse und Halterung für BEA EVOLOOP Sensor noch heute bequem online und profitieren Sie von unserer schnellen Lieferung sowie unserer kompetenten Fachberatung. Das Metallgehäuse und Halterung für BEA EVOLOOP Sensor ist die wirtschaftlich kluge Entscheidung für jeden zukunftsorientierten Betrieb. Sichern Sie Ihre Sensorik mit dem Metallgehäuse und Halterung für BEA EVOLOOP Sensor. Technische Details im Überblick Hersteller: BEA Kompatibilität: Perfekt passend für den BEA Evoloop Radarscanner Material: Massiver, extrem widerstandsfähiger Qualitätsstahl Farbe: Elegantes, unauffälliges Schwarz Schutzfunktion: Lückenloser Rundumschutz vor mechanischen Schäden, Stößen und Vandalismus Lieferumfang: Robustes Stahlgehäuse inklusive stabiler Montagehalterung170,00 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Sommer RADAR-Scanner EVOLOOPSommer RADAR-Scanner EVOLOOP – Intelligente Alternative zu Induktionsschleifen und Lichtschranken Lieferumfang 1 x Sommer RADAR-Scanner EVOLOOP 1 x Anschlusskabel, 3 m Moderne Sensortechnologie für maximale Effizienz Der Sommer RADAR-Scanner EVOLOOP ist eine innovative Lösung für die zuverlässige Erkennung von Fahrzeugen und Personen im Zufahrtsbereich. Als moderne Alternative zu klassischen Induktionsschleifen und Lichtschranken bietet der RADAR-Scanner EVOLOOP eine flexible und intelligente Steuerung von Schranken- und Zugangssystemen. Dank modernster Radartechnologie sorgt der Sommer RADAR-Scanner EVOLOOP für eine präzise Erfassung – unabhängig von Witterungsbedingungen oder Bodenbeschaffenheit. Flexibilität durch virtuelle Schleifen Ein besonderes Highlight des Sommer RADAR-Scanner EVOLOOP ist die Möglichkeit, bis zu drei virtuelle Schleifen individuell zu konfigurieren. Mit einem großzügigen 140° Sichtfeld deckt der RADAR-Scanner EVOLOOP einen großen Erfassungsbereich ab und ermöglicht eine flexible Anpassung an unterschiedlichste Einsatzbereiche. Ob Einfahrt, Parkplatz oder Industrieanlage – der Sommer RADAR-Scanner EVOLOOP passt sich optimal Ihren Anforderungen an. Sicherheit für Fahrzeuge und Fußgänger Der Sommer RADAR-Scanner EVOLOOP erhöht die Sicherheit im täglichen Betrieb erheblich. Durch die präzise Objekterkennung werden sowohl Fahrzeuge als auch Fußgänger zuverlässig erkannt und geschützt. Die intelligente Steuerung reduziert das Risiko von Kollisionen mit Schrankenanlagen und erfüllt wichtige Sicherheitsanforderungen wie den Schutz gemäß EN12453 Typ D. Der RADAR-Scanner EVOLOOP sorgt somit für einen reibungslosen und sicheren Ablauf an Zufahrten. Innovative Radar-Technologie für präzise Erkennung Ausgestattet mit der leistungsstarken MoWa Inside Technologie auf Basis der FMCW-Messmethode bietet der Sommer RADAR-Scanner EVOLOOP eine exakte Analyse von Bewegung und Entfernung. Durch die Auswertung der Frequenzverschiebung erkennt der RADAR-Scanner EVOLOOP zuverlässig sowohl stehende als auch bewegte Objekte. Diese intelligente Technologie ermöglicht eine genaue Klassifizierung von Personen und Fahrzeugen – selbst unter schwierigen Bedingungen. Technische Details im Überblick Schutzart: IP65 (staub- und strahlwassergeschützt) Temperaturbereich: -25 °C bis +55 °C Sichtfeld: 140° Virtuelle Schleifen: bis zu 3 individuell konfigurierbar Technologie: FMCW Radar (MoWa Inside) Spannungsversorgung: DC 12–30 V / AC 12–24 V Einfache Installation und vielseitige Einsatzmöglichkeiten Der Sommer RADAR-Scanner EVOLOOP lässt sich schnell und unkompliziert installieren und ist sofort einsatzbereit. Im Lieferumfang ist bereits ein 3 Meter langes Anschlusskabel enthalten, sodass Sie direkt mit der Montage beginnen können. Der RADAR-Scanner EVOLOOP eignet sich ideal für Schrankenanlagen, Zufahrtskontrollen sowie moderne Parksysteme und kann problemlos in bestehende Systeme integriert werden. Jetzt bei Scheurich24 bestellen Setzen Sie auf intelligente Technologie und maximale Sicherheit mit dem Sommer RADAR-Scanner EVOLOOP. Bei Scheurich24 profitieren Sie von hochwertigen Markenprodukten, schneller Lieferung und kompetenter Beratung. Optimieren Sie Ihre Zufahrtskontrolle und ersetzen Sie herkömmliche Systeme durch den leistungsstarken RADAR-Scanner EVOLOOP – jetzt bequem online bestellen.1187,95 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Davies, Bea: Super-GAUSuper-GAU , Mitreißende Reflexion über die Katastrophe von Fukushima , Differentiallager > Differentiale & Teile , Erscheinungsjahr: 20250225, Autoren: Davies, Bea, Seitenzahl/Blattzahl: 208, Abbildungen: Mit schwarz-weiß-Zeichnungen, Themenüberschrift: COMICS & GRAPHIC NOVELS / General, Keyword: Graphic Novel für Erwachsene Deutsch; comic buch deutsch; comic buch zum verschenken; erfahrungen bücher wahre geschichten; fukushima comic; illustrierte bücher für erwachsene; japan buch; japan roman; manga für erwachsene; schicksale wahre geschichten; tsunami comic; umweltkatastrophe comic buch, Fachschema: Comic~Comic / Graphic Novel~Graphic Novel, Fachkategorie: Graphic Novel / Comic: Memoiren, Tatsachenberichte, Sachliteratur~Graphic Novel / Comic / Manga: Gesellschaft / Kultur~Comics im europäischen Stil / Tradition~Belletristik: Humor, Interesse Alter: empfohlenes Alter: ab 12 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 12, bis Alter: 99, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 20, Gewicht: 768, Produktform: Gebunden, Genre: Belletristik,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Glaub mir, Capital Bea.
Ich kann dir versichern, dass ich ein AI-Modell bin und keinen Glauben habe. Ich bin darauf programmiert, Informationen zu liefern und Fragen zu beantworten, basierend auf den Daten, die mir zur Verfügung stehen. **
-
Was heisst per beA?
Per beA bedeutet, dass die Kommunikation über das besondere elektronische Anwaltspostfach (beA) erfolgt. Das beA ist ein sicherer elektronischer Nachrichtendienst, der speziell für die Kommunikation zwischen Anwälten und Gerichten entwickelt wurde. Durch die Nutzung des beA können vertrauliche Informationen und Dokumente sicher ausgetauscht werden. Anwälte sind in Deutschland verpflichtet, das beA für die Kommunikation mit Gerichten zu nutzen. Dadurch soll die Effizienz und Sicherheit der Kommunikation im Justizwesen verbessert werden. **
-
Was ist ein beA?
Ein beA steht für das besondere elektronische Anwaltspostfach und ist ein elektronisches Kommunikationssystem, das speziell für die sichere und vertrauliche Kommunikation zwischen Anwälten und Gerichten entwickelt wurde. Es dient dazu, Schriftsätze, Mitteilungen und Dokumente digital auszutauschen und zu versenden. Das beA ermöglicht eine effiziente und zeitnahe Kommunikation sowie eine papierlose Aktenführung. Anwälte sind gesetzlich verpflichtet, das beA zu nutzen, um mit Gerichten und anderen Anwälten zu kommunizieren. Es bietet zudem zusätzliche Sicherheitsmechanismen wie die qualifizierte elektronische Signatur, um die Vertraulichkeit und Integrität der übermittelten Informationen zu gewährleisten. **
-
Für was steht beA?
beA steht für das besondere elektronische Anwaltspostfach und ist eine sichere Kommunikationsplattform für Rechtsanwälte in Deutschland. Es ermöglicht den verschlüsselten Austausch von Nachrichten und Dokumenten zwischen Anwälten, Gerichten und Behörden. beA wurde eingeführt, um die Kommunikation im anwaltlichen Bereich effizienter und sicherer zu gestalten. Es dient der elektronischen Aktenführung und erleichtert den Zugriff auf wichtige Informationen und Dokumente. Insgesamt soll beA die Digitalisierung im Rechtsbereich vorantreiben und die Arbeit von Anwälten erleichtern. **
Ähnliche Suchbegriffe für BEA-EVOLOOP-Radarscanner-Anwesenheit
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann wird beA Pflicht?
Das besondere elektronische Anwaltspostfach (beA) ist bereits seit dem 1. Januar 2018 für alle Rechtsanwältinnen und Rechtsanwälte verpflichtend. Es dient der sicheren elektronischen Kommunikation zwischen Anwältinnen und Anwälten sowie Gerichten. Die Einführung des beA war jedoch von technischen Problemen begleitet, weshalb die Nutzung zunächst ausgesetzt wurde. Seit dem 3. September 2018 ist das beA wieder verpflichtend, jedoch gibt es weiterhin Diskussionen über die Sicherheit und Funktionalität des Systems. Es bleibt abzuwarten, wie sich die Situation weiterentwickelt und ob möglicherweise Anpassungen oder Verbesserungen am beA vorgenommen werden. **
-
Wie funktioniert das beA?
Das besondere elektronische Anwaltspostfach (beA) ist ein sicherer Kommunikationskanal für Anwälte, über den sie elektronische Nachrichten mit anderen Anwälten, Gerichten und Behörden austauschen können. Um das beA nutzen zu können, benötigt jeder Anwalt eine beA-Karte, die mit einem Zertifikat versehen ist. Diese Karte dient zur sicheren Authentifizierung und Verschlüsselung der Nachrichten. Anwälte können über das beA Dokumente elektronisch versenden, empfangen und verwalten. Das beA bietet zudem Funktionen wie die elektronische Zustellung von Dokumenten durch Gerichte und Behörden sowie die Möglichkeit, elektronische Akten zu führen. **
-
Ist das beA verpflichtend?
Ja, das besondere elektronische Anwaltspostfach (beA) ist für Rechtsanwälte in Deutschland verpflichtend. Es dient der sicheren elektronischen Kommunikation zwischen Anwälten, Gerichten und Behörden. Die Nutzung des beA ist gesetzlich vorgeschrieben und wird von der Bundesrechtsanwaltskammer überwacht. Rechtsanwälte müssen daher über ein beA verfügen und es aktiv nutzen, um ihrer Berufspflicht nachzukommen. Die elektronische Kommunikation über das beA soll den Austausch von Dokumenten effizienter und sicherer gestalten. **
-
Was bedeutet per beA?
Per beA bedeutet, dass eine Kommunikation oder ein Dokument über das besondere elektronische Anwaltspostfach (beA) versendet wird. Das beA ist ein sicherer elektronischer Kommunikationskanal, der von Rechtsanwälten genutzt wird, um vertrauliche Informationen auszutauschen. Durch die Nutzung des beA können Dokumente schnell, einfach und rechtssicher versendet werden. Dies ermöglicht eine effiziente und zeitnahe Kommunikation zwischen Anwälten, Gerichten und anderen Behörden. Insgesamt bietet das beA eine moderne und digitale Lösung für die Kommunikation im juristischen Bereich. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.