Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Quels sont mes points forts en français en ce qui concerne le plaisir de travailler avec les gens et de les conseiller ?
Vos points forts en français concernant le plaisir de travailler avec les gens et de les conseiller sont probablement votre capacité à communiquer clairement et efficacement, votre empathie et votre capacité à comprendre les besoins et les préoccupations des autres. Vous êtes probablement également doué pour établir des relations de confiance avec les personnes avec lesquelles vous travaillez, ce qui vous permet de les conseiller de manière efficace et pertinente. **
Was ist Spicy Ginger?
Was ist Spicy Ginger? Spicy Ginger ist eine Mischung aus scharfem Ingwer und anderen Gewürzen, die oft in der asiatischen Küche verwendet wird. Es verleiht Gerichten eine würzige und aromatische Note. Spicy Ginger kann frisch, getrocknet oder als Pulver verwendet werden und wird häufig in Currys, Suppen, Marinaden und Getränken eingesetzt. Es hat auch gesundheitliche Vorteile, da Ingwer entzündungshemmende und verdauungsfördernde Eigenschaften hat. In der Küche kann Spicy Ginger vielseitig eingesetzt werden und verleiht den Gerichten eine angenehme Schärfe und Würze. **

Ähnliche Suchbegriffe für Avec-Plaisir---Spicy
Top-Angebote
Produkte zum Begriff Avec-Plaisir---Spicy:
-
Spicy Moments - spicy moments - Spicy moments by argon, Audio, 9783732485185Spicy Moments - Spicy Moments Von Spicy Moments By Argon, Argon, 978-3-7324-8518-5, Sprecher: Mona Simoni,luiz Caspers,tim Turner,sabine Schmitt,anja Dorrer, Sprache: Deutsch20,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jentzsch, Andreas: Plaisir Kletterführer Österreich OstPlaisir Kletterführer Österreich Ost , Plaisirklettern ¿ darunter versteht man das Klettern in sehr gut bis gut mit Bohrhaken ausgestatteten Mehrseillängen-Routen oder Klettergärten, die einen moderaten Schwierigkeitsgrad aufweisen. Im vorliegenden Buch werden die schönsten Touren zwischen 5 (5a) und 7 (6b) optisch ansprechend dargestellt. Man sieht sofort, was einem erwartet ¿ Toposkizze, Übersichtsbild, Beschreibung und Schwierigkeitsdiagramm. Mit dem Zugang zur Touren-App hat man die Toureninfo aus dem Buch und eventuelle Aktualisierungen immer griffbereit auf dem Smartphone dabei. Angefangen mit Waldviertel, Wachau und Wienerwald zieht sich die Routensammlung dieses Kletterführers weiter über Hohe Wand, Schneeberg und Rax, Grazer Bergland, Hochschwab, Gesäuse, Totes Gebirge, Ennstal und Kampermauer bis ins Salzkammergut, mit Touren an der Trisselwand, Loser, Ewigen Wand, Plombergstein, Schober und der Wilhelmswand bei Golling. Der Schwerpunkt dieses Kletterführers liegt bei mittelschweren Mehrseillängen Routen, aber es werden auch einige schöne Klettergärten mit leichteren Routen vorgestellt. Egal ob Klettervergnügen in der Nähe des Tales oder perfekt abgesicherte Mehrseillängen-Touren im Hochgebirge, für jeden, der entspannt zwischen Wien-Graz und Salzburg klettern will, ist dieser Plaisir-Kletterführer genau die richtige Wahl. , Sonstige > Karosserie-, Anbauteile & Zubehör , Auflage: 1. Auflage, Erscheinungsjahr: 202309, Produktform: Kartoniert, Autoren: Jentzsch, Andreas~Jentzsch-Rabl, Axel, Auflage: 23001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 335, Keyword: Climbing; Kletterführer; Klettern; Niederösterreich; Salzburg; Steiermark; Österreich, Fachschema: Outdoor, Fachkategorie: Outdoor-Freizeitaktivitäten~Reiseführer: Aktiv-Urlaub, Warengruppe: HC/Reiseführer Sport, Fachkategorie: Reiseführer: Abenteuerurlaub, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Alpinverlag Jentzsch-Rabl, Verlag: Alpinverlag Jentzsch-Rabl, Verlag: Alpinverlag Jentzsch-Rabl GmbH, Länge: 218, Breite: 152, Höhe: 21, Gewicht: 698, Produktform: Klappenbroschur, Genre: Reise, Genre: Reise,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was bedeutet "mit ihr" auf Französisch: "avec elle" oder "avec lui"?
"Mit ihr" wird auf Französisch als "avec elle" übersetzt. "Avec lui" hingegen bedeutet "mit ihm". Die Wahl zwischen "avec elle" und "avec lui" hängt vom Geschlecht der Person ab, mit der man sich befindet. **
-
Was bedeutet "avec suavité"?
"Avec suavité" ist eine französische Phrase, die übersetzt "mit Anmut" oder "mit Liebenswürdigkeit" bedeutet. Es wird verwendet, um auszudrücken, dass eine Handlung oder ein Verhalten auf eine elegante und charmante Weise ausgeführt wird. Es kann auch bedeuten, dass etwas auf eine sanfte und geschmeidige Art und Weise geschieht. **
-
Personen un pact avec le diable?
Il est courant dans les mythes et les légendes que des personnes fassent un pacte avec le diable en échange de pouvoir, de richesse ou de succès. Cependant, dans la réalité, il n'y a aucune preuve concrète de l'existence d'un tel pacte. C'est plutôt une croyance populaire et une métaphore pour décrire les conséquences négatives de la recherche du pouvoir à tout prix. **
-
Warum "avec de la" im Französischen?
"avec de la" wird im Französischen verwendet, um auszudrücken, dass man etwas mit etwas anderem hat oder verwendet. Es wird verwendet, wenn man über eine unbestimmte Menge oder Menge spricht, wie zum Beispiel "avec de la nourriture" (mit Essen) oder "avec de l'eau" (mit Wasser). Es ist eine gängige Konstruktion im Französischen, um den Besitz oder die Verwendung von etwas auszudrücken. **


Was sagt man für "scharf" - hot oder spicy?
Man kann sowohl "hot" als auch "spicy" verwenden, um "scharf" zu beschreiben. "Hot" wird oft für die Schärfe von Chili oder Pfeffer verwendet, während "spicy" allgemein für würzige oder scharfe Aromen verwendet wird. Es hängt von der Kontext und dem genauen Geschmack ab, welche Bezeichnung passender ist. **
Wie findet ihr das Lied "Spicy" von aespa?
Als KI-Modell habe ich keine persönlichen Vorlieben oder Meinungen. Aber "Spicy" von aespa ist ein energiegeladenes Lied mit einem eingängigen Beat und einer starken Gesangsdarbietung. Es ist ein Song, der zum Tanzen und Feiern einlädt. **
Top-Angebote
Produkte zum Begriff Avec-Plaisir---Spicy:
-
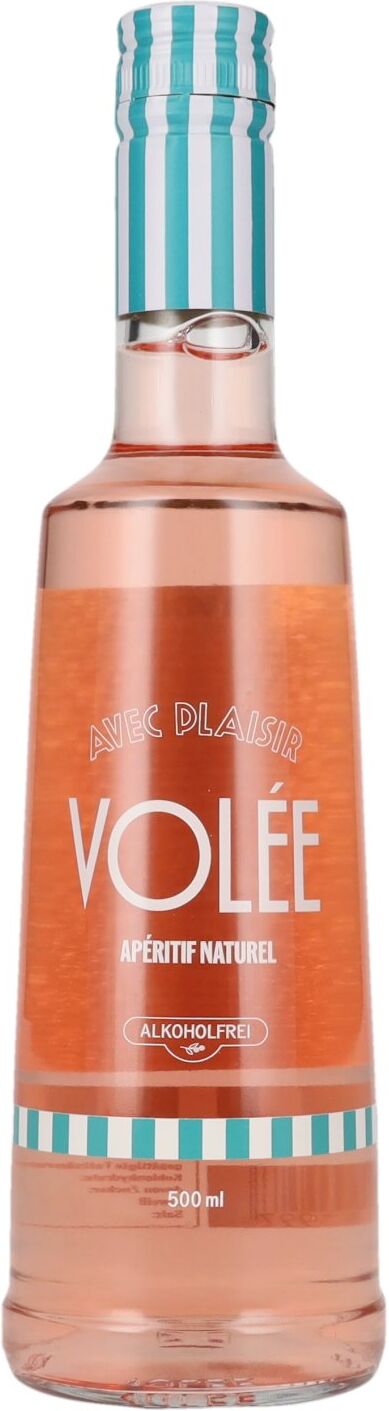
Avec Plaisir VOLÉE Apéritif Naturel alkoholfrei 0,5lDer Avec Plaisir VOLÉE Apéritif Naturel alcohol free 0,5 l ist ein hochwertiger alkoholfreier Premium-Aperitif aus Frankreich, der eine neue Generation bewusster Genussmomente verkörpert. Seit seiner Einführung Ende 2021 hat sich Volée als feste Größe im Bereich der alkoholfreien Aperitifs etabliert und verfolgt einen klaren Ansatz: alkoholfreier Genuss soll nicht als Ersatz verstanden werden, sondern als eigenständige Kategorie mit Charakter, Qualität und Stil. In der eleganten 0,5 l Flasche vereint dieser 100 % alkoholfreie Aperitif traditionelle französische Handwerkskunst mit modernen Ansprüchen an Natürlichkeit und Geschmack. Die Rezeptur basiert auf einem alten südfranzösischen Familienrezept, das neu interpretiert wurde. Für den Volée Apéritif Naturel werden ausschließlich 100 % natürliche Zutaten verwendet, darunter unfermentierte Chardonnay-Trauben, frischer Verjus sowie ausgewählte Bestandteile der Passionsblume. Die handgepflückten Zutaten sorgen für ein vielschichtiges und außergewöhnliches Geschmacksprofil. Der Aperitif startet erfrischend und entwickelt anschließend eine elegante, angenehm bittere Note, die lange am Gaumen präsent bleibt. Besonders hervorzuheben sind der Verzicht auf Alkohol, die natürliche Herstellung und der sehr geringe Kohlenhydratanteil, wodurch sich der Aperitif ideal für moderne Genusskonzepte eignet. Farbe: Helles Goldgelb. Nase: Frische Trauben, feine Zitrusnoten, florale Nuancen und dezente Kräuteraromen. Geschmack: Elegant, frisch und komplex mit Chardonnay-Trauben, Verjus, feiner Fruchtigkeit und erfrischender Bitterkeit. Abgang: Lang anhaltend, trocken und harmonisch mit einer angenehm bitteren Frische. Der Avec Plaisir VOLÉE Apéritif Naturel alkoholfrei eignet sich hervorragend als stilvoller Aperitif auf Eis oder mit Soda Water und einer Zitronenzeste. Besonders gut harmoniert er mit Antipasti, Oliven, gerösteten Mandeln, Ziegenkäse, leichten Salaten, gegrilltem Gemüse oder mediterranen Vorspeisen. Auch als Basis für alkoholfreie Spritz-Variationen und moderne Mocktails überzeugt dieser Premium Aperitif ohne Alkohol durch seine natürliche Bitterkeit und seine elegante Frische. Die Kombination aus 100 % natürlichen Zutaten, alkoholfreiem Genuss, französischer Rezeptur und anspruchsvollem Geschmacksprofil macht den Volée Apéritif Naturel zu einer ausgezeichneten Wahl für bewusste Genießer und gesellige Anlässe.16,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Spicy Moments - spicy moments - Spicy moments by argon, Audio, 9783732485185Spicy Moments - Spicy Moments Von Spicy Moments By Argon, Argon, 978-3-7324-8518-5, Sprecher: Mona Simoni,luiz Caspers,tim Turner,sabine Schmitt,anja Dorrer, Sprache: Deutsch20,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jentzsch, Andreas: Plaisir Kletterführer Österreich OstPlaisir Kletterführer Österreich Ost , Plaisirklettern ¿ darunter versteht man das Klettern in sehr gut bis gut mit Bohrhaken ausgestatteten Mehrseillängen-Routen oder Klettergärten, die einen moderaten Schwierigkeitsgrad aufweisen. Im vorliegenden Buch werden die schönsten Touren zwischen 5 (5a) und 7 (6b) optisch ansprechend dargestellt. Man sieht sofort, was einem erwartet ¿ Toposkizze, Übersichtsbild, Beschreibung und Schwierigkeitsdiagramm. Mit dem Zugang zur Touren-App hat man die Toureninfo aus dem Buch und eventuelle Aktualisierungen immer griffbereit auf dem Smartphone dabei. Angefangen mit Waldviertel, Wachau und Wienerwald zieht sich die Routensammlung dieses Kletterführers weiter über Hohe Wand, Schneeberg und Rax, Grazer Bergland, Hochschwab, Gesäuse, Totes Gebirge, Ennstal und Kampermauer bis ins Salzkammergut, mit Touren an der Trisselwand, Loser, Ewigen Wand, Plombergstein, Schober und der Wilhelmswand bei Golling. Der Schwerpunkt dieses Kletterführers liegt bei mittelschweren Mehrseillängen Routen, aber es werden auch einige schöne Klettergärten mit leichteren Routen vorgestellt. Egal ob Klettervergnügen in der Nähe des Tales oder perfekt abgesicherte Mehrseillängen-Touren im Hochgebirge, für jeden, der entspannt zwischen Wien-Graz und Salzburg klettern will, ist dieser Plaisir-Kletterführer genau die richtige Wahl. , Sonstige > Karosserie-, Anbauteile & Zubehör , Auflage: 1. Auflage, Erscheinungsjahr: 202309, Produktform: Kartoniert, Autoren: Jentzsch, Andreas~Jentzsch-Rabl, Axel, Auflage: 23001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 335, Keyword: Climbing; Kletterführer; Klettern; Niederösterreich; Salzburg; Steiermark; Österreich, Fachschema: Outdoor, Fachkategorie: Outdoor-Freizeitaktivitäten~Reiseführer: Aktiv-Urlaub, Warengruppe: HC/Reiseführer Sport, Fachkategorie: Reiseführer: Abenteuerurlaub, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Alpinverlag Jentzsch-Rabl, Verlag: Alpinverlag Jentzsch-Rabl, Verlag: Alpinverlag Jentzsch-Rabl GmbH, Länge: 218, Breite: 152, Höhe: 21, Gewicht: 698, Produktform: Klappenbroschur, Genre: Reise, Genre: Reise,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Quels sont mes points forts en français en ce qui concerne le plaisir de travailler avec les gens et de les conseiller ?
Vos points forts en français concernant le plaisir de travailler avec les gens et de les conseiller sont probablement votre capacité à communiquer clairement et efficacement, votre empathie et votre capacité à comprendre les besoins et les préoccupations des autres. Vous êtes probablement également doué pour établir des relations de confiance avec les personnes avec lesquelles vous travaillez, ce qui vous permet de les conseiller de manière efficace et pertinente. **
-
Was ist Spicy Ginger?
Was ist Spicy Ginger? Spicy Ginger ist eine Mischung aus scharfem Ingwer und anderen Gewürzen, die oft in der asiatischen Küche verwendet wird. Es verleiht Gerichten eine würzige und aromatische Note. Spicy Ginger kann frisch, getrocknet oder als Pulver verwendet werden und wird häufig in Currys, Suppen, Marinaden und Getränken eingesetzt. Es hat auch gesundheitliche Vorteile, da Ingwer entzündungshemmende und verdauungsfördernde Eigenschaften hat. In der Küche kann Spicy Ginger vielseitig eingesetzt werden und verleiht den Gerichten eine angenehme Schärfe und Würze. **
-
Was bedeutet "mit ihr" auf Französisch: "avec elle" oder "avec lui"?
"Mit ihr" wird auf Französisch als "avec elle" übersetzt. "Avec lui" hingegen bedeutet "mit ihm". Die Wahl zwischen "avec elle" und "avec lui" hängt vom Geschlecht der Person ab, mit der man sich befindet. **
-
Was bedeutet "avec suavité"?
"Avec suavité" ist eine französische Phrase, die übersetzt "mit Anmut" oder "mit Liebenswürdigkeit" bedeutet. Es wird verwendet, um auszudrücken, dass eine Handlung oder ein Verhalten auf eine elegante und charmante Weise ausgeführt wird. Es kann auch bedeuten, dass etwas auf eine sanfte und geschmeidige Art und Weise geschieht. **
Ähnliche Suchbegriffe für Avec-Plaisir---Spicy
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Personen un pact avec le diable?
Il est courant dans les mythes et les légendes que des personnes fassent un pacte avec le diable en échange de pouvoir, de richesse ou de succès. Cependant, dans la réalité, il n'y a aucune preuve concrète de l'existence d'un tel pacte. C'est plutôt une croyance populaire et une métaphore pour décrire les conséquences négatives de la recherche du pouvoir à tout prix. **
-
Warum "avec de la" im Französischen?
"avec de la" wird im Französischen verwendet, um auszudrücken, dass man etwas mit etwas anderem hat oder verwendet. Es wird verwendet, wenn man über eine unbestimmte Menge oder Menge spricht, wie zum Beispiel "avec de la nourriture" (mit Essen) oder "avec de l'eau" (mit Wasser). Es ist eine gängige Konstruktion im Französischen, um den Besitz oder die Verwendung von etwas auszudrücken. **
-
Was sagt man für "scharf" - hot oder spicy?
Man kann sowohl "hot" als auch "spicy" verwenden, um "scharf" zu beschreiben. "Hot" wird oft für die Schärfe von Chili oder Pfeffer verwendet, während "spicy" allgemein für würzige oder scharfe Aromen verwendet wird. Es hängt von der Kontext und dem genauen Geschmack ab, welche Bezeichnung passender ist. **
-
Wie findet ihr das Lied "Spicy" von aespa?
Als KI-Modell habe ich keine persönlichen Vorlieben oder Meinungen. Aber "Spicy" von aespa ist ein energiegeladenes Lied mit einem eingängigen Beat und einer starken Gesangsdarbietung. Es ist ein Song, der zum Tanzen und Feiern einlädt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.