Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Wie übertrage ich Daten vom Mi Band 3?
Um Daten vom Mi Band 3 zu übertragen, musst du zunächst sicherstellen, dass die Mi Fit App auf deinem Smartphone installiert ist. Öffne die App und verbinde dein Mi Band 3 über Bluetooth mit deinem Smartphone. Die App synchronisiert dann automatisch die Daten wie Schritte, Schlaf und Herzfrequenz mit deinem Smartphone. **
Wie findet man eine Band 3?
Um eine Band 3 zu finden, gibt es verschiedene Möglichkeiten. Man kann zum Beispiel in Online-Musikplattformen wie Spotify oder Soundcloud nach Bands suchen und gezielt nach dem Genre oder Stil suchen, der einem gefällt. Man kann auch lokale Musikveranstaltungen oder Konzerte besuchen, um neue Bands zu entdecken. Eine weitere Möglichkeit ist es, sich von Freunden oder Bekannten Empfehlungen geben zu lassen. **

Ähnliche Suchbegriffe für Abenteuer-Homöopathie-Band-3
Top-Angebote
Produkte zum Begriff Abenteuer-Homöopathie-Band-3:
-
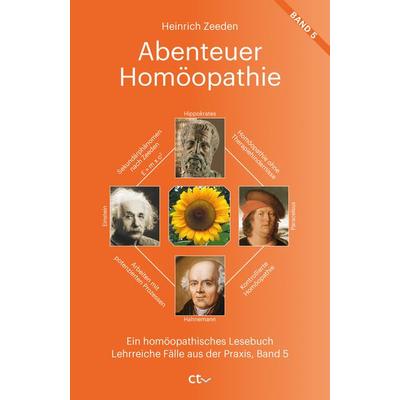
Zeeden, Heinrich: Abenteuer Homöopathie Band 5Abenteuer Homöopathie Band 5 , Dr. Heinrich Zeeden stellt auch hier wieder interessante und ungewöhnliche Fälle aus seiner Praxis vor, mit verschiedenen Themen, einschließlich Elektrosensitivität, Besetzungen, Enttraumatisierungen, Shedding, genetisch bedingten Erkrankungen, geopathischen Störfeldern, Therapieresistenz durch linksdrehende Störfelder, Borrelieninfektionen, Lymphödemen, psychosomatischen Erkrankungen und schamanischen Heilweisen. Zusätzlich sieht man, wie man Ärgernisse des täglichen Lebens auflösen kann. Letztlich wird auch von Zahnstörfeldern berichtet, eine Lösungsmöglichkeit für Kreidezähne wird aufgezeigt und es wird eine Betrachtung angestellt, wie man Karies verhindern oder abmildern kann. , Sicherungen > Autoelektrik , Erscheinungsjahr: 20230614, Produktform: Kartoniert, Autoren: Zeeden, Heinrich, Seitenzahl/Blattzahl: 236, Keyword: Gesundheit; Heilverfahren; Homöopathie, Fachschema: Homöopathie - Homöotherapie, Fachkategorie: Familie und Gesundheit, Warengruppe: HC/Ratgeber Gesundheit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 198, Breite: 128, Höhe: 20, Gewicht: 312, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
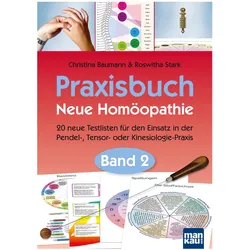
Praxisbuch Neue Homöopathie. Band 2, Ratgeber von Roswitha Stark, Christina Baumann20 neue Testlisten für die energetische Heilarbeit Das ganzheitliche Heilen mittels Informationsübertragung erlebte in den letzten zwei Jahrzehnten einen grandiosen Aufschwung. Die dabei zum Einsatz kommenden Strichcodes und Symbole aktivieren schnell die Selbstheilungskräfte und können Körper, Geist und Seele auf energetischer Ebene sanft und effektiv heilen. Bereits mit dem ersten Band des Praxisbuchs Neue Homöopathie erhielten nicht nur Anwender der Neuen Homöopathie ein wertvolles und nützliches "Werkzeug" für die Selbstbehandlung und die therapeutische Praxis, sondern auch alle Therapeuten und Berater, die mit Pendel oder kinesiologischen Testsystemen oder auch einfach nur intuitiv arbeiten. Band 2 bietet nun in kompakter und übersichtlicher Form 20 weitere wichtige und essenzielle Testlisten, mit prägnanten und verständlichen Anleitungen, die in langjähriger Praxis von Roswitha Stark und Christina Baumann entwickelt und erprobt wurden. Die großformatigen Seiten sind farbig gestaltet, stabil und abwischbar - somit ideal für die tägliche Anwendung. Von Stoffwechseloptimierung über Drüsen der 7 Chakren, Arbeitschart Resilienz bis hin zur Optimierung der energetischen Ströme des Menschen - das Praxisbuch Neue Homöopathie (Band 2) bietet vielfältige Anwendungsmöglichkeiten und bildet so eine hochwertige Basis für die Heilarbeit mit Zeichen und Symbolen wie auch für die Energiearbeit überhaupt. - 20 neue Testlisten in Spiralbindung: stabil, schmutzunempfindlich und abwischbar -.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was passiert in Edens Zero Band 3?
In Edens Zero Band 3 setzt die Crew ihre Reise fort und landet auf dem Planeten Guilst, der als Verbrecherparadies bekannt ist. Dort treffen sie auf eine Gruppe von Kopfgeldjägern, die es auf Shiki abgesehen haben. Shiki und seine Freunde müssen sich gegen ihre Feinde behaupten und gleichzeitig das Geheimnis des Planeten lüften. **
-
Ist das Xiaomi Mi Band 3 salzwasserbeständig?
Das Xiaomi Mi Band 3 ist nicht offiziell als salzwasserbeständig gekennzeichnet. Es wird empfohlen, das Gerät vor dem Kontakt mit Salzwasser zu schützen, da Salzwasser korrosiv sein kann und das Gerät beschädigen könnte. Es wird empfohlen, das Mi Band 3 vor dem Schwimmen im Meer abzunehmen oder es mit einer wasserdichten Hülle zu schützen. **
-
Was passiert in Dr. Stone Band 3?
In Dr. Stone Band 3 setzen Senku und seine Freunde ihre Bemühungen fort, die Menschheit wiederzubeleben und die Zivilisation wieder aufzubauen. Sie treffen auf neue Herausforderungen und müssen neue Technologien entwickeln, um ihre Ziele zu erreichen. Gleichzeitig tauchen auch neue Feinde auf, die ihre Pläne bedrohen. **
-
Gibt es die Band Apollo 3 noch?
Ja, die Band Apollo 3 existiert noch. Sie wurde 2009 gegründet und besteht aus den Mitgliedern Marvin Schlatter, Henry Horn und Dario Flick. Die Band hat seit ihrer Gründung mehrere Alben veröffentlicht und ist weiterhin aktiv. **


Was sind einige Abenteuer-Anime mit 3 Staffeln?
Ein Beispiel für einen Abenteuer-Anime mit 3 Staffeln ist "One Piece". Die Serie erzählt die Geschichte von Monkey D. Ruffy und seiner Crew, die auf der Suche nach dem legendären Schatz One Piece sind. Die Serie hat über 900 Episoden und läuft seit 1999. Ein weiteres Beispiel ist "Fairy Tail", eine Serie über die Abenteuer der Magiergilde Fairy Tail. Die Serie hat insgesamt 328 Episoden und wurde von 2009 bis 2019 ausgestrahlt. Ein weiterer Abenteuer-Anime mit 3 Staffeln ist "Attack on Titan". Die Serie spielt in einer Welt, in der die Menschheit von riesigen humanoiden Kreaturen, den Titanen, bedroht wird. Die Serie hat insgesamt 59 Episoden und wurde von 2013 bis 2021 ausgestrahlt. **
Warum funktioniert Abenteuer auf dem Reiterhof 3 nicht?
Es gibt verschiedene mögliche Gründe, warum Abenteuer auf dem Reiterhof 3 nicht funktioniert. Es könnte technische Probleme geben, wie zum Beispiel Inkompatibilität mit dem Betriebssystem oder fehlende Updates. Es könnte auch sein, dass das Spiel beschädigt ist oder nicht richtig installiert wurde. Es ist ratsam, die Systemanforderungen zu überprüfen und gegebenenfalls den Kundensupport des Spiels zu kontaktieren, um weitere Hilfe zu erhalten. **
Top-Angebote
Produkte zum Begriff Abenteuer-Homöopathie-Band-3:
-
Zeeden, Heinrich: Abenteuer Homöopathie Band 5Abenteuer Homöopathie Band 5 , Dr. Heinrich Zeeden stellt auch hier wieder interessante und ungewöhnliche Fälle aus seiner Praxis vor, mit verschiedenen Themen, einschließlich Elektrosensitivität, Besetzungen, Enttraumatisierungen, Shedding, genetisch bedingten Erkrankungen, geopathischen Störfeldern, Therapieresistenz durch linksdrehende Störfelder, Borrelieninfektionen, Lymphödemen, psychosomatischen Erkrankungen und schamanischen Heilweisen. Zusätzlich sieht man, wie man Ärgernisse des täglichen Lebens auflösen kann. Letztlich wird auch von Zahnstörfeldern berichtet, eine Lösungsmöglichkeit für Kreidezähne wird aufgezeigt und es wird eine Betrachtung angestellt, wie man Karies verhindern oder abmildern kann. , Sicherungen > Autoelektrik , Erscheinungsjahr: 20230614, Produktform: Kartoniert, Autoren: Zeeden, Heinrich, Seitenzahl/Blattzahl: 236, Keyword: Gesundheit; Heilverfahren; Homöopathie, Fachschema: Homöopathie - Homöotherapie, Fachkategorie: Familie und Gesundheit, Warengruppe: HC/Ratgeber Gesundheit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 198, Breite: 128, Höhe: 20, Gewicht: 312, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie übertrage ich Daten vom Mi Band 3?
Um Daten vom Mi Band 3 zu übertragen, musst du zunächst sicherstellen, dass die Mi Fit App auf deinem Smartphone installiert ist. Öffne die App und verbinde dein Mi Band 3 über Bluetooth mit deinem Smartphone. Die App synchronisiert dann automatisch die Daten wie Schritte, Schlaf und Herzfrequenz mit deinem Smartphone. **
-
Wie findet man eine Band 3?
Um eine Band 3 zu finden, gibt es verschiedene Möglichkeiten. Man kann zum Beispiel in Online-Musikplattformen wie Spotify oder Soundcloud nach Bands suchen und gezielt nach dem Genre oder Stil suchen, der einem gefällt. Man kann auch lokale Musikveranstaltungen oder Konzerte besuchen, um neue Bands zu entdecken. Eine weitere Möglichkeit ist es, sich von Freunden oder Bekannten Empfehlungen geben zu lassen. **
-
Was passiert in Edens Zero Band 3?
In Edens Zero Band 3 setzt die Crew ihre Reise fort und landet auf dem Planeten Guilst, der als Verbrecherparadies bekannt ist. Dort treffen sie auf eine Gruppe von Kopfgeldjägern, die es auf Shiki abgesehen haben. Shiki und seine Freunde müssen sich gegen ihre Feinde behaupten und gleichzeitig das Geheimnis des Planeten lüften. **
-
Ist das Xiaomi Mi Band 3 salzwasserbeständig?
Das Xiaomi Mi Band 3 ist nicht offiziell als salzwasserbeständig gekennzeichnet. Es wird empfohlen, das Gerät vor dem Kontakt mit Salzwasser zu schützen, da Salzwasser korrosiv sein kann und das Gerät beschädigen könnte. Es wird empfohlen, das Mi Band 3 vor dem Schwimmen im Meer abzunehmen oder es mit einer wasserdichten Hülle zu schützen. **
Ähnliche Suchbegriffe für Abenteuer-Homöopathie-Band-3
-
Praxisbuch Neue Homöopathie. Band 2, Ratgeber von Roswitha Stark, Christina Baumann20 neue Testlisten für die energetische Heilarbeit Das ganzheitliche Heilen mittels Informationsübertragung erlebte in den letzten zwei Jahrzehnten einen grandiosen Aufschwung. Die dabei zum Einsatz kommenden Strichcodes und Symbole aktivieren schnell die Selbstheilungskräfte und können Körper, Geist und Seele auf energetischer Ebene sanft und effektiv heilen. Bereits mit dem ersten Band des Praxisbuchs Neue Homöopathie erhielten nicht nur Anwender der Neuen Homöopathie ein wertvolles und nützliches "Werkzeug" für die Selbstbehandlung und die therapeutische Praxis, sondern auch alle Therapeuten und Berater, die mit Pendel oder kinesiologischen Testsystemen oder auch einfach nur intuitiv arbeiten. Band 2 bietet nun in kompakter und übersichtlicher Form 20 weitere wichtige und essenzielle Testlisten, mit prägnanten und verständlichen Anleitungen, die in langjähriger Praxis von Roswitha Stark und Christina Baumann entwickelt und erprobt wurden. Die großformatigen Seiten sind farbig gestaltet, stabil und abwischbar - somit ideal für die tägliche Anwendung. Von Stoffwechseloptimierung über Drüsen der 7 Chakren, Arbeitschart Resilienz bis hin zur Optimierung der energetischen Ströme des Menschen - das Praxisbuch Neue Homöopathie (Band 2) bietet vielfältige Anwendungsmöglichkeiten und bildet so eine hochwertige Basis für die Heilarbeit mit Zeichen und Symbolen wie auch für die Energiearbeit überhaupt. - 20 neue Testlisten in Spiralbindung: stabil, schmutzunempfindlich und abwischbar -.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was passiert in Dr. Stone Band 3?
In Dr. Stone Band 3 setzen Senku und seine Freunde ihre Bemühungen fort, die Menschheit wiederzubeleben und die Zivilisation wieder aufzubauen. Sie treffen auf neue Herausforderungen und müssen neue Technologien entwickeln, um ihre Ziele zu erreichen. Gleichzeitig tauchen auch neue Feinde auf, die ihre Pläne bedrohen. **
-
Gibt es die Band Apollo 3 noch?
Ja, die Band Apollo 3 existiert noch. Sie wurde 2009 gegründet und besteht aus den Mitgliedern Marvin Schlatter, Henry Horn und Dario Flick. Die Band hat seit ihrer Gründung mehrere Alben veröffentlicht und ist weiterhin aktiv. **
-
Was sind einige Abenteuer-Anime mit 3 Staffeln?
Ein Beispiel für einen Abenteuer-Anime mit 3 Staffeln ist "One Piece". Die Serie erzählt die Geschichte von Monkey D. Ruffy und seiner Crew, die auf der Suche nach dem legendären Schatz One Piece sind. Die Serie hat über 900 Episoden und läuft seit 1999. Ein weiteres Beispiel ist "Fairy Tail", eine Serie über die Abenteuer der Magiergilde Fairy Tail. Die Serie hat insgesamt 328 Episoden und wurde von 2009 bis 2019 ausgestrahlt. Ein weiterer Abenteuer-Anime mit 3 Staffeln ist "Attack on Titan". Die Serie spielt in einer Welt, in der die Menschheit von riesigen humanoiden Kreaturen, den Titanen, bedroht wird. Die Serie hat insgesamt 59 Episoden und wurde von 2013 bis 2021 ausgestrahlt. **
-
Warum funktioniert Abenteuer auf dem Reiterhof 3 nicht?
Es gibt verschiedene mögliche Gründe, warum Abenteuer auf dem Reiterhof 3 nicht funktioniert. Es könnte technische Probleme geben, wie zum Beispiel Inkompatibilität mit dem Betriebssystem oder fehlende Updates. Es könnte auch sein, dass das Spiel beschädigt ist oder nicht richtig installiert wurde. Es ist ratsam, die Systemanforderungen zu überprüfen und gegebenenfalls den Kundensupport des Spiels zu kontaktieren, um weitere Hilfe zu erhalten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.