Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Wie funktioniert QAM?
QAM steht für Quadrature Amplitude Modulation und ist eine Modulationstechnik, die in der digitalen Kommunikation verwendet wird. Bei QAM werden sowohl die Amplitude als auch die Phase eines Trägersignals moduliert, um mehrere Bits pro Symbol zu übertragen. Dies ermöglicht eine effiziente Nutzung des Frequenzspektrums und eine höhere Datenübertragungsrate. QAM funktioniert, indem die digitalen Daten in Symbole umgewandelt werden, die dann auf verschiedene Weise moduliert werden, je nachdem wie viele Bits pro Symbol übertragen werden sollen. Die Empfängerseite demoduliert das Signal, indem es die Amplitude und Phase des empfangenen Signals analysiert und in digitale Daten zurückkonvertiert. **
Was bedeutet QAM 256?
Was bedeutet QAM 256? QAM steht für Quadratur-Amplitudenmodulation und bezieht sich auf eine digitale Modulationstechnik, bei der sowohl die Amplitude als auch die Phase eines Trägersignals moduliert werden. Die Zahl 256 gibt die Anzahl der möglichen Amplituden- und Phasenwerte an, die in einem Signal verwendet werden können. In diesem Fall bedeutet QAM 256, dass 256 verschiedene Kombinationen von Amplituden und Phasen verwendet werden, um Daten zu übertragen. Je höher die Anzahl der QAM-Stufen, desto mehr Daten können übertragen werden, aber auch die Komplexität und Anfälligkeit für Störungen nehmen zu. **
Ähnliche Suchbegriffe für QAM-64
Top-Angebote
Produkte zum Begriff QAM-64:
-
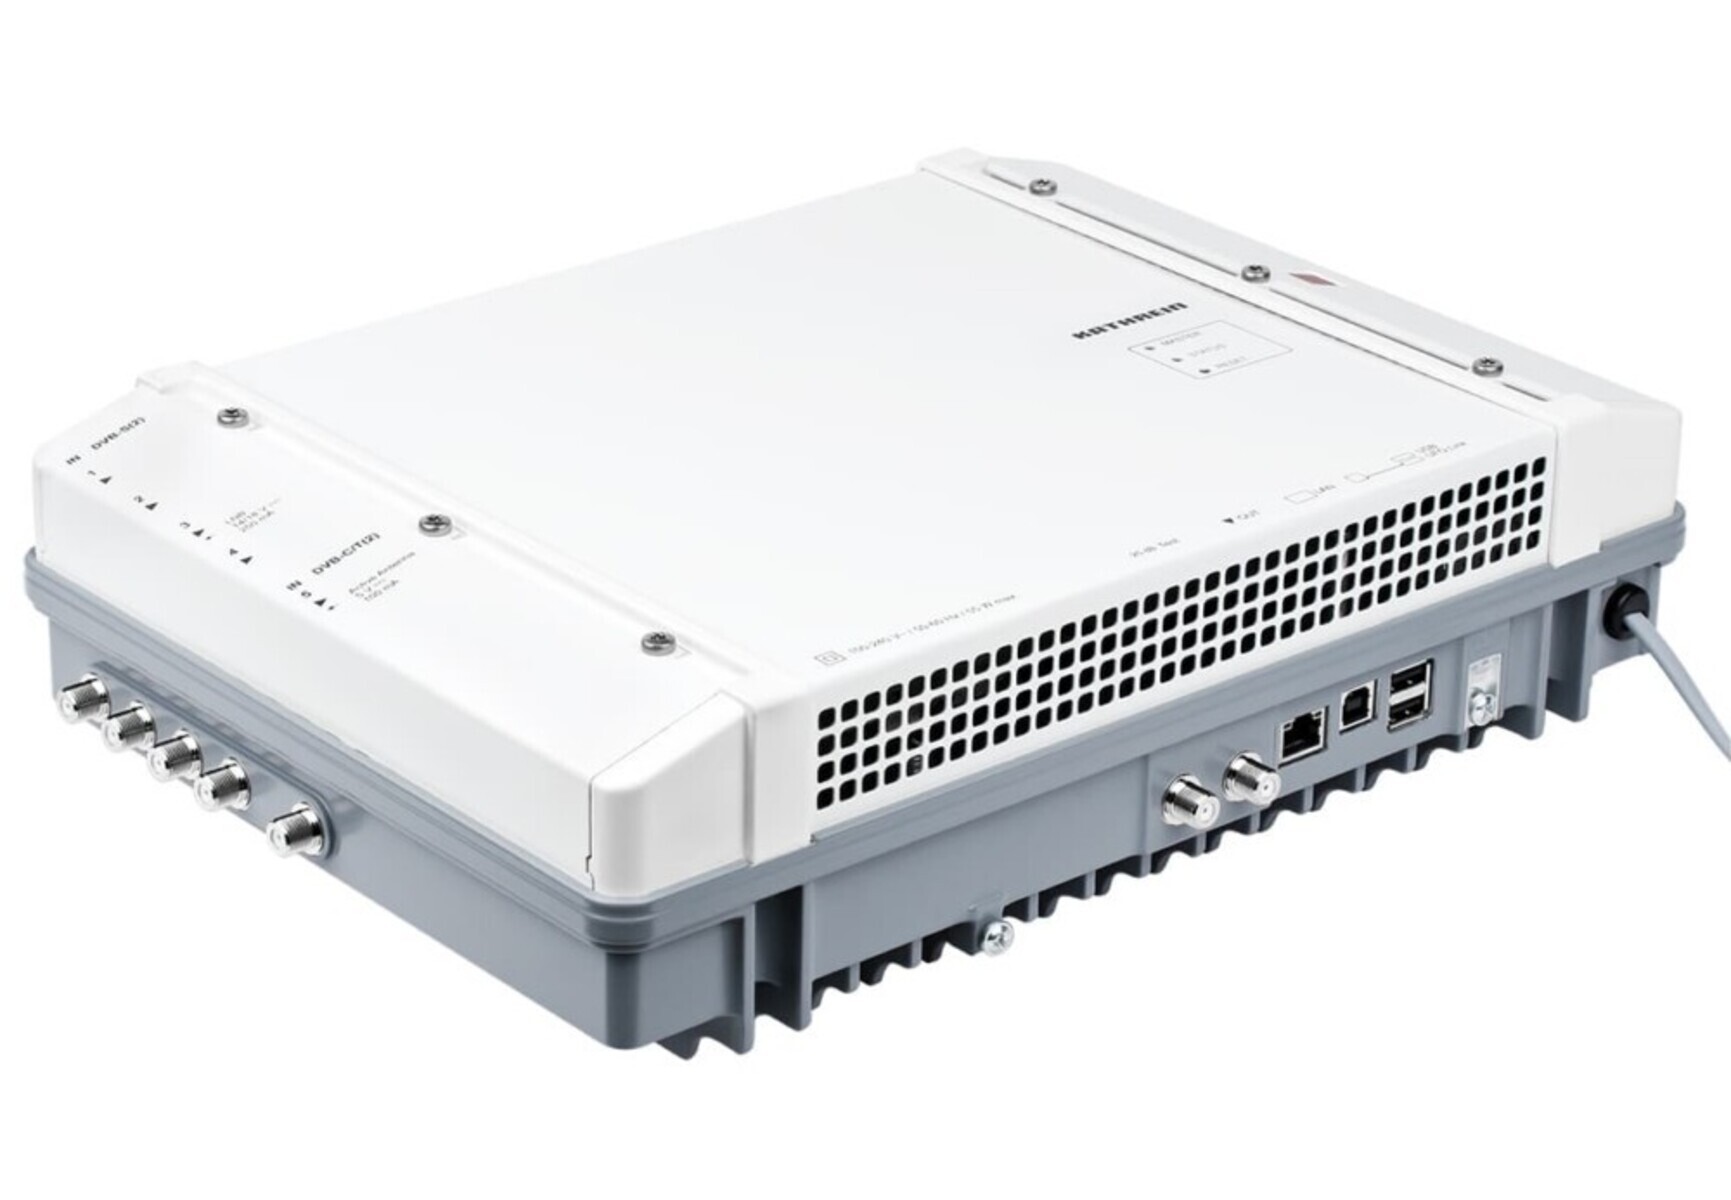
Kathrein UFO 87-10, 16-QAM, 64-QAM, 256-QAM, QPSK, F, Digitale Kopfstelle, Weiß, 432 mm, 355 mmKathrein UFOmini Kopfstelle 10fach UFO 87-10 Hersteller:Kathrein Bezeichnung:UFOmini Kopfstelle 10fach Multi-DVB - DVB-C Typ:UFO 87-10 Erweiterbar:ja Nachbarkanaltauglich:ja Stereo:ja Max. Anzahl aufbereitete Programme/Kanäle:10 Kathrein UFOmini Kopfstelle 10fach UFO 87-10: weitere Details UFOmini Kopfstelle 8fach, Eingang typ. 4 x Sat ZF mit DiSEqC 1.0 und 1 x Multifrontend DVB-T T2, DVB-C, Frontend typ. 8fach-DVB-S S2 S2x, DVB-T T2, DVB-C, Backend typ. 10 x DVB-C, TS-Proz., QAM-Modulator, Prog. ueber USW 800 Geliefert wird: Kathrein UFOmini Kopfstelle 10fach Multi-DVB - DVB-C UFO 87-10, Verpackungseinheit: 1 Stk., EAN: 4063242002917 Modulation:16-QAM, 64-QAM, 256-QAM, QPSKAnzahl Ethernet-LAN-Anschlüsse (RJ-45):1Anzahl USB 2.0 Anschlüsse:2RF-Eingang:4RF Verbindungstyp:FGerätetyp:Digitale KopfstelleProduktfarbe:WeißVerpackungsbreite:432 mmVerpackungstiefe:355 mmVerpackungshöhe:152 mmPaketgewicht:5,02 kgKonformitätsbescheinigungen: UFOmini Kopfstelle, 10-fach Frontend DiSEqC, Transport3096,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Voggenauer, Roland: 64 Unsterbliche Schachpartien64 Unsterbliche Schachpartien , Eine Sammlung schachlicher Kunstwerke aus 400 Jahren Schachgeschichte , Lüfter- & Gebläsemotoren > Motorkühlung , Erscheinungsjahr: 20240605, Produktform: Kartoniert, Autoren: Voggenauer, Roland~Peters, Carsten, Seitenzahl/Blattzahl: 220, Keyword: Aaron Nimzowitsch; Adolf Anderssen; Akiba Rubinstein; Alexander Aljechin; Alexander Hoffmann; Alexander McDonnell; Alexander Petrow; Alischer Sulejmenow; Anatoli Karpow; Andrew Smith; Artur Jussupow; Augustus Mongredien; Bai Jinchi; Bent Larsen; Beste Schachpartien; Boris Gelfand; Boris Siff; Boris Spassky; Bruno Molinari; Carl Hamppe; Curt von Bardeleben; David Bronstein; Ding Liren; Donald Byrne; Eduard Gufeld; Eduard Lasker; Efim Bogojubow; Efim Geller; Emanuel Lasker; Esteban Canal; Ferenc Berkes; Francois Antoine de Legall; Francois-Andre Danican Philidor; Frank Marshall; Friedrich Sämisch; Garri Kasparow; Georg Marco; Georg Rotlewi; George Thomas; Gioachino Greco, Fachkategorie: Sport und Freizeit, Warengruppe: TB/Spielen/Raten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 170, Höhe: 16, Gewicht: 574, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,27,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
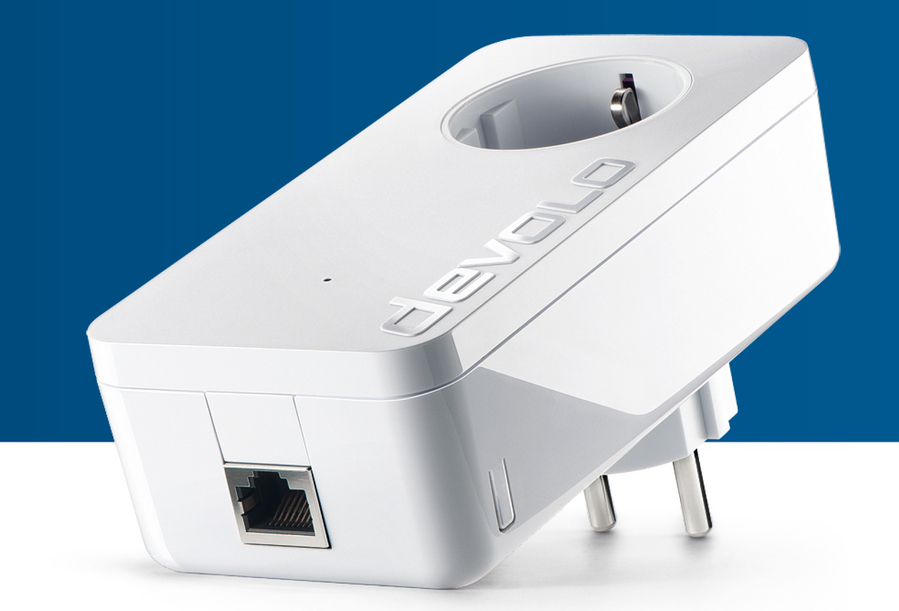
Devolo 8105, 1200 Mbit/s, IEEE 802.1p, IEEE 802.3, IEEE 802.3ab, IEEE 802.3az, IEEE 802.3u, IEEE 802.3x, Typ F, Gigabit Ethernet, 10,100,1000 Mbit/s, 64-QAM, 256-QAM, 1024-QAM, 4096-QAM, BPSK, OFDM, QPSKMaximale Datenübertragungsrate:1200 Mbit/sEthernet/LAN:JaNetzstandard:IEEE 802.1p, IEEE 802.3, IEEE 802.3ab, IEEE 802.3az, IEEE 802.3u, IEEE 802.3xStecker:Typ FEingebaute Steckdose:JaSchnittstellentyp Ethernet-LAN:Gigabit EthernetEthernet LAN Datentransferraten:10,100,1000 Mbit/sAnzahl Ethernet-LAN-Anschlüsse (RJ-45):1Modulation:64-QAM, 256-QAM, 1024-QAM, 4096-QAM, BPSK, OFDM, QPSKUnterstützte Sicherheitsalgorithmen:128-bit AESMaximaler Arbeitsabstand:400 mDämpfungsfilter:2 - 68 MHzFilter Eigenschaften:-22 - -45 dBStromverbrauch (Standardbetrieb):3 WStromverbrauch (Standby):0,7 WAC Eingangsspannung:196 - 250 VAC Eingangsfrequenz:50 HzStromstärke:16 AProduktfarbe:WeißLED-Anzeigen:LANUnterstützt Windows-Betriebssysteme:Windows 10, Windows 10 Education, Windows 10 Education x64, Windows 10 Enterprise, Windows 10 Enterprise x64, Windows 10 Home, Windows 10 Home x64, Windows 10 IOT Core, Windows 10 Pro, Windows 10 Pro x64, Windows 10 x64, Windows 7, Windows 7 Enterprise, Windows 7 Enterpris399,00 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie wird bei TCP Fairness gewährleistet? Warum ist QAM 64 besser als PSK? Warum verwendet IP nicht MAC-Adressen?
Bei TCP Fairness wird gewährleistet, dass alle Teilnehmer eines Netzwerks ähnlich viel Bandbreite erhalten, indem die Übertragungsgeschwindigkeit dynamisch angepasst wird. Dies geschieht durch den Einsatz von Congestion Control Mechanismen wie TCP Vegas oder TCP Reno. QAM 64 ist besser als PSK, da es mehr Bits pro Symbol übertragen kann. QAM (Quadrature Amplitude Modulation) kombiniert Amplituden- und Phasenmodulation, während PSK (Phase Shift Keying) nur Phasenmodulation verwendet. Durch die Verwendung von QAM 64 können mehr Informationen pro Symbol übertragen werden, was zu einer höheren Datenrate führt. IP verwendet nicht MAC-Adressen, da MAC-Adressen auf der Ebene des Data Link Layers (Schicht 2 des OSI-Modells) verwendet werden, um Geräte in **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Was ist Project 64 Super Mario 64?
Project 64 ist ein Emulator, der es ermöglicht, Nintendo 64-Spiele auf einem Computer zu spielen. Super Mario 64 ist ein beliebtes Videospiel, das ursprünglich für die Nintendo 64-Konsole veröffentlicht wurde. Mit Project 64 Super Mario 64 können Spieler das Spiel auf ihrem Computer erleben, ohne die originale Konsole besitzen zu müssen. Es bietet eine verbesserte Grafik und zusätzliche Funktionen, die das Spielerlebnis noch besser machen. **
-
Sind Super Mario 64 und 64 DS gleich?
Super Mario 64 und Super Mario 64 DS sind ähnliche Spiele, aber es gibt einige Unterschiede zwischen ihnen. Super Mario 64 DS ist eine erweiterte Version des Originalspiels und enthält zusätzliche Charaktere und Level. Außerdem wurde die Steuerung für den Nintendo DS angepasst. **


Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
Was ist mit der URL in meiner URL-Suchleiste los?
Es ist schwierig, Ihre Frage ohne weitere Informationen zu beantworten. Es könnte verschiedene Gründe geben, warum etwas mit der URL in Ihrer URL-Suchleiste nicht stimmt. Es könnte ein Tippfehler vorliegen, die Webseite könnte nicht mehr existieren oder es könnte ein Problem mit Ihrem Internetverbindung oder Browser geben. **
Top-Angebote
Produkte zum Begriff QAM-64:
-
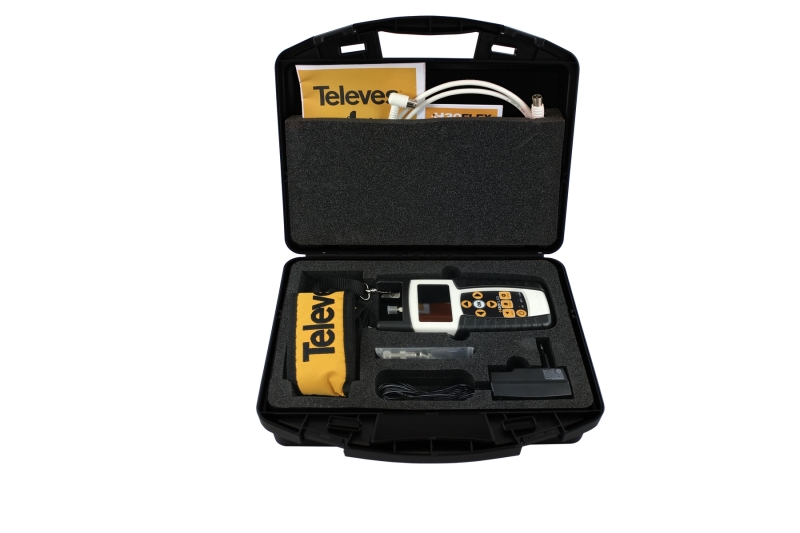
Televes H30FLEX, DVB-C, DVB-S, DVB-S2, 50 - 2400 MHz, 8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSK, 10 dB, F, AkkuTeleves H30FLEX. Digitales Signalformatsystem: DVB-C, DVB-S, DVB-S2, Frequenzbereich: 50 - 2400 MHz, Modulation: 8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSK. RF Verbindungstyp: F. Energiequelle: Akku, Batteriekapazität: 2300 Wh, Eingangsspannung: 100 - 240 V. Display-Typ: TFT, Bildschirmdiagonale: 7,11 cm (2.8"). Breite: 400 mm, Tiefe: 225 mm, Höhe: 300 mmLeistungenDigitales SignalformatsystemDVB-C, DVB-S, DVB-S2Frequenzbereich50 - 2400 MHzModulation8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSKGenauigkeit10 dBAnschlüsse und SchnittstellenRF VerbindungstypFEnergieEnergiequelleAkkuBatteriekapazität2300 WhEingangsspannung100 - 240 VAusgangsspannung12 VStromstärke (maximal)2 ADesignEingebautes DisplayJaDisplay-TypTFTBildschirmdiagonale7,11 cm (2.8")BetriebsbedingungenBetriebstemperatur-5 - 45 °CGewicht und AbmessungenBreite400 mmTiefe225 mmHöhe300 mmGewicht2,18 kgVerpackungsdatenPaketgewicht2,69 kgLieferumfangMitgelieferte KabelKoaxialTragetascheJa Digitales Signalformatsys1691,53 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
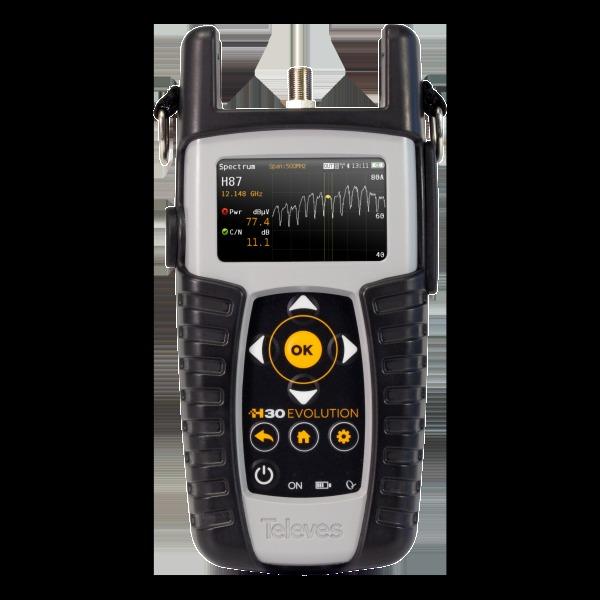
Televes H30Evolution, DVB-C, DVB-S, DVB-S2, 50 - 2400 MHz, 8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSK, 10 dB, F, AkkuTeleves H30Evolution. Digitales Signalformatsystem: DVB-C, DVB-S, DVB-S2, Frequenzbereich: 50 - 2400 MHz, Modulation: 8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSK. RF Verbindungstyp: F. Energiequelle: Akku, Batteriekapazität: 2300 Wh, Eingangsspannung: 100 - 240 V. Display-Typ: TFT, Bildschirmdiagonale: 7,11 cm (2.8"). Breite: 175 mm, Tiefe: 52 mm, Höhe: 100 mmLeistungenDigitales SignalformatsystemDVB-C, DVB-S, DVB-S2Frequenzbereich50 - 2400 MHzModulation8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSKGenauigkeit10 dBAnschlüsse und SchnittstellenRF VerbindungstypFEnergieEnergiequelleAkkuBatteriekapazität2300 WhEingangsspannung100 - 240 VAusgangsspannung12 VStromstärke (maximal)2 ADesignEingebautes DisplayJaDisplay-TypTFTBildschirmdiagonale7,11 cm (2.8")BetriebsbedingungenBetriebstemperatur-5 - 45 °CGewicht und AbmessungenBreite175 mmTiefe52 mmHöhe100 mmGewicht2,18 kgVerpackungsdatenPaketgewicht2,69 kgLieferumfangMitgelieferte KabelKoaxialTragetascheJa Digitales Signalformat2567,02 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kathrein UFO 87-10, 16-QAM, 64-QAM, 256-QAM, QPSK, F, Digitale Kopfstelle, Weiß, 432 mm, 355 mmKathrein UFOmini Kopfstelle 10fach UFO 87-10 Hersteller:Kathrein Bezeichnung:UFOmini Kopfstelle 10fach Multi-DVB - DVB-C Typ:UFO 87-10 Erweiterbar:ja Nachbarkanaltauglich:ja Stereo:ja Max. Anzahl aufbereitete Programme/Kanäle:10 Kathrein UFOmini Kopfstelle 10fach UFO 87-10: weitere Details UFOmini Kopfstelle 8fach, Eingang typ. 4 x Sat ZF mit DiSEqC 1.0 und 1 x Multifrontend DVB-T T2, DVB-C, Frontend typ. 8fach-DVB-S S2 S2x, DVB-T T2, DVB-C, Backend typ. 10 x DVB-C, TS-Proz., QAM-Modulator, Prog. ueber USW 800 Geliefert wird: Kathrein UFOmini Kopfstelle 10fach Multi-DVB - DVB-C UFO 87-10, Verpackungseinheit: 1 Stk., EAN: 4063242002917 Modulation:16-QAM, 64-QAM, 256-QAM, QPSKAnzahl Ethernet-LAN-Anschlüsse (RJ-45):1Anzahl USB 2.0 Anschlüsse:2RF-Eingang:4RF Verbindungstyp:FGerätetyp:Digitale KopfstelleProduktfarbe:WeißVerpackungsbreite:432 mmVerpackungstiefe:355 mmVerpackungshöhe:152 mmPaketgewicht:5,02 kgKonformitätsbescheinigungen: UFOmini Kopfstelle, 10-fach Frontend DiSEqC, Transport3096,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Voggenauer, Roland: 64 Unsterbliche Schachpartien64 Unsterbliche Schachpartien , Eine Sammlung schachlicher Kunstwerke aus 400 Jahren Schachgeschichte , Lüfter- & Gebläsemotoren > Motorkühlung , Erscheinungsjahr: 20240605, Produktform: Kartoniert, Autoren: Voggenauer, Roland~Peters, Carsten, Seitenzahl/Blattzahl: 220, Keyword: Aaron Nimzowitsch; Adolf Anderssen; Akiba Rubinstein; Alexander Aljechin; Alexander Hoffmann; Alexander McDonnell; Alexander Petrow; Alischer Sulejmenow; Anatoli Karpow; Andrew Smith; Artur Jussupow; Augustus Mongredien; Bai Jinchi; Bent Larsen; Beste Schachpartien; Boris Gelfand; Boris Siff; Boris Spassky; Bruno Molinari; Carl Hamppe; Curt von Bardeleben; David Bronstein; Ding Liren; Donald Byrne; Eduard Gufeld; Eduard Lasker; Efim Bogojubow; Efim Geller; Emanuel Lasker; Esteban Canal; Ferenc Berkes; Francois Antoine de Legall; Francois-Andre Danican Philidor; Frank Marshall; Friedrich Sämisch; Garri Kasparow; Georg Marco; Georg Rotlewi; George Thomas; Gioachino Greco, Fachkategorie: Sport und Freizeit, Warengruppe: TB/Spielen/Raten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 170, Höhe: 16, Gewicht: 574, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,27,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert QAM?
QAM steht für Quadrature Amplitude Modulation und ist eine Modulationstechnik, die in der digitalen Kommunikation verwendet wird. Bei QAM werden sowohl die Amplitude als auch die Phase eines Trägersignals moduliert, um mehrere Bits pro Symbol zu übertragen. Dies ermöglicht eine effiziente Nutzung des Frequenzspektrums und eine höhere Datenübertragungsrate. QAM funktioniert, indem die digitalen Daten in Symbole umgewandelt werden, die dann auf verschiedene Weise moduliert werden, je nachdem wie viele Bits pro Symbol übertragen werden sollen. Die Empfängerseite demoduliert das Signal, indem es die Amplitude und Phase des empfangenen Signals analysiert und in digitale Daten zurückkonvertiert. **
-
Was bedeutet QAM 256?
Was bedeutet QAM 256? QAM steht für Quadratur-Amplitudenmodulation und bezieht sich auf eine digitale Modulationstechnik, bei der sowohl die Amplitude als auch die Phase eines Trägersignals moduliert werden. Die Zahl 256 gibt die Anzahl der möglichen Amplituden- und Phasenwerte an, die in einem Signal verwendet werden können. In diesem Fall bedeutet QAM 256, dass 256 verschiedene Kombinationen von Amplituden und Phasen verwendet werden, um Daten zu übertragen. Je höher die Anzahl der QAM-Stufen, desto mehr Daten können übertragen werden, aber auch die Komplexität und Anfälligkeit für Störungen nehmen zu. **
-
Wie wird bei TCP Fairness gewährleistet? Warum ist QAM 64 besser als PSK? Warum verwendet IP nicht MAC-Adressen?
Bei TCP Fairness wird gewährleistet, dass alle Teilnehmer eines Netzwerks ähnlich viel Bandbreite erhalten, indem die Übertragungsgeschwindigkeit dynamisch angepasst wird. Dies geschieht durch den Einsatz von Congestion Control Mechanismen wie TCP Vegas oder TCP Reno. QAM 64 ist besser als PSK, da es mehr Bits pro Symbol übertragen kann. QAM (Quadrature Amplitude Modulation) kombiniert Amplituden- und Phasenmodulation, während PSK (Phase Shift Keying) nur Phasenmodulation verwendet. Durch die Verwendung von QAM 64 können mehr Informationen pro Symbol übertragen werden, was zu einer höheren Datenrate führt. IP verwendet nicht MAC-Adressen, da MAC-Adressen auf der Ebene des Data Link Layers (Schicht 2 des OSI-Modells) verwendet werden, um Geräte in **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
Ähnliche Suchbegriffe für QAM-64
-
Devolo 8105, 1200 Mbit/s, IEEE 802.1p, IEEE 802.3, IEEE 802.3ab, IEEE 802.3az, IEEE 802.3u, IEEE 802.3x, Typ F, Gigabit Ethernet, 10,100,1000 Mbit/s, 64-QAM, 256-QAM, 1024-QAM, 4096-QAM, BPSK, OFDM, QPSKMaximale Datenübertragungsrate:1200 Mbit/sEthernet/LAN:JaNetzstandard:IEEE 802.1p, IEEE 802.3, IEEE 802.3ab, IEEE 802.3az, IEEE 802.3u, IEEE 802.3xStecker:Typ FEingebaute Steckdose:JaSchnittstellentyp Ethernet-LAN:Gigabit EthernetEthernet LAN Datentransferraten:10,100,1000 Mbit/sAnzahl Ethernet-LAN-Anschlüsse (RJ-45):1Modulation:64-QAM, 256-QAM, 1024-QAM, 4096-QAM, BPSK, OFDM, QPSKUnterstützte Sicherheitsalgorithmen:128-bit AESMaximaler Arbeitsabstand:400 mDämpfungsfilter:2 - 68 MHzFilter Eigenschaften:-22 - -45 dBStromverbrauch (Standardbetrieb):3 WStromverbrauch (Standby):0,7 WAC Eingangsspannung:196 - 250 VAC Eingangsfrequenz:50 HzStromstärke:16 AProduktfarbe:WeißLED-Anzeigen:LANUnterstützt Windows-Betriebssysteme:Windows 10, Windows 10 Education, Windows 10 Education x64, Windows 10 Enterprise, Windows 10 Enterprise x64, Windows 10 Home, Windows 10 Home x64, Windows 10 IOT Core, Windows 10 Pro, Windows 10 Pro x64, Windows 10 x64, Windows 7, Windows 7 Enterprise, Windows 7 Enterpris399,00 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Project 64 Super Mario 64?
Project 64 ist ein Emulator, der es ermöglicht, Nintendo 64-Spiele auf einem Computer zu spielen. Super Mario 64 ist ein beliebtes Videospiel, das ursprünglich für die Nintendo 64-Konsole veröffentlicht wurde. Mit Project 64 Super Mario 64 können Spieler das Spiel auf ihrem Computer erleben, ohne die originale Konsole besitzen zu müssen. Es bietet eine verbesserte Grafik und zusätzliche Funktionen, die das Spielerlebnis noch besser machen. **
-
Sind Super Mario 64 und 64 DS gleich?
Super Mario 64 und Super Mario 64 DS sind ähnliche Spiele, aber es gibt einige Unterschiede zwischen ihnen. Super Mario 64 DS ist eine erweiterte Version des Originalspiels und enthält zusätzliche Charaktere und Level. Außerdem wurde die Steuerung für den Nintendo DS angepasst. **
-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
-
Was ist mit der URL in meiner URL-Suchleiste los?
Es ist schwierig, Ihre Frage ohne weitere Informationen zu beantworten. Es könnte verschiedene Gründe geben, warum etwas mit der URL in Ihrer URL-Suchleiste nicht stimmt. Es könnte ein Tippfehler vorliegen, die Webseite könnte nicht mehr existieren oder es könnte ein Problem mit Ihrem Internetverbindung oder Browser geben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.