Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Wer macht PSA Test?
Der PSA-Test wird in der Regel von einem Arzt oder Urologen durchgeführt. Dieser Test misst den PSA-Wert im Blut, der ein Marker für Prostatakrebs sein kann. Männer, die ein erhöhtes Risiko für Prostatakrebs haben, wie zum Beispiel ältere Männer oder solche mit familiärer Vorbelastung, sollten regelmäßig einen PSA-Test durchführen lassen. Es ist wichtig, dass der Arzt die Ergebnisse des Tests interpretiert und gegebenenfalls weitere Untersuchungen oder Maßnahmen empfiehlt. Letztendlich liegt die Entscheidung, ob ein PSA-Test durchgeführt werden soll, beim Patienten in Absprache mit seinem Arzt. **
Wann zahlt Krankenkasse PSA Test?
Die gesetzlichen Krankenkassen in Deutschland übernehmen die Kosten für den PSA-Test in der Regel nicht als Vorsorgeuntersuchung. Der Test wird nur in bestimmten Fällen von den Krankenkassen bezahlt, z.B. wenn bereits ein Verdacht auf Prostatakrebs besteht oder bei familiärer Vorbelastung. In solchen Fällen muss der behandelnde Arzt einen entsprechenden Antrag bei der Krankenkasse stellen. Es ist wichtig, sich vor der Durchführung des Tests mit der Krankenkasse abzustimmen, um sicherzustellen, dass die Kosten übernommen werden. Es empfiehlt sich, vorab mit dem behandelnden Arzt zu klären, ob ein PSA-Test in Ihrem individuellen Fall sinnvoll ist und ob die Kosten von der Krankenkasse übernommen werden. **

Ähnliche Suchbegriffe für PSA-Test
Top-Angebote
Produkte zum Begriff PSA-Test:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Offizier Einstellungstest (CAT Test)Offizier Einstellungstest (CAT Test) , Offizier Einstellungstest (CAT-Test) Testtraining für Allgemeinwissen, Logisches Denken (Logik), Mathematik, Deutsch, Englisch, Konzentration PERFEKTE VORBEREITUNG: Das Komplettpaket enthält das Bundeswehr-Einstellungstest-BUCH (Hardcover) und -eBook der Amazon-Bestseller-Autoren Philipp Silbernagel, Waldemar Erdmann und Philip Jeske im Wert von 49,99 EUR, Einstellungstest-APP und ONLINE-Testtrainer mit lebenslangem Zugriff auf über 2.000 Aufgaben und Übungen mit Lösungen und Videos Ausbildung oder Berufseinstieg - der Testtrainer für alle Arten von Einstellungstests ist sowohl für Fach- als auch für Führungskräfte geeignet. STARKE INHALTE: Aufgaben direkt am Smartphone, Laptop oder Tablet bearbeiten und lernen. Von Personalverantwortlichen empfohlen! VON KUNDEN EMPFOHLEN: Tausende Bewerber setzen jedes Jahr auf die Vorbereitungspakete von Plakos und sichern sich dadurch einen Vorteil gegenüber anderen Bewerbern. Besonders die schweren Aufgaben werden im Detail erläutert, teilweise sogar mit Video. Das sorgt für einen hohen Lernerfolg. Die Inhalte sind auch für die Vorbereitung auf das Assessment Center und das anschließende Vorstellungsgespräch geeignet, da dort häufig Fragen zur Bundeswehr allgemein oder zu Politik und Gesellschaft gestellt werden. Nutze deine Chance und bereite dich JETZT mit unserem Komplettpaket auf deinen Eignungstest vor! Es macht keinen Unterschied, ob du Feldwebel oder Offizier werden möchtest, den Eignungstest bei der Bundeswehr musst du auf jeden Fall zunächst erfolgreich durchlaufen. Die Aufgaben wurden in unseren Online-Programmen bereits von tausenden Kunden absolviert und konnten somit bereits vielen Bewerbern helfen, ihrem Traumberuf ein Stück näher zu kommen. , Armaturenbretter > Innenausstattung , Erscheinungsjahr: 20231124, Inhalt/Anzahl: 1, Seitenzahl/Blattzahl: 339, Keyword: CAT Test; Eignungstest CAT; Eignungstest Offizier; Einstellungstest CAT; Einstellungstest Offizier; Offizier; Offizier CAT Test; Offizier Einstellungstest (CAT Test), Fachschema: Bewerbung~Bundeswehr~Andragogik~Bildung / Erwachsenenbildung~Erwachsenenbildung, Fachkategorie: Erwachsenenbildung, lebenslanges Lernen~Kinder/Jugendliche: Sachbuch: Arbeit & Gesellschaft~Kinder/Jugendliche: Persönliche und soziale Themen: Behinderung und besondere Förderung, Warengruppe: HC/Erwachsenenbildung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 150, Höhe: 34, Gewicht: 796, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie teuer ist ein PSA Test?
Ein PSA-Test, der auf Prostata-spezifisches Antigen (PSA) im Blut testet, kann je nach Anbieter und Region variieren. In der Regel kostet ein PSA-Test zwischen 20 und 100 Euro. Es ist wichtig zu beachten, dass die Kosten für den Test von der Krankenversicherung übernommen werden können, wenn er medizinisch notwendig ist. Es ist ratsam, sich vorab bei der Krankenkasse zu informieren, ob die Kosten für den PSA-Test erstattet werden. In einigen Fällen bieten auch urologische Praxen den Test als Vorsorgeuntersuchung an. **
-
Was sieht man im PSA Test?
Im PSA-Test sieht man den Gehalt an Prostata-spezifischem Antigen (PSA) im Blut eines Mannes. Dieser Test wird verwendet, um Anzeichen von Prostatakrebs oder anderen Prostataerkrankungen zu erkennen. Ein erhöhter PSA-Wert kann auf eine mögliche Erkrankung hinweisen, aber er allein ist kein definitiver Beweis für Krebs. Der PSA-Test wird oft als Screening-Tool verwendet, um frühzeitig potenzielle Probleme zu erkennen und weitere diagnostische Untersuchungen einzuleiten. Es ist wichtig, dass der PSA-Test in Verbindung mit anderen Untersuchungen und dem klinischen Bild des Patienten interpretiert wird. **
-
Wie wird der PSA Test durchgeführt?
Der PSA-Test wird durch eine Blutentnahme durchgeführt, bei der eine kleine Menge Blut aus einer Vene entnommen wird. Das Blut wird dann auf das prostataspezifische Antigen (PSA) untersucht, das von der Prostata produziert wird. Der Test kann Hinweise auf Prostatakrebs oder andere Prostataerkrankungen geben. Es ist wichtig, dass der Test von einem Arzt angeordnet und interpretiert wird, da ein erhöhter PSA-Wert auch auf andere Erkrankungen hinweisen kann. Es wird empfohlen, vor dem Test bestimmte Verhaltensweisen wie Ejakulation oder körperliche Anstrengung zu vermeiden, da sie den PSA-Wert beeinflussen können. **
-
Wie sinnvoll ist ein PSA Test?
Ein PSA-Test kann sinnvoll sein, um Prostatakrebs frühzeitig zu erkennen und die Behandlungschancen zu verbessern. Allerdings ist der Test nicht zuverlässig genug, um alle Fälle von Prostatakrebs zu erkennen, und kann auch zu falsch positiven Ergebnissen führen. Es ist wichtig, dass Männer mit ihrem Arzt über die Vor- und Nachteile des PSA-Tests sprechen und gemeinsam entscheiden, ob der Test für sie sinnvoll ist. Zusätzliche Untersuchungen wie eine Biopsie können notwendig sein, um eine genaue Diagnose zu stellen. Letztendlich hängt die Sinnhaftigkeit eines PSA-Tests von individuellen Risikofaktoren und Präferenzen ab. **


Wie viel kostet ein PSA Test?
Ein PSA-Test, auch bekannt als Prostata-spezifisches Antigen-Test, wird in der Regel zur Früherkennung von Prostatakrebs durchgeführt. Die Kosten für einen PSA-Test können je nach Anbieter und Standort variieren. In den USA können die Kosten für einen PSA-Test zwischen 20 und 100 US-Dollar liegen, abhängig davon, ob er von einer Versicherung abgedeckt wird. Es ist wichtig, sich vor dem Test über die Kosten zu informieren und gegebenenfalls mit der Versicherung zu klären, ob sie übernommen werden. In einigen Fällen bieten Gesundheitszentren oder Kliniken auch kostenlose oder kostengünstige PSA-Tests an. **
Was wird bei einem PSA Test gemacht?
Was wird bei einem PSA Test gemacht? Bei einem PSA Test wird der PSA-Wert im Blut gemessen. PSA steht für Prostata-spezifisches Antigen und wird von der Prostata produziert. Ein erhöhter PSA-Wert kann auf verschiedene Prostataerkrankungen, wie z.B. Prostatakrebs, hinweisen. Der Test wird in der Regel zur Früherkennung von Prostatakrebs eingesetzt, aber auch zur Verlaufskontrolle nach einer Prostatakrebsbehandlung. Der Test wird durch eine Blutabnahme durchgeführt und die Ergebnisse werden in Nanogramm pro Milliliter (ng/ml) gemessen. Es ist wichtig, dass der PSA Test in Kombination mit anderen Untersuchungen und unter Berücksichtigung individueller Risikofaktoren interpretiert wird. **
Top-Angebote
Produkte zum Begriff PSA-Test:
-
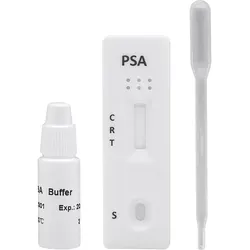
Cleartest Psa Test 5 STProdukteigenschaften: Cleartest PSA Test Vollblut/Serum/Plasma PSA-Schnelltest zur Früherkennung von Prostatakrebs. Bei dem Produkt handelt es sich um ein Medizinprodukt. Bitte lesen Sie die Hinweise in der Packungsbeilage sorgfältig durch und machen sich vor der Nutzung ausreichend mit den Funktionen und der Verwendung vertraut. Beschreibung: Früherkennung durch die Bestimmung des PSA-Wertes: Früherkennung von Prostatakrebs und Prostatahyperplasie durch die Bestimmung des PSA-Wertes PSA-Wert kann aus Venenpunktion der Fingerbeere durchgeführt werden Auswertung des PSA-Test nach 5min Semiquantitativer Schnelltest Testdurchführung durch Vollblut, Serum oder Plasma Prostatakrebs-Früherkennung durch Schnelltest: Der PSA-Schnelltest der Marke CLEARTEST ist ein Bluttest mit dessen Hilfe die Höhe des PSA (Prostata-spezifisches Antigen) im Blut bestimmt werden kann. PSA ist ein Eiweißstoff, der ausschließlich im Prostatagewebe vorkommt und in geringen Mengen im Blut nachweisbar ist. Der CLEARTEST PSA findet häufig Anwendung bei der Früherkennung von Prostata-Tumoren und dient zum Nachweis des Prostata-spezifischen Antigens. PSA-Schnelltests im Einsatz bei Verdacht auf Prostatakrebs: Ein erhöhter PSA-Wert kann frühzeitige Hinweise auf Prostatakrebs geben und dazu beitragen, Prostata-Krebs-Todesfälle zu verhindern. Zudem kann der PSA-Schnelltest aber auch Hinweise darauf geben, ob andere gutartige Erkrankungen der Prostata vorliegen, wie z.B. Prostatavergrößerungen oder Prostataentzündungen. Abweichungen des PSA-Wertes bei Männern: Der normale PSA-Wert bei einem gesunden Mann liegt zwischen 0,1 ng/ml und 2,6 ng/ml. PSA-Werte von 3 bis 10 ng/ml gelten als "Grauzone", während Werte über 10 ng/ml ein starkes Anzeichen für Prostatakrebs sind. Männer mit einem Wert zwischen 3 und 10ng/ml sollten sich trotz des Wertes einer weiteren Prostatauntersuchung unterziehen. Der CLEARTEST PSA ist ein wertvolles verfügbares Hilfsmittel zur Diagnose von Prostatakrebs im Frühstadium. Cleartest-PSA-Schnelltest für medizinisches Fachpersonal: Der CLEARTEST PSA ist ein semiquantitativer Schnelltest zur In-vitro-Bestimmung des prostataspezifischem Antigens (PSA) in humanem Vollblut, Serum oder Plasma. Das humane prostataspezifische Antigen (PSA) ist ein Glykoprotein, welches vor allem in der Vorsteherdrüse (Prostata) des Mannes gebildet wird. Die klassische Untersuchung der Prostata durch Tasten wird bei der Früherkennung durch die Bestimmung des PSA-Wertes ergänzt. Der normale PSA Wert liegt bei gesunden Männern im Bereich von 0,1 - 2,6 ng/ml. Erhöhte Serum-PSA-Konzentrationen kommen bei Patienten mit Prostatakrebs, gutartiger Prostata-Hypertrophie oder bei entzündlichen Situationen (Prostatitis) im umgebenden Gewebe vor. Bei gesunden Männern, Männern mit nicht-prostatischen Karzinomen können keine signifikanten Veränderungen im PSA Wert nachgewiesen werden. Somit kann die Messung der PSA-Konzentration ein sicheres Hilfsmittel bei der Überwachung von Patienten mit Prostatakrebs, ein Nachweis der Effektivität von chirurgischen oder onkologischen Therapieformen, sowie zur Früherkennung von Prostata-Erkrankungen sein. Produktdetails zum PSA-Schnelltest: Semiquantitativer Schnelltest in Kassettenform Zum Nachweis des Prostataspezifischen Antigens Probenmaterial: Vollblut, Serum, Plasma Testergebnis liegt nach nur 5 Minuten vor Einfache Testdurchführung Diagnostischer Cut-Off: 3 ng/ml Sensitivität und Spezifität > 99% Lagerung bei 2 - 30°C Lieferumfang Testkassetten, Tropfpipetten, Puffer, Gebrauchsanweisung Hersteller / Vertrieb: Diaprax GmbH Am Marienbusch 9 46485 Wesel Deutschland Telefon: ჽ 281 95283-80 Telefax: ჽ 281 95283-58 E-Mail: info@diaprax.de Quelle: Angaben der Packungsbeilage Stand: 07/202618,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Offizier Einstellungstest (CAT Test)Offizier Einstellungstest (CAT Test) , Offizier Einstellungstest (CAT-Test) Testtraining für Allgemeinwissen, Logisches Denken (Logik), Mathematik, Deutsch, Englisch, Konzentration PERFEKTE VORBEREITUNG: Das Komplettpaket enthält das Bundeswehr-Einstellungstest-BUCH (Hardcover) und -eBook der Amazon-Bestseller-Autoren Philipp Silbernagel, Waldemar Erdmann und Philip Jeske im Wert von 49,99 EUR, Einstellungstest-APP und ONLINE-Testtrainer mit lebenslangem Zugriff auf über 2.000 Aufgaben und Übungen mit Lösungen und Videos Ausbildung oder Berufseinstieg - der Testtrainer für alle Arten von Einstellungstests ist sowohl für Fach- als auch für Führungskräfte geeignet. STARKE INHALTE: Aufgaben direkt am Smartphone, Laptop oder Tablet bearbeiten und lernen. Von Personalverantwortlichen empfohlen! VON KUNDEN EMPFOHLEN: Tausende Bewerber setzen jedes Jahr auf die Vorbereitungspakete von Plakos und sichern sich dadurch einen Vorteil gegenüber anderen Bewerbern. Besonders die schweren Aufgaben werden im Detail erläutert, teilweise sogar mit Video. Das sorgt für einen hohen Lernerfolg. Die Inhalte sind auch für die Vorbereitung auf das Assessment Center und das anschließende Vorstellungsgespräch geeignet, da dort häufig Fragen zur Bundeswehr allgemein oder zu Politik und Gesellschaft gestellt werden. Nutze deine Chance und bereite dich JETZT mit unserem Komplettpaket auf deinen Eignungstest vor! Es macht keinen Unterschied, ob du Feldwebel oder Offizier werden möchtest, den Eignungstest bei der Bundeswehr musst du auf jeden Fall zunächst erfolgreich durchlaufen. Die Aufgaben wurden in unseren Online-Programmen bereits von tausenden Kunden absolviert und konnten somit bereits vielen Bewerbern helfen, ihrem Traumberuf ein Stück näher zu kommen. , Armaturenbretter > Innenausstattung , Erscheinungsjahr: 20231124, Inhalt/Anzahl: 1, Seitenzahl/Blattzahl: 339, Keyword: CAT Test; Eignungstest CAT; Eignungstest Offizier; Einstellungstest CAT; Einstellungstest Offizier; Offizier; Offizier CAT Test; Offizier Einstellungstest (CAT Test), Fachschema: Bewerbung~Bundeswehr~Andragogik~Bildung / Erwachsenenbildung~Erwachsenenbildung, Fachkategorie: Erwachsenenbildung, lebenslanges Lernen~Kinder/Jugendliche: Sachbuch: Arbeit & Gesellschaft~Kinder/Jugendliche: Persönliche und soziale Themen: Behinderung und besondere Förderung, Warengruppe: HC/Erwachsenenbildung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 150, Höhe: 34, Gewicht: 796, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer macht PSA Test?
Der PSA-Test wird in der Regel von einem Arzt oder Urologen durchgeführt. Dieser Test misst den PSA-Wert im Blut, der ein Marker für Prostatakrebs sein kann. Männer, die ein erhöhtes Risiko für Prostatakrebs haben, wie zum Beispiel ältere Männer oder solche mit familiärer Vorbelastung, sollten regelmäßig einen PSA-Test durchführen lassen. Es ist wichtig, dass der Arzt die Ergebnisse des Tests interpretiert und gegebenenfalls weitere Untersuchungen oder Maßnahmen empfiehlt. Letztendlich liegt die Entscheidung, ob ein PSA-Test durchgeführt werden soll, beim Patienten in Absprache mit seinem Arzt. **
-
Wann zahlt Krankenkasse PSA Test?
Die gesetzlichen Krankenkassen in Deutschland übernehmen die Kosten für den PSA-Test in der Regel nicht als Vorsorgeuntersuchung. Der Test wird nur in bestimmten Fällen von den Krankenkassen bezahlt, z.B. wenn bereits ein Verdacht auf Prostatakrebs besteht oder bei familiärer Vorbelastung. In solchen Fällen muss der behandelnde Arzt einen entsprechenden Antrag bei der Krankenkasse stellen. Es ist wichtig, sich vor der Durchführung des Tests mit der Krankenkasse abzustimmen, um sicherzustellen, dass die Kosten übernommen werden. Es empfiehlt sich, vorab mit dem behandelnden Arzt zu klären, ob ein PSA-Test in Ihrem individuellen Fall sinnvoll ist und ob die Kosten von der Krankenkasse übernommen werden. **
-
Wie teuer ist ein PSA Test?
Ein PSA-Test, der auf Prostata-spezifisches Antigen (PSA) im Blut testet, kann je nach Anbieter und Region variieren. In der Regel kostet ein PSA-Test zwischen 20 und 100 Euro. Es ist wichtig zu beachten, dass die Kosten für den Test von der Krankenversicherung übernommen werden können, wenn er medizinisch notwendig ist. Es ist ratsam, sich vorab bei der Krankenkasse zu informieren, ob die Kosten für den PSA-Test erstattet werden. In einigen Fällen bieten auch urologische Praxen den Test als Vorsorgeuntersuchung an. **
-
Was sieht man im PSA Test?
Im PSA-Test sieht man den Gehalt an Prostata-spezifischem Antigen (PSA) im Blut eines Mannes. Dieser Test wird verwendet, um Anzeichen von Prostatakrebs oder anderen Prostataerkrankungen zu erkennen. Ein erhöhter PSA-Wert kann auf eine mögliche Erkrankung hinweisen, aber er allein ist kein definitiver Beweis für Krebs. Der PSA-Test wird oft als Screening-Tool verwendet, um frühzeitig potenzielle Probleme zu erkennen und weitere diagnostische Untersuchungen einzuleiten. Es ist wichtig, dass der PSA-Test in Verbindung mit anderen Untersuchungen und dem klinischen Bild des Patienten interpretiert wird. **
Ähnliche Suchbegriffe für PSA-Test
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wird der PSA Test durchgeführt?
Der PSA-Test wird durch eine Blutentnahme durchgeführt, bei der eine kleine Menge Blut aus einer Vene entnommen wird. Das Blut wird dann auf das prostataspezifische Antigen (PSA) untersucht, das von der Prostata produziert wird. Der Test kann Hinweise auf Prostatakrebs oder andere Prostataerkrankungen geben. Es ist wichtig, dass der Test von einem Arzt angeordnet und interpretiert wird, da ein erhöhter PSA-Wert auch auf andere Erkrankungen hinweisen kann. Es wird empfohlen, vor dem Test bestimmte Verhaltensweisen wie Ejakulation oder körperliche Anstrengung zu vermeiden, da sie den PSA-Wert beeinflussen können. **
-
Wie sinnvoll ist ein PSA Test?
Ein PSA-Test kann sinnvoll sein, um Prostatakrebs frühzeitig zu erkennen und die Behandlungschancen zu verbessern. Allerdings ist der Test nicht zuverlässig genug, um alle Fälle von Prostatakrebs zu erkennen, und kann auch zu falsch positiven Ergebnissen führen. Es ist wichtig, dass Männer mit ihrem Arzt über die Vor- und Nachteile des PSA-Tests sprechen und gemeinsam entscheiden, ob der Test für sie sinnvoll ist. Zusätzliche Untersuchungen wie eine Biopsie können notwendig sein, um eine genaue Diagnose zu stellen. Letztendlich hängt die Sinnhaftigkeit eines PSA-Tests von individuellen Risikofaktoren und Präferenzen ab. **
-
Wie viel kostet ein PSA Test?
Ein PSA-Test, auch bekannt als Prostata-spezifisches Antigen-Test, wird in der Regel zur Früherkennung von Prostatakrebs durchgeführt. Die Kosten für einen PSA-Test können je nach Anbieter und Standort variieren. In den USA können die Kosten für einen PSA-Test zwischen 20 und 100 US-Dollar liegen, abhängig davon, ob er von einer Versicherung abgedeckt wird. Es ist wichtig, sich vor dem Test über die Kosten zu informieren und gegebenenfalls mit der Versicherung zu klären, ob sie übernommen werden. In einigen Fällen bieten Gesundheitszentren oder Kliniken auch kostenlose oder kostengünstige PSA-Tests an. **
-
Was wird bei einem PSA Test gemacht?
Was wird bei einem PSA Test gemacht? Bei einem PSA Test wird der PSA-Wert im Blut gemessen. PSA steht für Prostata-spezifisches Antigen und wird von der Prostata produziert. Ein erhöhter PSA-Wert kann auf verschiedene Prostataerkrankungen, wie z.B. Prostatakrebs, hinweisen. Der Test wird in der Regel zur Früherkennung von Prostatakrebs eingesetzt, aber auch zur Verlaufskontrolle nach einer Prostatakrebsbehandlung. Der Test wird durch eine Blutabnahme durchgeführt und die Ergebnisse werden in Nanogramm pro Milliliter (ng/ml) gemessen. Es ist wichtig, dass der PSA Test in Kombination mit anderen Untersuchungen und unter Berücksichtigung individueller Risikofaktoren interpretiert wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.